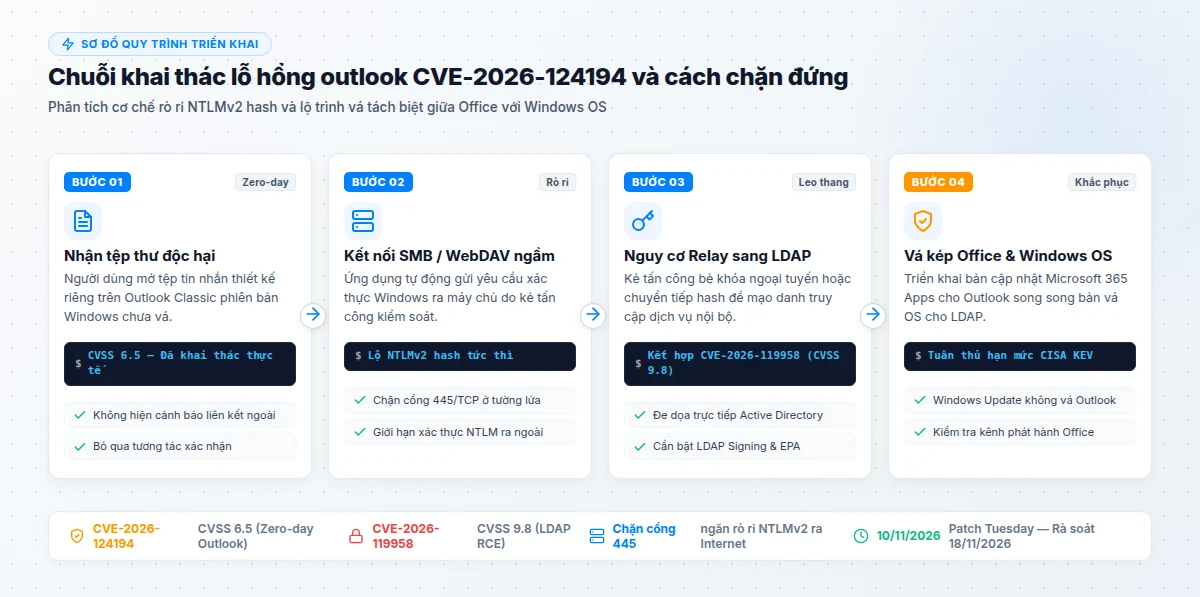
CVE-2026-124194 là lỗ hổng zero-day giả mạo trên Microsoft Outlook đạt điểm CVSS 6.5 đã bị khai thác trong thực tế và được vá trong kỳ Patch Tuesday tháng 11/2026 (phát hành ngày 10/11/2026, cập nhật cảnh báo rà soát đến 18/11/2026). Chỉ cần người dùng mở một tệp tin nhắn thiết kế riêng trên Outlook Classic cho Windows, ứng dụng sẽ tự động kết nối ra máy chủ bên ngoài và làm rò rỉ NTLMv2 hash.
Mức độ nguy hiểm của sự cố tăng vọt vì bản vá hệ điều hành Windows thông thường hoàn toàn không khắc phục được lỗi này do mã nguồn lỗi nằm trong thành phần Microsoft Office. Song song đó, cùng kỳ cập nhật tháng 11/2026 còn xử lý lỗ hổng thực thi mã từ xa nghiêm trọng CVE-2026-119958 (CVSS 9.8) trên dịch vụ Windows LDAP đe dọa trực tiếp máy chủ Active Directory.
Sự kết hợp giữa nguy cơ đánh cắp thông tin xác thực qua lỗ hổng Microsoft Outlook và lỗ hổng leo thang đặc quyền trên bộ điều khiển miền đòi hỏi đội ngũ quản trị IT phải hành động theo lộ trình vá kép. Nội dung dưới đây hướng dẫn chi tiết cách nhận diện rủi ro, đóng lỗ hổng và thiết lập lớp chặn giao thức NTLM.
Cảnh báo khẩn cấp cho quản trị hệ thống (cập nhật 18/11/2026)
- CVE-2026-124194 (CVSS 6.5): Lỗ hổng zero-day trên Outlook Classic đã ghi nhận khai thác thực tế và đưa vào danh mục KEV của CISA.
- Vá riêng biệt: Bản vá Windows OS không sửa lỗi Outlook; IT bắt buộc cập nhật kênh phần mềm Microsoft 365 Apps / Office.
- CVE-2026-119958 (CVSS 9.8): Lỗi ghi ngoài vùng nhớ nghiêm trọng trên Windows LDAP cho phép tấn công từ xa không cần xác thực.
- Phòng thủ đa lớp: Song song vá lỗi cần thực hiện chống rò rỉ hash NTLMv2 bằng cách chặn cổng 445 chiều đi và siết LDAP Signing.
Phân tích cơ chế kỹ thuật của CVE-2026-124194 trên Microsoft Outlook
Theo phân tích kỹ thuật từ các bản tin an ninh mạng sau ngày 10/11/2026, CVE-2026-124194 bắt nguồn từ thiếu sót trong khâu yêu cầu tương tác xác nhận của người dùng trước khi ứng dụng xử lý tài nguyên từ xa. Khi nạn nhân mở tệp thư đặc biệt trên Outlook Classic phiên bản Windows, cảnh báo bảo mật chuẩn đối với liên kết ngoài đã bị bỏ qua.
Hệ quả là hệ điều hành Windows tự động khởi tạo phiên bắt tay xác thực NTLM hướng tới đường dẫn SMB hoặc WebDAV do kẻ tấn công chuẩn bị sẵn trên Internet. Trong quá trình bắt tay này, thông tin băm mật khẩu NTLMv2 của tài khoản nhân viên bị gửi thẳng ra ngoài mà nạn nhân không hề hay biết.
Kẻ tấn công sau khi thu được chuỗi NTLMv2 hash có thể thực hiện hai hướng xâm nhập: chạy công cụ dò mật khẩu ngoại tuyến hoặc chuyển tiếp trực tiếp phiên xác thực (NTLM Relay) vào các dịch vụ nội bộ như Exchange, SMB hay máy chủ thư mục. Nếu mật khẩu nhân sự đủ yếu hoặc hệ thống thiếu cơ chế ký gói tin, toàn bộ tài khoản miền có nguy cơ bị chiếm quyền.
Nguy cơ kép từ lỗ hổng LDAP CVE-2026-119958 trong bản vá Patch Tuesday 11/2026
Áp lực bảo mật của bản vá Patch Tuesday 11/2026 không chỉ dừng ở ứng dụng thư điện tử mà còn nằm ở trái tim quản trị danh tính của doanh nghiệp. Lỗ hổng CVE-2026-119958 được xếp hạng Nghiêm trọng với điểm CVSS 9.8 do cho phép ghi dữ liệu ngoài vùng nhớ trong dịch vụ Windows LDAP.
Một kẻ tấn công không cần tài khoản đăng nhập có thể gửi các gói tin truy vấn được chế tác đặc biệt qua mạng tới dịch vụ LDAP để thực thi mã từ xa (RCE) trên máy chủ Windows Server chạy Active Directory Domain Services (AD DS) hoặc máy trạm có kích hoạt dịch vụ thư mục cục bộ.
Nếu cả hai lỗ hổng cùng tồn tại trong mạng nội bộ chưa vá, kịch bản tấn công liên hoàn trở nên cực kỳ nguy hiểm: tin tặc dùng CVE-2026-124194 để lấy quyền đặt chân hoặc thu thập thông tin đăng nhập từ máy nhân viên, sau đó nhắm thẳng vào máy chủ AD DS qua lỗ hổng LDAP để chiếm quyền quản trị toàn bộ hạ tầng.
Bốn lớp phòng thủ bắt buộc đối với quản trị viên IT doanh nghiệp
Để bảo vệ hệ thống trước khi mã khai thác công khai lan rộng, đội ngũ vận hành không nên chỉ dựa vào một bản cập nhật đơn lẻ mà phải triển khai đồng bộ cả bốn lớp kiểm soát bảo mật LDAP và Active Directory cùng ứng dụng đầu cuối.
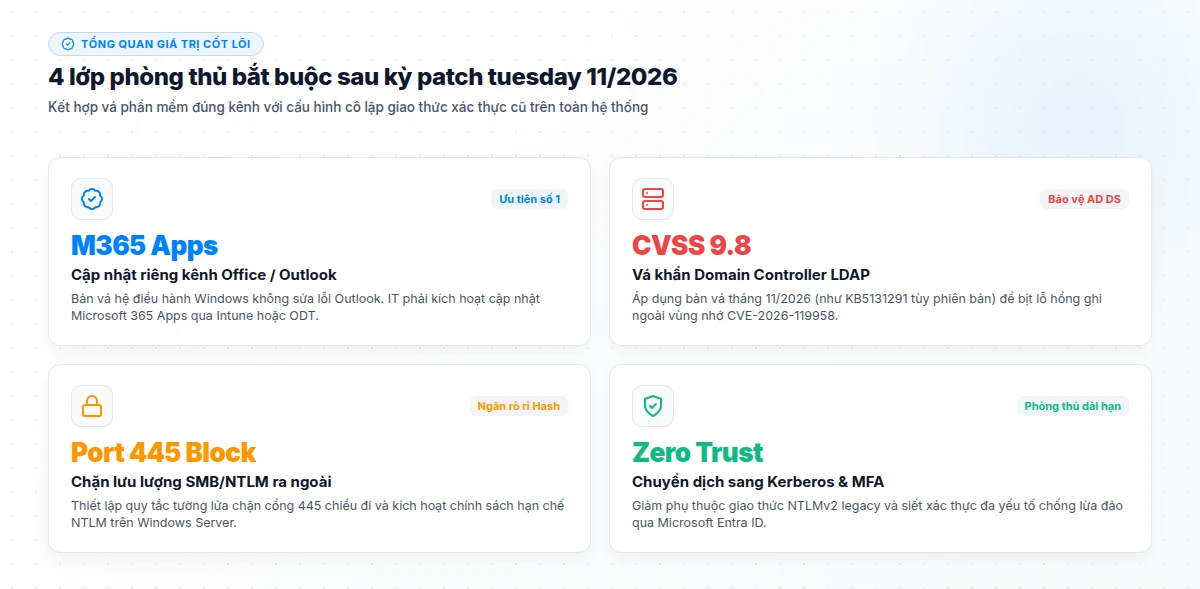
Tách biệt kênh vá Office
Kiểm tra lại Microsoft 365 Apps
Nhiều quản trị viên nhầm tưởng chạy Windows Update là đủ. Cần kiểm tra chính xác số build của Outlook Classic trên từng máy trạm qua Microsoft Intune hoặc WSUS/Configuration Manager.
Cô lập cổng 445 chiều đi
Ngăn rò rỉ NTLMv2 ra Internet
Thiết lập quy tắc tường lửa biên và Windows Defender Firewall chặn toàn bộ lưu lượng SMB (TCP 445) và WebClient/WebDAV chiều đi từ mạng nội bộ ra địa chỉ IP công cộng.
Siết chặt AD DS & LDAP
Vá hệ điều hành và bật LDAP Signing
Ưu tiên cập nhật bản vá hệ điều hành tháng 11/2026 (như gói KB5131291 tùy phiên bản OS) lên toàn bộ Domain Controller trước khi xử lý máy trạm.
Ma trận ưu tiên vá lỗi và đối chiếu thành phần chịu ảnh hưởng
Bảng tổng hợp dưới đây hỗ trợ trưởng bộ phận IT phân bổ nguồn lực xử lý theo đúng mức độ rủi ro thực tế và tránh bỏ sót kênh cập nhật của phần mềm văn phòng.
| Mã lỗ hổng / Thành phần | Mức độ CVSS | Kênh bản vá bắt buộc | Biện pháp giảm thiểu tạm thời |
|---|---|---|---|
| CVE-2026-124194 (Outlook Classic) | 6.5 — Zero-day đã khai thác | Cập nhật Microsoft 365 Apps / Office Click-to-Run | Chặn TCP 445 chiều đi, hạn chế NTLM qua Group Policy |
| CVE-2026-119958 (Windows LDAP) | 9.8 — Critical (RCE) | Windows OS Cumulative Update 11/2026 | Giới hạn truy cập cổng LDAP 389/636 từ vùng không tin cậy |
| Giao thức NTLMv2 Legacy | Rủi ro Relay / Crack cao | Cấu hình chính sách Network Security Restrict NTLM | Chuyển dịch ứng dụng nội bộ sang xác thực Kerberos |
| Danh tính người dùng cuối | Mục tiêu mạo danh | Bắt buộc xác thực đa yếu tố kháng lừa đảo | Áp dụng Conditional Access trên Microsoft Entra ID |
Quy trình 4 bước xử lý sự cố và rà soát hệ thống cho đội ngũ IT
Trong trường hợp doanh nghiệp chưa thể khởi động lại toàn bộ máy chủ ngay trong giờ hành chính, quản trị viên cần thực hiện tuần tự bốn bước kiểm soát dưới đây để khóa chặt bề mặt tấn công.
Bước 1 – Kiểm kê phiên bản Outlook Classic và Domain Controller
Xuất báo cáo phiên bản Microsoft 365 Apps trên toàn bộ máy tính nhân sự văn phòng, đặc biệt lưu ý bộ phận kế toán, nhân sự và mua hàng vì đây là nhóm thường xuyên mở tệp đính kèm từ bên ngoài. Đồng thời lập danh sách toàn bộ máy chủ đang giữ vai trò Active Directory Domain Services và dịch vụ LDAP.
Bước 2 – Đẩy bản vá tách biệt cho Office và Windows Server
Kích hoạt chính sách ép buộc cập nhật kênh Current Channel hoặc Monthly Enterprise Channel của Microsoft 365 Apps để xử lý dứt điểm lỗ hổng Microsoft Outlook. Với máy chủ Domain Controller, triển khai bản vá tích lũy tháng 11/2026 theo đúng trình tự máy dự phòng trước, máy chính sau.
Bước 3 – Siết chính sách chống rò rỉ hash NTLMv2 và LDAP Signing
Áp dụng cấu hình Group Policy bật chế độ kiểm toán và tiến tới từ chối lưu lượng NTLMv2 đi ra ngoài phạm vi miền tin cậy nhằm chống rò rỉ hash NTLMv2 bền vững ngay cả khi xuất hiện lỗ hổng tương tự trong tương lai. Trên các máy chủ thư mục, kích hoạt bắt buộc LDAP Signing và Channel Binding.
Bước 4 – Tăng cường bảo vệ danh tính với Microsoft Entra ID
Bản vá phần mềm chỉ xử lý phần ngọn nếu doanh nghiệp vẫn phụ thuộc mật khẩu đơn thuần dễ bị dò tìm. Đội ngũ kỹ thuật nên kết hợp cấu hình truy cập có điều kiện thông qua hướng dẫn cấu hình bảo mật Microsoft Entra ID cùng quy chuẩn thiết lập Microsoft Purview bảo vệ dữ liệu.
Tối ưu bản quyền phần mềm để đảm bảo nhận bản vá tự động
Một thực trạng phổ biến tại nhiều doanh nghiệp là sử dụng bộ cài Office bẻ khóa hoặc phiên bản đóng gói lẻ bị tắt tính năng cập nhật tự động, dẫn đến việc mất khả năng nhận bản vá zero-day kịp thời. Khi sự cố như CVE-2026-124194 xảy ra, chi phí khắc phục mã độc tống tiền thường cao gấp hàng chục lần chi phí trang bị bản quyền hợp lệ.
Sử dụng Microsoft 365 bản quyền chính hãng giúp bộ phận IT đẩy bản vá bảo mật đồng loạt chỉ bằng một cấu hình trung tâm mà không cần đi từng máy cài đặt thủ công. Quý khách có thể tìm hiểu thêm các tiêu chí minh bạch khi đầu tư phần mềm tại bài viết lý do chọn mua phần mềm bản quyền tại NTO.
Câu hỏi thường gặp về CVE-2026-124194 và bản vá 11/2026
Phần hỏi đáp dưới đây giải tỏa những băn khoăn kỹ thuật thường gặp của quản trị viên mạng trong quá trình rà soát bản vá tháng 11/2026.
Chưa chắc chắn. Lỗ hổng CVE-2026-124194 nằm trong mã nguồn Outlook thuộc bộ Office/Microsoft 365 Apps chứ không nằm trong nhân Windows OS, nên IT bắt buộc phải kiểm tra và cập nhật riêng kênh phát hành Office.
Cơ chế rò rỉ NTLMv2 qua kết nối SMB/WebDAV ngầm chủ yếu nhắm vào kiến trúc xử lý tệp của Outlook Classic trên Windows. Tuy nhiên, doanh nghiệp vẫn cần cập nhật toàn diện theo khuyến cáo của Microsoft để đồng bộ an toàn.
Không, nếu tường lửa được cấu hình chặn lưu lượng TCP 445 chiều đi ra Internet công cộng (WAN) trong khi vẫn giữ cho phép kết nối SMB nội bộ (LAN/VPN) tới các máy chủ tệp tin cậy của công ty.
Tổ chức nên lên kế hoạch nâng cấp khẩn cấp lên Microsoft 365 Apps bản quyền chính hãng thông qua đơn vị cung cấp uy tín như NTO để nhận đầy đủ bản vá tự động, hỗ trợ kỹ thuật và hóa đơn VAT hợp lệ.
Kết luận và khuyến nghị hành động ngay hôm nay
CVE-2026-124194 là lời nhắc nhở trực diện rằng một lỗ hổng mức điểm trung bình 6.5 trên ứng dụng văn phòng quen thuộc vẫn có thể mở đường cho thảm họa an ninh mạng nếu kết hợp cùng lỗi nghiêm trọng CVE-2026-119958 trên hệ thống thư mục. Sự chậm trễ giữa bản vá hệ điều hành và bản vá Office chính là kẽ hở mà tin tặc khai thác nhanh nhất.
Đối với doanh nghiệp vừa và nhỏ, việc đầu tiên cần làm ngay trong ngày là kiểm tra trạng thái cập nhật Microsoft 365 Apps và khóa cổng 445 chiều đi trên tường lửa văn phòng. Đối với hệ thống có máy chủ Active Directory nhiều chi nhánh, đội ngũ IT cần ưu tiên vá ngay các Domain Controller và lên lộ trình chuyển dịch dứt điểm khỏi giao thức NTLMv2.
Ngọc Thiên One (NTO) – đơn vị tư vấn & cung cấp bản quyền Microsoft chính hãng sẵn sàng hỗ trợ quý khách hàng và doanh nghiệp rà soát chuẩn hóa giấy phép Microsoft 365, Windows Server và nâng cấp hệ thống phòng thủ danh tính kèm đầy đủ hợp đồng, hóa đơn VAT. Liên hệ ngay Hotline: 1900 252 388 hoặc Email: cskh@ngocthien.one để được tư vấn kịp thời.