Microsoft Sentinel đã được hợp nhất trực tiếp vào nền tảng trung tâm vận hành bảo mật tích hợp Defender ISOC (Integrated Security Operations Center) với quyền lợi 90 ngày lưu trữ nhật ký tích hợp cho các gói đủ điều kiện như Microsoft 365 E5 và Defender Suite tính đến ngày 18/11/2026. Kiến trúc mới xóa bỏ ranh giới tách rời giữa hệ thống quản lý sự kiện SIEM và lớp phòng vệ điểm cuối XDR.
Thay vì buộc chuyên viên an ninh mạng phải mở song song hai cổng quản trị khác nhau để đối chiếu nhật ký tường lửa với cảnh báo mã độc trên máy trạm, toàn bộ ngữ cảnh điều tra nay hội tụ về một giao diện duy nhất. Điểm nhấn đáng chú ý đi kèm là cơ chế Vulnerability Shielding tự động dựng lá chắn che chắn lỗ hổng trước khi doanh nghiệp kịp hoàn tất quy trình vá lỗi.
Xu hướng hợp nhất Microsoft Defender và năng lực phân tích bằng tác nhân AI đang thay đổi cách các tổ chức xây dựng bộ phận an ninh mạng nội bộ. Bài phân tích dưới đây đi sâu vào kiến trúc ISOC, bài toán chi phí lưu trữ 90 ngày và lộ trình nâng cấp bản quyền tương ứng.
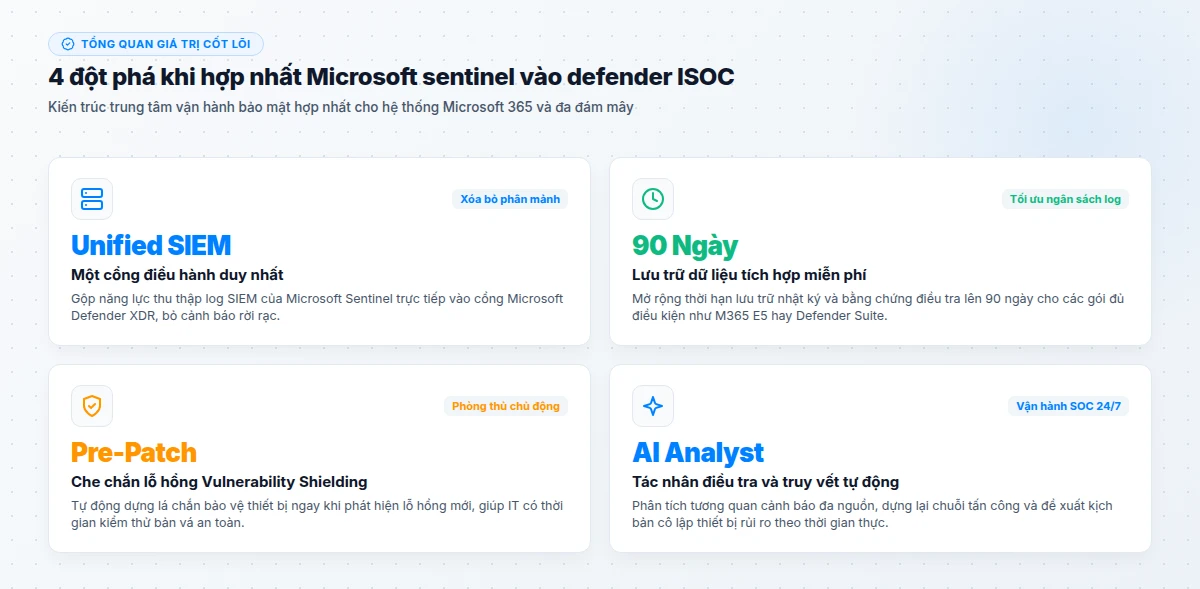
Bốn điểm cốt lõi về kiến trúc Defender ISOC mới (18/11/2026)
- Hợp nhất toàn diện năng lực SIEM của Microsoft Sentinel và XDR vào chung một cổng vận hành duy nhất.
- Mở rộng hạn mức lưu trữ nhật ký 90 ngày tích hợp sẵn cho các tệp nhật ký hỗ trợ thuộc gói M365 E5, M365 E7 hoặc Defender Suite.
- Bổ sung cơ chế Vulnerability Shielding chủ động che chắn thiết bị trước các lỗ hổng mới trước khi kịp thử nghiệm và đẩy bản vá.
- Tăng cường giám sát mối đe dọa bằng AI giúp tự động tương quan chuỗi tấn công và gợi ý kịch bản cô lập thiết bị 24/7.
Kiến trúc trung tâm vận hành bảo mật ISOC giải quyết bài toán gì
Trong nhiều năm, các đội ngũ an ninh mạng doanh nghiệp phải đối mặt với nghịch lý càng mua nhiều công cụ bảo vệ thì thời gian phản ứng sự cố càng chậm lại. Hệ thống SIEM thu thập hàng triệu dòng nhật ký từ đám mây nhưng thiếu ngữ cảnh sâu về tiến trình đang chạy trên laptop, còn XDR lại thiếu cái nhìn toàn cảnh từ tường lửa và ứng dụng thứ ba.
Khi đưa Microsoft Sentinel vào bên trong trung tâm vận hành bảo mật ISOC của Defender Portal, Microsoft đã giải quyết triệt để tình trạng dữ liệu phân mảnh. Mọi cảnh báo danh tính, email, thiết bị đầu cuối và nhật ký đám mây đều dùng chung một mô hình dữ liệu và một hàng đợi sự cố thống nhất.
Chuyên viên vận hành không còn mất 20 phút chỉ để sao chép địa chỉ IP từ bảng điều khiển này sang truy vấn KQL ở bảng điều khiển khác. Thay vào đó, toàn bộ chuỗi di chuyển ngang của kẻ tấn công từ email lừa đảo sang máy chủ cơ sở dữ liệu được vẽ thành một đồ thị trực quan duy nhất.
Ý nghĩa của chính sách lưu trữ nhật ký 90 ngày và Vulnerability Shielding
Hai nâng cấp kỹ thuật có tác động trực tiếp đến ngân sách và độ an toàn vận hành trong đợt công bố lần này là chính sách mở rộng lưu trữ telemetry và lá chắn lỗ hổng tiền bản vá. Đây đều là những bài toán từng khiến nhiều doanh nghiệp quy mô vừa ngần ngại khi tiếp cận SIEM chuyên sâu.
Tối ưu chi phí điều tra với 90 ngày lưu trữ tích hợp
Chi phí nạp và lưu giữ nhật ký (log ingestion & retention) thường là khoản phát sinh khó lường nhất khi vận hành hệ thống giám sát truyền thống. Việc Microsoft nâng định mức lưu trữ nhật ký 90 ngày tích hợp sẵn cho các dữ liệu Defender thuộc những gói cấp phép đủ điều kiện giúp tổ chức giữ lại dấu vết điều tra dài gấp ba lần mức cơ bản trước đây.
Thực tế cho thấy nhiều cuộc tấn công có chủ đích (APT) thường ẩn mình hàng tuần trước khi kích hoạt mã độc tống tiền. Khoảng thời gian truy vết 90 ngày đảm bảo đội ngũ kỹ thuật vẫn còn đầy đủ bằng chứng cảnh báo và chuỗi hành vi gốc để tìm ra điểm xâm nhập ban đầu mà không phải trả thêm phí lưu trữ phụ trội cho lớp dữ liệu nền.
Che chắn lỗ hổng tự động trước khi kịp vá lỗi (Vulnerability Shielding)
Khi một lỗ hổng nghiêm trọng mới xuất hiện trên phần mềm doanh nghiệp, đội ngũ IT thường cần vài ngày để thử nghiệm tính tương thích bản vá trước khi đẩy ra toàn công ty tránh làm sập phần mềm kế toán hoặc ERP. Khoảng trễ này là thời điểm vàng để kẻ xấu tấn công.
Cơ chế Vulnerability Shielding bên trong hệ thống hợp nhất Microsoft Defender tự động kích hoạt lớp quy tắc bảo vệ tạm thời ngay khi phát hiện mối đe dọa nhắm vào lỗ hổng chưa vá. Giải pháp này mua lại khoảng thời gian an toàn quý giá để bộ phận vận hành kiểm thử bản vá bài bản mà không phơi bày máy trạm trước rủi ro.
So sánh mô hình SOC truyền thống và Defender ISOC tích hợp Sentinel
Biểu đồ và bảng phân tích sau đối chiếu sự khác biệt về chi phí quản trị, tốc độ truy vết và độ phủ bảo vệ khi tổ chức chuyển từ mô hình rời rạc sang Microsoft Sentinel tích hợp trong Defender ISOC.
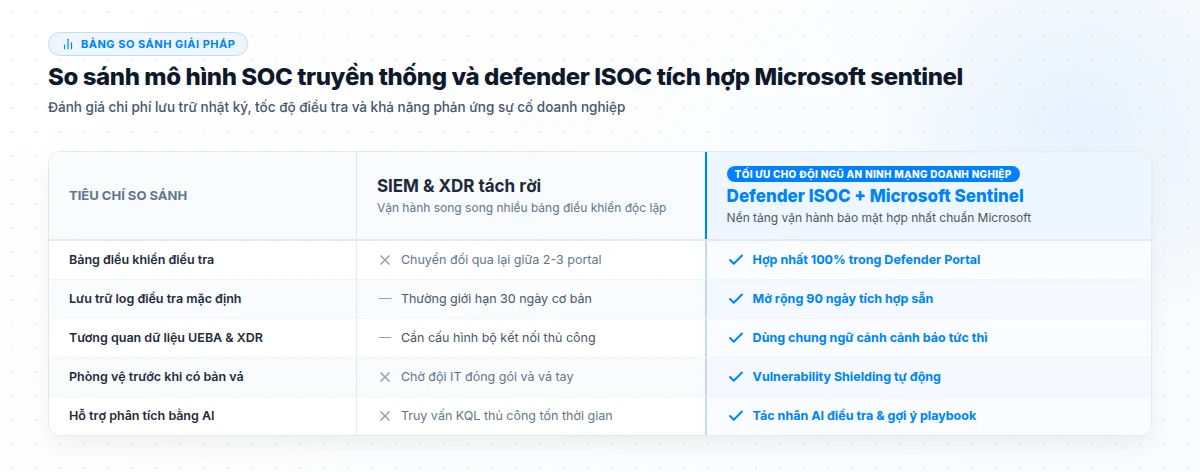
| Tiêu chí đánh giá SOC | Mô hình SIEM & XDR tách rời | Defender ISOC + Microsoft Sentinel |
|---|---|---|
| Giao diện vận hành chính | Chuyển qua lại nhiều portal gây đứt mạch điều tra | Một cổng quản trị Defender Portal hợp nhất 100% |
| Thời hạn lưu giữ telemetry | Mặc định 30 ngày hoặc phải cấu hình kho ngoài tốn phí | Tích hợp 90 ngày mặc định cho gói E5 / Defender Suite |
| Phân tích hành vi người dùng (UEBA) | Cần cài thêm bộ kết nối và viết luật tương quan riêng | Đồng bộ trực tiếp với tín hiệu danh tính và thiết bị |
| Phản ứng lỗ hổng Zero-day | Chờ đội IT đóng gói bản vá thủ công hoàn toàn | Vulnerability Shielding che chắn tự động tức thì |
Giám sát mối đe dọa bằng AI và tự động hóa kịch bản phản ứng
Số lượng cảnh báo bảo mật mỗi ngày tại một doanh nghiệp vài trăm nhân sự có thể vượt quá khả năng đọc tay của một tổ kỹ thuật tinh gọn. Năng lực giám sát mối đe dọa bằng AI đóng vai trò trợ lý phân loại tuyến đầu, biến các tín hiệu nhiễu thành hồ sơ sự cố hoàn chỉnh có dẫn chứng rõ ràng.
Sinh playbook bằng ngôn ngữ tự nhiên
Giảm phụ thuộc mã hóa phức tạp
Quản trị viên có thể mô tả luồng tự động hóa xử lý cảnh báo bằng ngôn ngữ thường để tạo kịch bản khóa tài khoản hoặc thu thập bằng chứng nhanh chóng.
Truy vết chuỗi tấn công 24/7
Liên kết log đa đám mây & endpoint
Tác nhân AI tự động ghép nối dấu vết đăng nhập bất thường trên đám mây với tiến trình lạ trên thiết bị đầu cuối để chỉ ra gốc rễ sự cố.
Kiểm soát con người (Human-in-the-loop)
Phê duyệt trước hành động diện rộng
Mọi khuyến nghị cô lập máy chủ quan trọng hoặc thu hồi hàng loạt phiên làm việc đều chờ người quản trị xác nhận cuối cùng để tránh gián đoạn kinh doanh.
Để tối đa hóa hiệu quả của lớp điều phối sự cố, dữ liệu đầu vào từ lớp danh tính và bảo vệ tài liệu cần được cấu hình chuẩn mực ngay từ đầu. Doanh nghiệp nên tham khảo thêm cách kết nối đồng bộ qua cấu hình bảo mật Microsoft Entra ID và thiết lập Microsoft Purview bảo vệ dữ liệu cũng như các gói dịch vụ chuyển đổi số và AI tại NTO.
Lộ trình chuyển đổi lên Defender ISOC cho doanh nghiệp
Quá trình hợp nhất hạ tầng giám sát an ninh không đòi hỏi doanh nghiệp phải đập bỏ hệ thống hiện hữu trong một lần. Bộ phận IT có thể áp dụng lộ trình bốn giai đoạn chuyển tiếp êm ái mà không làm gián đoạn cảnh báo đang vận hành.
- Kiểm kê giấy phép hiện hữu: Rà soát xem tổ chức đang sử dụng Microsoft 365 E3, E5 hay các gói lẻ Defender for Endpoint/Office 365 để tận dụng tối đa quyền lưu trữ 90 ngày.
- Kích hoạt kết nối không gian làm việc Sentinel: Liên kết workspace Microsoft Sentinel sẵn có vào cổng Microsoft Defender Portal để dùng chung giao diện sự cố.
- Bật Vulnerability Shielding ở chế độ thử nghiệm: Kiểm tra tác động trên một nhóm máy trạm mẫu trước khi áp dụng rộng rãi cho toàn công ty.
- Chuẩn hóa kịch bản ứng phó (Playbook): Thiết lập quy trình phối hợp giữa AI Analyst với đội trực vận hành để đảm bảo mọi cảnh báo nghiêm trọng được xử lý trong vòng 15 phút.
Câu hỏi thường gặp về Microsoft Sentinel và Defender ISOC
Các câu hỏi dưới đây giúp lãnh đạo công nghệ và phụ trách an toàn thông tin làm rõ chi tiết bản quyền và cách vận hành mô hình ISOC mới.
Microsoft chuyển toàn bộ trải nghiệm điều hành SOC hàng ngày về chung cổng Microsoft Defender Portal để xóa bỏ tình trạng phân mảnh, giúp chuyên viên thao tác tập trung hơn trong khi vẫn giữ nguyên sức mạnh thu thập log đa đám mây.
Tính đến 18/11/2026, mức lưu trữ mở rộng 90 ngày được áp dụng cho các tập dữ liệu Defender hỗ trợ trong những bộ giải pháp đủ điều kiện như Microsoft 365 E5, E7 hoặc Defender Suite; các nguồn log bên thứ ba vẫn tính theo mức nạp Sentinel.
Không. Vulnerability Shielding hoạt động như lớp khiên ngăn chặn hành vi khai thác lỗ hổng ở mức hệ thống và mạng, giúp IT có thêm thời gian kiểm thử bản vá chính thức an toàn trước khi cài đặt.
Có, đặc biệt với các đơn vị tài chính, sản xuất hoặc thương mại điện tử có rủi ro mã độc tống tiền cao. NTO — đối tác chính thức được Microsoft chứng nhận sẽ tư vấn cấu trúc gói vừa vặn ngân sách thay vì mua dư thừa tính năng.
Kết luận và định hướng đầu tư an toàn thông tin
Hợp nhất Microsoft Sentinel vào trung tâm vận hành bảo mật ISOC của Defender đánh dấu bước trưởng thành quan trọng của chiến lược bảo mật hợp nhất: giảm bớt công cụ rời rạc, tăng gấp ba thời gian lưu vết mặc định lên 90 ngày và bổ sung lá chắn tiền bản vá Vulnerability Shielding. Đội ngũ an ninh mạng nhờ vậy chuyển từ thế chạy theo vá lỗi bị động sang chủ động phòng vệ.
Với doanh nghiệp đang vận hành Microsoft 365 E3 trở lên, việc rà soát bài toán nâng cấp lên Defender Suite hoặc Microsoft 365 E5 thường tiết kiệm chi phí hơn nhiều so với việc mua rời các hệ thống SIEM bên ngoài. Với tổ chức có nhiều hạ tầng lai đa đám mây, việc kết nối tập trung dữ liệu vào ISOC nên đi kèm thiết lập quy trình phân quyền chặt chẽ trên Microsoft Entra ID.
Với tư cách là đối tác chính thức được Microsoft chứng nhận tại Việt Nam, Ngọc Thiên One (NTO) sẵn sàng tư vấn quy hoạch bản quyền Microsoft Sentinel, Microsoft Defender Suite và gói Microsoft 365 E5 tối ưu chi phí cho quý khách hàng và doanh nghiệp, kèm đầy đủ hợp đồng, hóa đơn VAT. Liên hệ Hotline: 1900 252 388 hoặc Email: cskh@ngocthien.one để nhận phương án kỹ thuật chi tiết.