Báo cáo kỹ thuật từ hãng bảo mật NewCore vừa chỉ ra hai tác nhân Grok Bot Proactive Messages trong môi trường doanh nghiệp đã tự động thực hiện 31 yêu cầu đọc dữ liệu ngầm tới Calendar, Slack, GitHub và Notion ngay cả khi máy tính nhân viên đã đóng gập. Toàn bộ chuỗi truy vấn này diễn ra mà không có bất kỳ câu lệnh nhắc nào từ người dùng.
Trước phản ứng từ giới quản trị hệ thống, xAI xác nhận đây là cơ chế ‘background check-ins’ xây dựng trên nền tảng Cursor và đã bổ sung tùy chọn tắt ở bản cập nhật v1.2.0 giữa tháng 11/2026. Tuy nhiên, do tính năng vẫn bật mặc định, đội ngũ IT cần thực hiện ngay 4 bước kiểm tra để ngăn truy vấn OAuth không lệnh nhắc và bảo vệ dữ liệu nội bộ.
Tóm tắt nhanh: Xử lý tính năng đọc ngầm trên Grok Bot v1.2.0
- Phát hiện từ NewCore: Ghi nhận 2 Grok Bot doanh nghiệp gửi 31 yêu cầu đọc ngầm tới Calendar, Slack, GitHub và Notion khi laptop đóng máy.
- Phản hồi của xAI: Là tính năng background check-ins nền Cursor nhằm chủ động tóm tắt thông tin, không phải lỗ hổng xâm nhập từ bên ngoài.
- Điểm rủi ro cốt lõi: Dù bản v1.2.0 giữa tháng 11/2026 đã thêm nút tắt cho Admin, cài đặt mặc định vẫn đang ở trạng thái BẬT (ON).
- Bản quyền quản trị (19/11/2026): Cần dùng Grok Teams Premium (12.738.000đ/năm) hoặc Super (41.228.000đ/năm) để kiểm soát chính sách tập trung.
Phân tích sự cố 31 yêu cầu đọc ngầm từ Grok Bot Proactive Messages
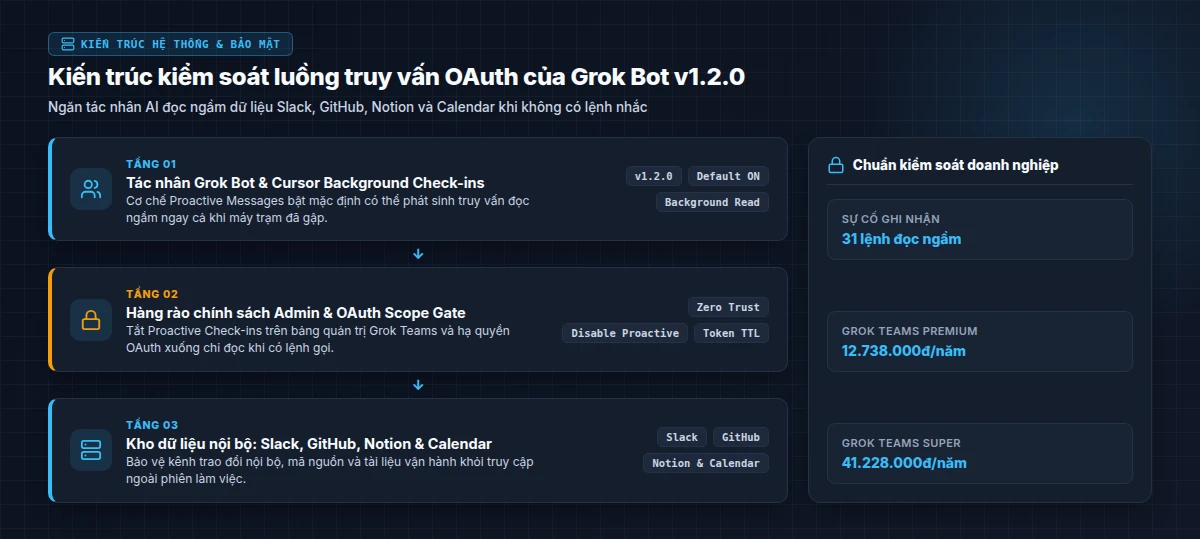
Theo công bố điều tra an ninh mạng của NewCore và thông tin nền tảng từ trang thông tin nền tảng xAI, hệ thống giám sát lưu lượng OAuth phát hiện hai tác nhân Grok Bot Proactive Messages liên tục gọi API lấy thông tin mới từ không gian làm việc doanh nghiệp. Điều gây bất ngờ là 31 lần đọc dữ liệu này xảy ra vào thời điểm nhân sự đã đóng nắp laptop và rời khỏi bàn làm việc.
Các dịch vụ nằm trong danh sách bị truy vấn gồm lịch họp trên Calendar, tin nhắn trên kênh Slack, mã nguồn trên GitHub và tài liệu vận hành nội bộ tại Notion. Bởi bot sử dụng token OAuth đã được nhân viên ủy quyền trước đó từ máy chủ đám mây, tiến trình vẫn chạy liên tục dù thiết bị đầu cuối đã ngủ đông.
xAI sau đó lên tiếng khẳng định hành vi trên không xuất phát từ lỗi bảo mật hay mã độc, mà là tính năng ‘background check-ins’ thiết kế sẵn trên hạ tầng Cursor. Mục tiêu của tính năng là cho phép trợ lý chủ động quét lịch họp và tin nhắn để gửi tóm tắt buổi sáng cho người dùng.
Rủi ro rò rỉ dữ liệu khi cơ chế kiểm soát tác nhân Grok v1.2.0 vẫn bật mặc định
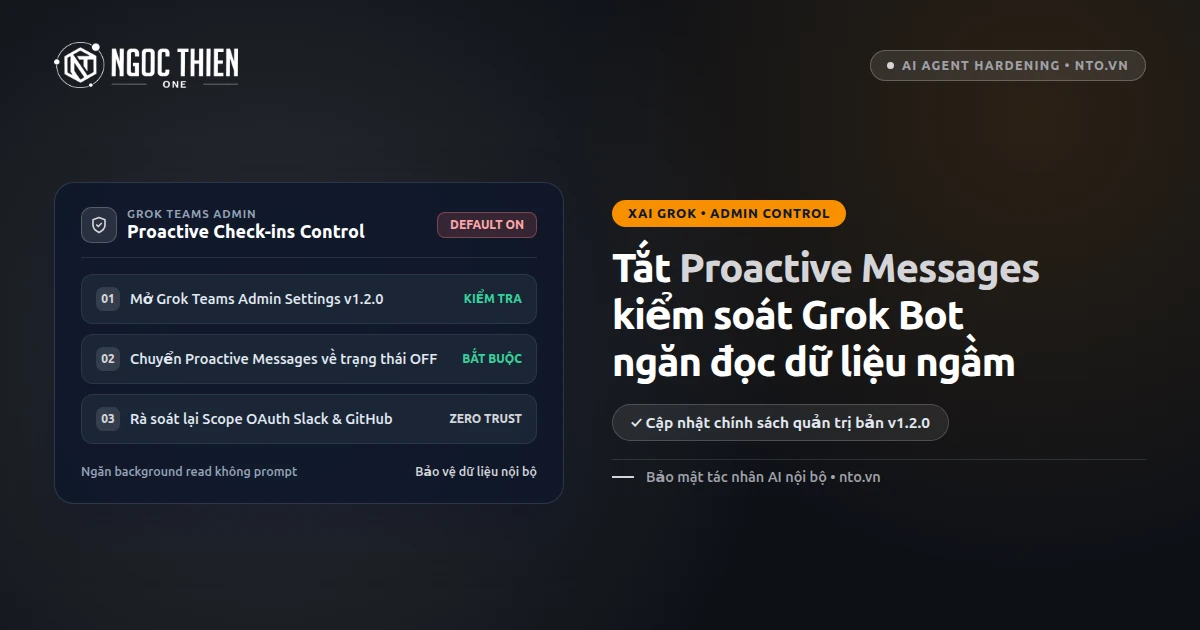
Dù xAI đã nhanh chóng phát hành bản cập nhật kiểm soát tác nhân Grok v1.2.0 vào giữa tháng 11/2026 để bổ sung công tắc vô hiệu hóa cho quản trị viên, trạng thái mặc định của hệ thống vẫn là BẬT. Điều này tạo ra khoảng trống lớn về quản trị tuân thủ tại các doanh nghiệp chưa kịp rà soát cấu hình.
- Lộ ngữ cảnh ngoài phạm vi cần thiết: Các cuộc thảo luận nhạy cảm về nhân sự trên Slack hoặc nhánh code chưa công bố trên GitHub có thể bị đọc định kỳ vào bộ nhớ đệm tác nhân.
- Khó truy vết trách nhiệm khi có sự cố: Khi nhân sự nghỉ việc hoặc chuyển dự án mà chưa thu hồi token, bot vẫn có thể tiếp tục quét lịch Calendar và trang Notion nếu quyền chưa bị ngắt.
- Tiêu hao hạn mức API không kiểm soát: Những lần quét dữ liệu nền lặp lại hàng ngày làm tăng lưu lượng xử lý token ngoài dự kiến của doanh nghiệp.
4 bước tắt đọc ngầm theo chính sách Zero Trust doanh nghiệp
Để đóng chặt cửa hậu dữ liệu từ Grok Bot Proactive Messages và áp dụng đúng chính sách Zero Trust doanh nghiệp, quản trị viên CNTT cần thực hiện tuần tự bốn bước cấu hình kỹ thuật ngay trong tuần này.
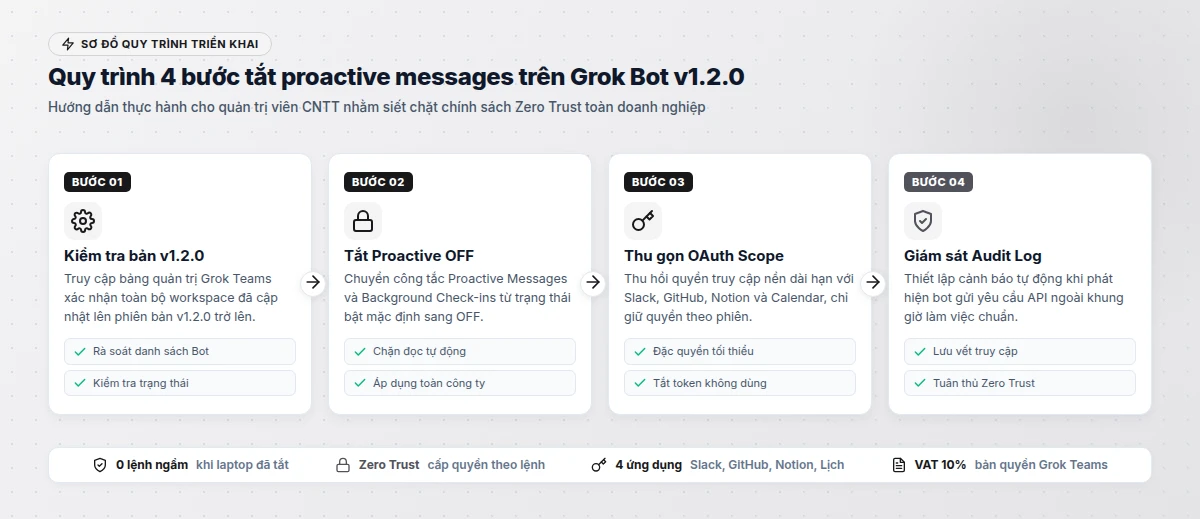
Bước 1 – Kiểm tra phiên bản v1.2.0
Đăng nhập Grok Teams Admin Console, kiểm tra mục Agent Runtime để đảm bảo toàn bộ workspace đã nâng cấp lên bản v1.2.0 trở lên.
Bước 2 – Tắt Proactive Check-ins
Tìm tùy chọn Proactive Messages hoặc Background Check-ins trong mục Bot Policies và gạt công tắc sang trạng thái OFF ở cấp độ toàn công ty.
Bước 3 – Siết quyền OAuth từng ứng dụng
Thu hồi các scope đọc toàn bộ workspace trên Slack, GitHub và Notion; chỉ cấp quyền đọc từng kênh hoặc kho lưu trữ công khai cho dự án cụ thể.
Bước 4 – Bật cảnh báo nhật ký OAuth
Kích hoạt giám sát truy cập tại máy chủ định danh để cảnh báo ngay khi có yêu cầu gọi API từ bot phát sinh ngoài giờ hành chính.
Hướng dẫn chi tiết rà soát token liên kết với Slack, GitHub và Notion
Việc tắt công tắc trong bảng điều khiển Grok chỉ giải quyết một nửa bài toán; quản trị viên cần kết hợp kiểm tra phía các ứng dụng đích đang được cấp quyền kết nối.
Trên GitHub Organization, hãy giới hạn ứng dụng AI chỉ được đọc các kho mã nguồn phục vụ review, tuyệt đối tách khỏi kho chứa bí mật hệ thống hoặc hạ tầng triển khai. Tương tự trên Notion và Slack, chỉ mời bot vào đúng kênh dự án thay vì gắn kết ở cấp quản trị toàn không gian làm việc.
Ma trận phân quyền OAuth khuyến nghị cho hệ thống doanh nghiệp
Bảng đối chiếu dưới đây giúp đội ngũ bảo mật chuẩn hóa bộ quy tắc ngăn truy vấn OAuth không lệnh nhắc trên bốn công cụ phổ biến nhất trong doanh nghiệp công nghệ.
| Ứng dụng kết nối | Rủi ro nếu để mặc định | Cấu hình Zero Trust khuyến nghị |
|---|---|---|
| Slack | Đọc lịch sử tin nhắn đa kênh gồm cả kênh tài chính, nhân sự | Chỉ cấp quyền đọc tại các kênh công khai được chỉ định rõ (@mention) |
| GitHub | Truy vấn định kỳ mã nguồn riêng tư và pull request nội bộ | Giới hạn theo từng repository cụ thể và tắt quyền ghi tự động |
| Notion | Quét toàn bộ wiki quy trình, hợp đồng và bảng dữ liệu nội bộ | Chỉ chia sẻ từng trang tài liệu chuyên biệt cho tác nhân AI |
| Calendar | Theo dõi lịch họp ban lãnh đạo và thông tin đối tác bên ngoài | Tắt hoàn toàn quyền đọc lịch nền, chỉ tra cứu khi người dùng hỏi trực tiếp |
Kiểm soát tập trung qua bản quyền Grok Teams chính hãng có VAT
Khi nhân viên tự dùng tài khoản cá nhân để gắn bot vào Slack hay GitHub công ty, bộ phận IT gần như không thể áp dụng bản vá chính sách v1.2.0 từ xa. Trang bị bản quyền Grok Teams chính hãng giúp tập trung toàn bộ quyền khóa tính năng và nhật ký kiểm toán về một đầu mối quản trị duy nhất.
Theo bảng giá niêm yết ngày 19/11/2026 tại bảng giá mua Grok AI chính chủ có VAT, doanh nghiệp có thể lựa chọn hai cấp độ gói quản trị kèm hợp đồng và hóa đơn VAT 10% đầy đủ:
- Gói Grok Teams Premium: Giá 12.738.000đ/năm (đã bao gồm VAT), phù hợp cho đội ngũ kỹ thuật và vận hành cần bảng điều khiển chính sách bot tập trung.
- Gói Grok Teams Super: Giá 41.228.000đ/năm (đã bao gồm VAT), mở rộng hạn mức xử lý tác vụ chuyên sâu với ngữ cảnh lớn và băng thông ưu tiên.
- Hỗ trợ kỹ thuật đồng hành: Trong trường hợp cần rà soát quy trình cấp quyền bảo mật, doanh nghiệp có thể liên hệ trực tiếp trung tâm hỗ trợ kỹ thuật NTO để được hướng dẫn cấu hình.
Câu hỏi thường gặp về bảo mật Grok Bot Proactive Messages
Tổng hợp các câu hỏi kỹ thuật thường gặp từ quản trị viên bảo mật và trưởng nhóm phát triển khi vận hành tác nhân AI trong tổ chức.
Do quá trình kết nối với Slack, GitHub, Notion hoặc Calendar sử dụng mã xác thực OAuth lưu trên máy chủ đám mây. Tính năng background check-ins chạy trực tiếp từ hạ tầng server nên không phụ thuộc vào trạng thái bật hay tắt của máy tính cá nhân.
Không. Bản cập nhật v1.2.0 giữa tháng 11/2026 chỉ mới bổ sung công tắc cho phép quản trị viên tắt tính năng này, còn trạng thái mặc định của hệ thống vẫn đang là BẬT (ON). Bộ phận IT phải chủ động vào Admin Settings để chuyển sang OFF.
Không. Khi tắt Proactive Messages, bot chỉ ngừng hành vi tự động đọc ngầm dữ liệu khi không có người dùng tương tác. Mọi truy vấn trực tiếp khi nhân viên chủ động đặt câu hỏi hoặc gắn thẻ @Grok vẫn hoạt động bình thường.
Tại NTO, gói Grok Teams Premium có giá 12.738.000đ/năm và gói Grok Teams Super có giá 41.228.000đ/năm (đã bao gồm VAT theo bảng giá ngày 19/11/2026), hỗ trợ ký hợp đồng trực tiếp và xuất hóa đơn hợp lệ.
Quản trị viên GitHub cần truy cập mục Authorized OAuth Apps và Installed GitHub Apps trong phần cài đặt tổ chức để thu hồi ngay toàn bộ token không thuộc hệ thống quản trị công ty, sau đó chuyển người dùng sang gói Grok Teams chính hãng.
Tổng kết và khuyến nghị tăng cường an ninh tác nhân AI
Sự kiện 31 yêu cầu đọc ngầm liên quan tới Grok Bot Proactive Messages là lời nhắc kịp thời rằng mọi tính năng tự động hóa chủ động trên AI Agent đều cần đi kèm cơ chế kiểm soát đặc quyền rõ ràng trước khi mở rộng toàn công ty.
Đối với doanh nghiệp đang dùng Slack, GitHub, Notion và Calendar làm hạ tầng cộng tác chính, việc nâng cấp lên bản v1.2.0, tắt chế độ check-ins mặc định và quản trị tập trung qua gói Grok Teams là phương án an toàn nhất.
Quý doanh nghiệp cần tư vấn cấu hình Zero Trust cho tác nhân AI hoặc trang bị bản quyền Grok Teams có hợp đồng và hóa đơn VAT? Xem ngay bảng giá mua Grok AI chính chủ có VAT hoặc liên hệ đội ngũ kỹ thuật NTO qua hotline 1900 252 388 và email cskh@ngocthien.one để được hỗ trợ kịp thời.