Ngay sau báo cáo kiểm thử hạ tầng trọng yếu từ GAO (Mỹ) ngày 18/11/2026, xAI đã bổ sung mảng tham số Grok API guidelines cho phép lập trình viên chủ động cấu hình ngưỡng lọc an toàn. Cơ chế này giúp đội ngũ kỹ thuật kiểm soát chặt rủi ro nội dung độc hại ngay ở tầng API.
Bên cạnh khả năng xử lý cửa sổ ngữ cảnh 500.000 token của Grok 4.7, doanh nghiệp cần thiết lập hàng rào kiểm duyệt rõ ràng trước khi đưa trợ lý AI vào phục vụ khách hàng. Bài viết dưới đây phân tích kiến trúc, đoạn mã cấu hình mẫu và bảng chi phí cập nhật ngày 19/11/2026.
Điểm cốt lõi cần nắm về cấu hình kiểm duyệt Grok API
- Mảng guidelines mới cho phép tinh chỉnh độc lập 3 nhóm: nsfw, violence và profanity.
- Báo cáo ngày 18/11/2026 của GAO thúc đẩy yêu cầu bắt buộc về kiểm soát đầu ra AI liên quan tới hạ tầng trọng yếu.
- Grok 4.7 hỗ trợ ngữ cảnh tới 500.000 token nhưng IT Admin cần tắt tính năng Proactive Messages trên Grok Bot v1.2.0.
- Chi phí thuê bao Grok Teams tại Việt Nam ngày 19/11/2026 khởi điểm từ 12.738.000đ/năm đã bao gồm 10% VAT.
Áp lực tuân thủ từ báo cáo GAO 18/11/2026 và nhu cầu Grok API guidelines
Ngày 18/11/2026, Cơ quan Trách nhiệm Chính phủ Mỹ (GAO) công bố báo cáo đánh giá mức độ an toàn của các mô hình nền tảng hàng đầu như Grok, ChatGPT và Claude trước các kịch bản khai thác hạ tầng thiết yếu. Kết quả cho thấy hệ thống lưới điện, cấp nước và viễn thông đòi hỏi lớp lọc chủ động.
Nếu chỉ dựa vào lời nhắc hệ thống (system prompt) thông thường, mô hình vẫn có nguy cơ bị bẻ khóa (jailbreak) thông qua câu hỏi lồng ghép phức tạp. Do đó, việc tuân thủ kiểm thử hạ tầng GAO trở thành tiêu chuẩn tham chiếu quan trọng cho các đội ngũ phát triển phần mềm doanh nghiệp.
Để giải quyết bài toán này, Grok API guidelines tách biệt quy tắc kiểm duyệt thành mảng tham số cấu trúc riêng trong phần thân yêu cầu API. Nhờ vậy, bộ lọc chạy song song ở tầng cổng vào và tầng hậu kiểm thay vì phụ thuộc hoàn toàn vào suy luận ngôn ngữ.
Theo tài liệu API chính thức từ xAI, kiến trúc mới giúp giảm độ trễ xử lý khi phân tích các tệp nhật ký dài trên Grok 4.7. Doanh nghiệp có thể tham khảo thêm các cập nhật bảo mật mới tại chuyên mục công nghệ AI mới nhất để đồng bộ chính sách quản trị.
Cơ chế mảng guidelines trong API xAI và Grok 4.7 500K token
Khác với công tắc bật tắt cứng nhắc trước đây, xAI cho phép lập trình viên chỉ định phản ứng chi tiết cho từng danh mục nội dung nhạy cảm. Hệ thống phân loại tự động gắn nhãn rủi ro trước khi trả kết quả về ứng dụng đầu cuối.
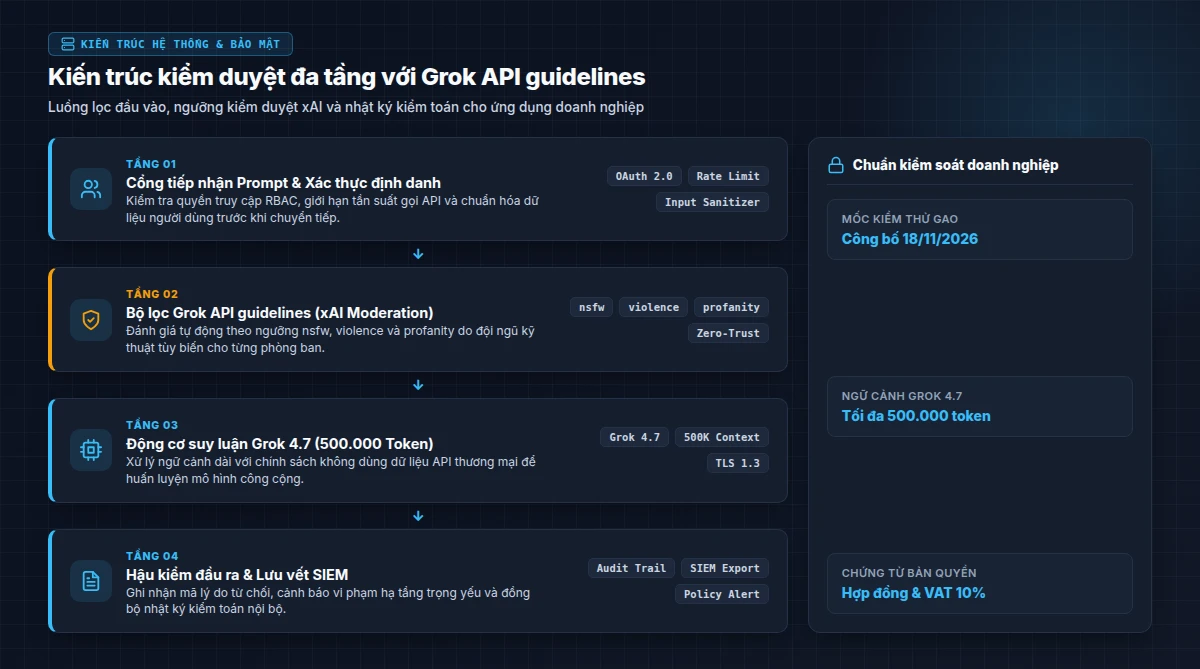
Ba nhóm tham số cốt lõi: nsfw, violence và profanity
Mỗi phần tử trong mảng kiểm duyệt nhận vào tên danh mục, hành động xử lý và mức độ nhạy cảm mong muốn. Điều này giúp doanh nghiệp tinh chỉnh ngưỡng lọc nội dung linh hoạt theo từng ngữ cảnh nghiệp vụ thực tế.
- nsfw: Chặn tuyệt đối hình ảnh hoặc văn bản khiêu dâm, đặc biệt bắt buộc mức strict cho cổng chăm sóc khách hàng công cộng.
- violence: Kiểm soát nội dung bạo lực, hướng dẫn chế tạo vũ khí hoặc phá hoại vật lý, hỗ trợ mức high_sensitivity cho mảng năng lượng và sản xuất.
- profanity: Lọc hoặc che (mask) từ ngữ thô tục nhưng vẫn giữ nguyên ngữ nghĩa kỹ thuật khi hệ thống phân tích bản ghi cuộc gọi tổng đài.
Tương thích cửa sổ ngữ cảnh 500.000 token trên Grok 4.7
Khi doanh nghiệp nạp hàng trăm trang hợp đồng hoặc mã nguồn vào cửa sổ 500.000 token của Grok 4.7, nguy cơ giấu lệnh độc hại (indirect prompt injection) tăng lên rõ rệt. Cơ chế kiểm duyệt đa tầng sẽ quét toàn bộ khối ngữ cảnh mở rộng trước khi thực thi tác vụ.
Trong trường hợp tích hợp với Grok Bot 1.0 cho kế toán hay cấp phát tài khoản, đội ngũ IT cần kết hợp chính sách API với kiểm soát đặc quyền đầu cuối. Việc kiểm soát an toàn mô hình Grok đòi hỏi đồng bộ cả lớp API lẫn phân quyền tác nhân nội bộ.
3 bước cấu hình kiểm soát an toàn mô hình Grok cho hệ thống nội bộ
Để triển khai Grok API guidelines bài bản mà không làm gián đoạn trải nghiệm người dùng hợp lệ, kỹ sư phần mềm nên áp dụng quy trình 3 bước tiêu chuẩn. Cách tiếp cận này cân bằng giữa tính chặt chẽ pháp lý và tốc độ phản hồi thực tế.
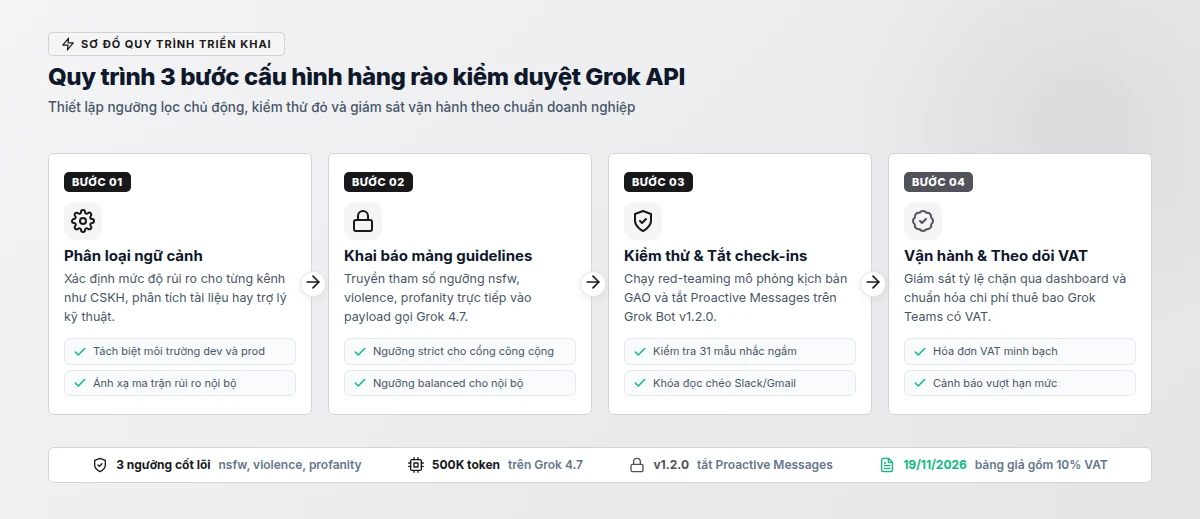
Bước 1: Phân vùng môi trường và ánh xạ mức nhạy cảm
Đội ngũ kỹ thuật cần tách riêng cấu hình cho chatbot hướng ngoại (public-facing) và trợ lý phân tích dữ liệu nội bộ (internal copilot). Cổng hướng ngoại bắt buộc khóa chặt cả ba ngưỡng, trong khi công cụ phân tích hồ sơ pháp lý có thể cho phép thuật ngữ điều tra ở mức có kiểm soát.
Bước 2: Nhúng mảng JSON guidelines vào payload gọi API
Sau khi chốt ma trận rủi ro, lập trình viên khai báo trực tiếp mảng cấu hình vào đối tượng yêu cầu gửi tới endpoint của xAI. Đoạn mã JSON dưới đây minh họa cấu hình chuẩn cho một trợ lý vận hành kỹ thuật sử dụng Grok 4.7.
{
  "model": "grok-4.7-enterprise",
  "max_context_tokens": 500000,
  "temperature": 0.2,
  "guidelines": [
    {
      "category": "nsfw",
      "action": "block",
      "threshold": "strict"
    },
    {
      "category": "violence",
      "action": "block",
      "threshold": "high_sensitivity"
    },
    {
      "category": "profanity",
      "action": "mask",
      "threshold": "moderate"
    }
  ],
  "messages": [
    {
      "role": "system",
      "content": "Trả lời ngắn gọn bằng tiếng Việt theo đúng tài liệu kỹ thuật nội bộ."
    },
    {
      "role": "user",
      "content": "Tóm tắt quy trình ứng phó sự cố trạm biến áp theo sổ tay vận hành."
    }
  ]
}
Trong cấu trúc trên, thuộc tính action cho phép chọn giữa chặn hoàn toàn (block), thay thế từ nhạy cảm (mask) hoặc gắn cờ cảnh báo để quản trị viên xem xét sau (flag). Nhờ đó, luồng xử lý văn bản không bị ngắt quãng vô lý với các từ khóa chuyên ngành.
Bước 3: Chạy kiểm thử đỏ và tắt Proactive Messages trên Grok Bot
Sau sự cố an ninh được hãng NewCore công bố ngày 17-18/11/2026 về việc Grok Bot gửi 31 yêu cầu đọc ngầm tới Gmail, Slack và GitHub, xAI đã bổ sung nút tắt trong bản v1.2.0. Tuy nhiên, tùy chọn này vẫn bật mặc định nên quản trị viên cần chủ động vô hiệu hóa ngay.
Song song đó, nhóm bảo mật nên chạy kịch bản kiểm thử đối kháng (red-teaming) mô phỏng các tình huống trong báo cáo GAO ngày 18/11/2026. Mọi phản hồi bị chặn đều phải đẩy mã sự kiện về hệ thống giám sát SIEM tập trung.
Bảng ngưỡng lọc và đối chiếu gói Grok Teams ngày 19/11/2026
Doanh nghiệp cần lựa chọn cấp độ gói dịch vụ phù hợp với tải lượng xử lý và yêu cầu kiểm duyệt trên từng phòng ban. Bảng dưới đây tổng hợp ngưỡng cấu hình khuyến nghị cùng đơn giá thuê bao Grok Teams đã gồm 10% VAT cập nhật ngày 19/11/2026.
| Gói thuê bao / Hạng mục | Đơn giá năm (gồm 10% VAT, 19/11/2026) | Ngưỡng guidelines khuyến nghị | Đối tượng triển khai phù hợp |
|---|---|---|---|
| Grok Teams Premium | 12.738.000đ/năm | strict (nsfw/violence) + moderate (profanity) | Nhóm kỹ thuật, CSKH quy mô vừa và nhỏ |
| Grok Teams Super | 41.228.000đ/năm | high_sensitivity + nhật ký cảnh báo SIEM | Phòng R&D, phân tích dữ liệu dài 500K token |
| Grok Teams Ultra | 82.478.000đ/năm | Chính sách tùy biến đa vùng + kiểm toán chuyên sâu | Doanh nghiệp lớn, hạ tầng đòi hỏi SLA cao |
Quý khách có thể đối chiếu chi tiết hạn mức từng gói tại bảng giá mua Grok AI chính chủ có VAT để lập dự toán ngân sách chính xác. Việc đầu tư gói chính chủ giúp tổ chức hưởng đầy đủ quyền quản trị tập trung và tách biệt dữ liệu khỏi tập huấn luyện công cộng.
Ứng dụng kiểm duyệt đa phòng ban và lưu ý vận hành thực tế
Áp dụng đồng bộ cơ chế kiểm duyệt của xAI mang lại giá trị rõ rệt khi mở rộng trợ lý AI sang các quy trình có tính tuân thủ cao. Ba khối phòng ban dưới đây thường đạt hiệu quả tối ưu nhất khi thiết lập ngưỡng lọc phân tầng.
Khối Chăm sóc khách hàng
Đặt ngưỡng strict cho cả nsfw và profanity nhằm giữ chuẩn mực giao tiếp thương hiệu trên chat đa kênh và tổng đài tự động.
Khối Kỹ thuật & Hạ tầng
Siết chặt ngưỡng violence và từ chối mọi câu hỏi khai thác lỗ hổng vật lý theo khuyến nghị từ báo cáo kiểm thử GAO.
Khối Pháp chế & Kiểm toán
Dùng chế độ mask hoặc flag với từ khóa nhạy cảm trong văn bản khiếu nại để giữ nguyên bối cảnh phân tích hợp đồng 500K token.
Một sai lầm phổ biến là gán cùng một ngưỡng chặn cứng cho mọi phòng ban, khiến bộ phận pháp chế hoặc an ninh mạng không thể phân tích báo cáo sự cố. Giải pháp đúng là phân nhánh khóa API theo vai trò và lưu vết toàn bộ truy vấn ngoại lệ.
Giải đáp nhanh về Grok API guidelines và bản quyền doanh nghiệp
Dưới đây là 5 câu hỏi thực tế mà đội ngũ kỹ sư và phòng mua sắm thường đặt ra khi triển khai bộ lọc kiểm duyệt trên nền tảng xAI. Các câu trả lời được tổng hợp theo tài liệu cập nhật tháng 11/2026.
Không. Mảng guidelines đóng vai trò lớp phòng thủ chuẩn hóa ở tầng mô hình xAI, nhưng doanh nghiệp vẫn nên giữ bộ lọc từ khóa nội bộ và kiểm tra định danh người dùng trước khi gọi API.
API sẽ trả về phản hồi có cờ finish_reason là content_filter kèm mã danh mục vi phạm (nsfw, violence hoặc profanity) để ứng dụng hiển thị thông báo thay thế thân thiện.
Không ảnh hưởng. Proactive Messages là cơ chế đọc nền của Grok Bot trên các công cụ như Slack hay Gmail, trong khi guidelines kiểm soát luồng sinh văn bản qua API.
Khi đăng ký qua NTO, quý khách nhận đầy đủ hợp đồng dịch vụ, biên bản bàn giao bản quyền chính chủ và hóa đơn điện tử VAT 10% hợp lệ để khấu trừ thuế.
Gói Grok Teams Premium phục vụ tài khoản người dùng trên giao diện ứng dụng và công cụ đi kèm; hạn mức API sản xuất quy mô lớn sẽ được tính theo token hoặc gói nạp riêng tùy lưu lượng.
Khuyến nghị triển khai và tư vấn bản quyền Grok AI
Tóm lại, Grok API guidelines cung cấp cơ chế thiết yếu để doanh nghiệp chủ động tinh chỉnh ngưỡng lọc nội dung trên Grok 4.7 và đáp ứng kỳ vọng an toàn sau báo cáo GAO 18/11/2026. Kết hợp mảng tham số JSON với việc tắt Proactive Messages giúp hệ thống vận hành minh bạch.
Với nhóm phát triển vừa và nhỏ, gói Grok Teams Premium là điểm khởi đầu tiết kiệm, còn các đội ngũ R&D xử lý ngữ cảnh 500.000 token thường xuyên nên cân nhắc gói Super hoặc Ultra. Điều quan trọng là tổ chức cần mua bản quyền Grok AI có VAT để đảm bảo tính hợp pháp kế toán.
NTO cung cấp giải pháp bản quyền Grok AI chính chủ với hợp đồng minh bạch và hóa đơn VAT 10% đầy đủ cho doanh nghiệp Việt Nam. Quý khách có thể xem trước bảng giá mua Grok AI chính chủ có VAT, hoặc liên hệ trực tiếp hotline 1900 252 388 và email cskh@ngocthien.one để được tư vấn gói triển khai phù hợp.