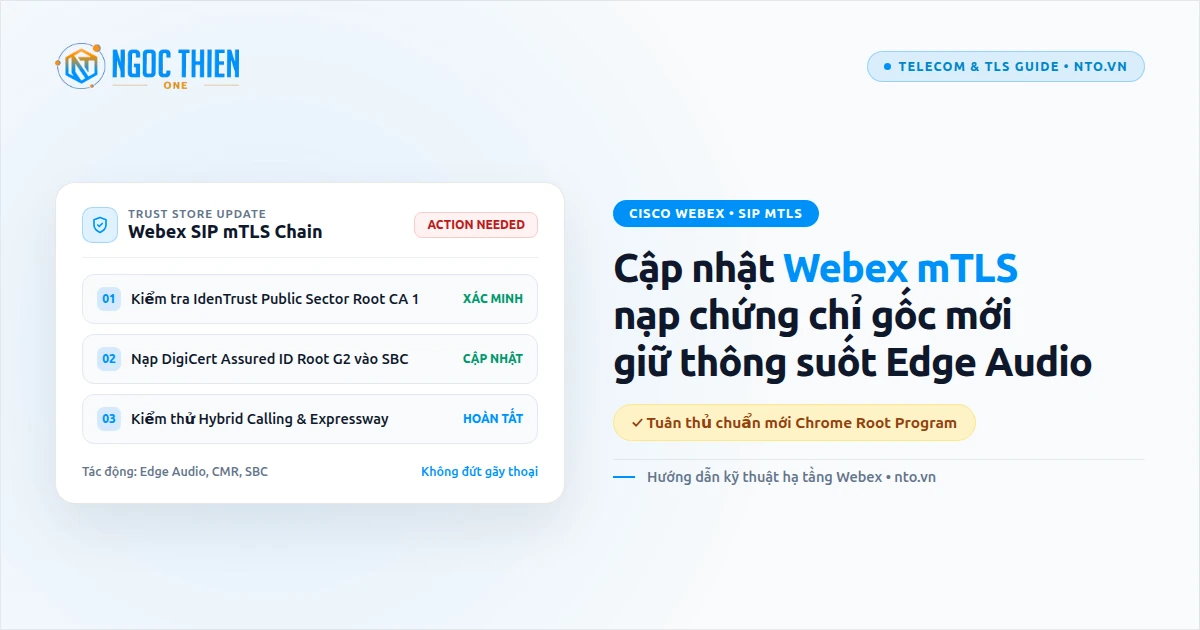
Thông báo chuyển đổi chuỗi chứng chỉ Webex SIP mTLS được Cisco công bố nhằm đáp ứng lộ trình Chrome Root Program loại bỏ thuộc tính clientAuth EKU khỏi các chứng chỉ TLS công cộng mới. Thay đổi này tác động trực tiếp đến Webex Edge Audio và kết nối thoại lai.
Bên cạnh Webex Edge Audio, các kết nối video qua Expressway/SBC (CMR) và dịch vụ Hybrid Calling for Webex Devices (gồm cả cụm Webex for Government) đều phải cập nhật kho tin cậy. Hướng dẫn ngày 19/11/2026 cung cấp mã SHA-1 và 4 bước xử lý an toàn.
Checklist kỹ thuật khẩn về Webex SIP mTLS (19/11/2026)
- Nguyên nhân: Chrome Root Program chấm dứt cấp thuộc tính clientAuth EKU trong chứng chỉ TLS công cộng mới, buộc chuỗi SIP mTLS phải chuyển đổi.
- Dịch vụ chịu ảnh hưởng: Webex Edge Audio, phòng họp video CMR qua Expressway/SBC, Hybrid Calling for Webex Devices (gồm cả cụm Webex for Government).
- Hai chứng chỉ gốc bắt buộc phải có: IdenTrust Public Sector Root CA 1 và DigiCert Assured ID Root G2.
- Hành động ngay: Kiểm tra mã SHA-1 trong Trust Store của SBC/Expressway và nạp bổ sung song song trước thời điểm cắt chuyển.
Vì sao lộ trình Chrome Root Program buộc Webex SIP mTLS đổi chứng chỉ?
Trong kiến trúc thoại doanh nghiệp, kết nối SIP sử dụng xác thực hai chiều (mTLS) yêu cầu máy chủ Webex và thiết bị SBC nội bộ phải trình chứng chỉ cho nhau. Tuy nhiên, lộ trình Chrome Root Program quy định tách biệt mục đích xác thực máy chủ và máy khách.
Khi thuộc tính Extended Key Usage cho clientAuth bị loại bỏ khỏi chứng chỉ TLS công cộng mới phát hành, các thiết bị tổng đài chỉ tin cậy chuỗi CA cũ sẽ từ chối bắt tay. Hệ quả là luồng gọi đi qua Edge Audio hoặc CMR sẽ đứt kết nối.
Theo khuyến cáo từ trung tâm tài liệu kỹ thuật Webex, Cisco thực hiện chuyển đổi sang chuỗi tin cậy tương thích rộng rãi mà không gây gián đoạn nếu quản trị viên nạp đủ Trust Store sớm. Sơ đồ dưới đây minh họa luồng kiểm tra giữa thiết bị biên và đám mây.
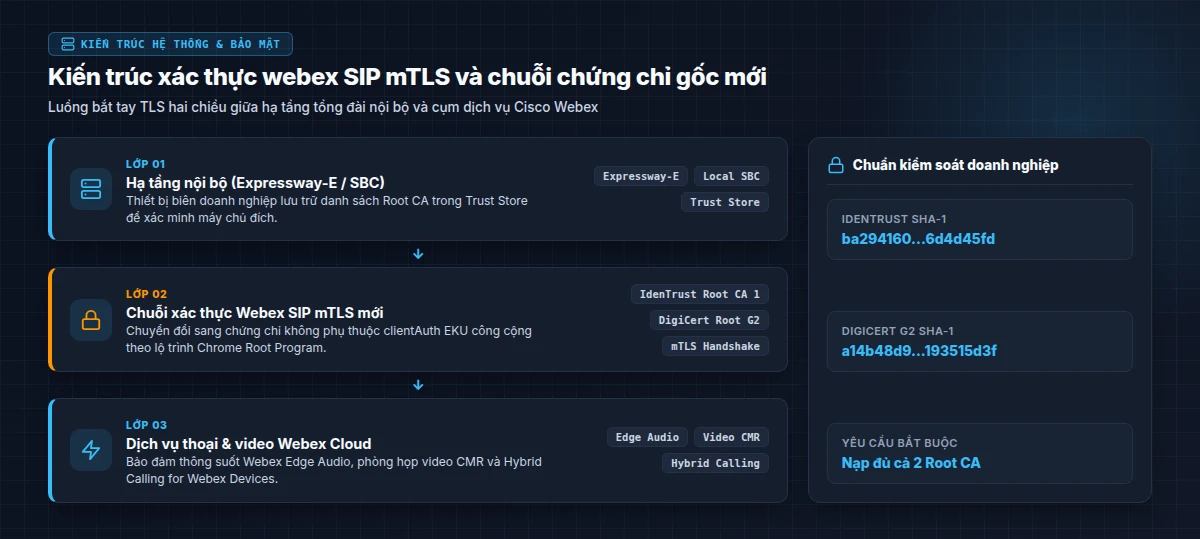
Phạm vi 3 dịch vụ viễn thông chịu tác động trực tiếp
Thứ nhất là Webex Edge Audio, nơi lưu lượng âm thanh doanh nghiệp định tuyến qua hạ tầng tổng đài nội bộ trước khi kết nối vào phòng họp đám mây. Nếu SBC biên không nhận diện được chuỗi chứng chỉ mới, người gọi qua đường dây cố định sẽ mất kết nối tức thì.
Thứ hai là cầu nối video Collaboration Meeting Rooms (CMR) chạy trên Cisco Expressway-E hoặc SBC đối tác khi thiết lập cuộc gọi chuẩn SIP bảo mật. Những phòng họp sử dụng thiết bị phần cứng truyền thống quay số qua SIP URI sẽ không bắt tay được với cụm đám mây.
Thứ ba là Hybrid Calling for Webex Devices (bao gồm cả cụm Webex for Government), nơi thiết bị phòng họp đăng ký trực tiếp với tổng đài tại chỗ. Các tổ chức có chi nhánh liên kết xuyên biên giới cần kiểm tra đồng loạt tất cả cụm Expressway-E hiện hữu.
Ngoài ba nhóm dịch vụ cốt lõi trên, những doanh nghiệp đang cấu hình kết nối SIP trunk tùy biến với tổng đài nội bộ Cisco Unified Communications Manager cũng nằm trong diện rà soát. Chủ động cập nhật kho tin cậy ngay từ tháng 11/2026 giúp tránh sự cố gián đoạn giờ làm việc.
Thông số chứng chỉ IdenTrust và DigiCert cần xác minh trong Trust Store
Quản trị viên không nên chỉ đối chiếu tên hiển thị vì nhiều chứng chỉ trung gian có tên gọi gần giống nhau. Hãy kiểm tra chính xác mã băm SHA-1 của cặp chứng chỉ IdenTrust và DigiCert trong bảng thông số kỹ thuật chuẩn dưới đây.
| Tên chứng chỉ gốc (Root CA) | Mã băm SHA-1 Fingerprint | Phạm vi dịch vụ liên quan | Trạng thái yêu cầu |
|---|---|---|---|
| IdenTrust Public Sector Root CA 1 | ba29416077983ff4f3eff231053b2eea6d4d45fd | Webex Edge Audio, Hybrid Calling, Webex for Government | Bắt buộc có trong Trust Store |
| DigiCert Assured ID Root G2 | a14b48d943ee0a0e40904f3ce0a4c09193515d3f | Expressway-E / SBC Video CMR, SIP mTLS Trunks | Bắt buộc có trong Trust Store |
Lưu ý quan trọng là quản trị viên cần giữ nguyên các chứng chỉ gốc hiện có trong suốt giai đoạn chuyển tiếp và chỉ nạp bổ sung hai chứng chỉ mới. Việc xóa sớm chứng chỉ cũ trước khi Cisco hoàn tất cắt chuyển sẽ gây gián đoạn phiên gọi đang chạy.
4 bước cấu hình Expressway và SBC để cập nhật Webex SIP mTLS
Quy trình cấu hình Expressway và SBC dưới đây áp dụng đồng bộ cho Cisco Expressway-E, Cisco Unified Border Element (CUBE) và các SBC từ AudioCodes hoặc Oracle. Bộ phận IT nên thao tác vào khung giờ ngoài cao điểm để dễ kiểm tra nhật ký.
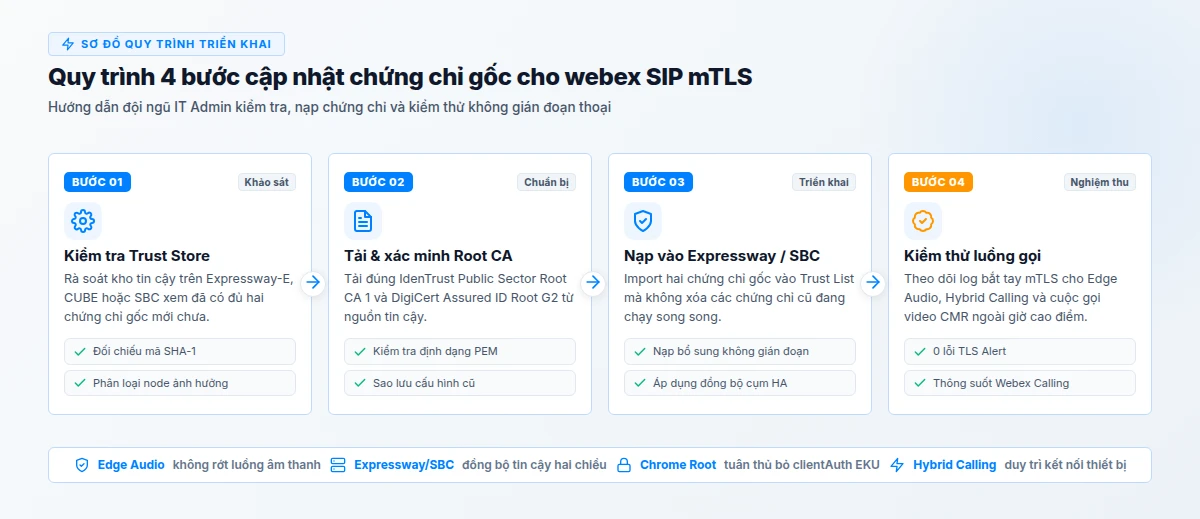
Bước 1: Kiểm kê Trust Store hiện tại
Xuất danh sách Trusted CA Certificates trên toàn bộ node Expressway-E và SBC, lọc tìm mã SHA-1 ba294160… và a14b48d9….
Bước 2: Tải và sao lưu cấu hình
Tải tệp chứng chỉ gốc chuẩn PEM trực tiếp từ trang tài liệu IdenTrust, DigiCert và chụp snapshot cấu hình trước khi thay đổi.
Bước 3: Nạp bổ sung Root CA mới
Vào mục Maintenance > Security certificates > Trusted CA certificate trên Expressway-E để tải lên song song cả 2 chứng chỉ.
Bước 4: Kiểm thử và giám sát log
Thực hiện cuộc gọi thử qua Webex Edge Audio và Hybrid Calling, kiểm tra log TLS đảm bảo trạng thái Peer Certificate Verified.
Danh mục kiểm tra kỹ thuật trên Expressway-E, CUBE và SBC bên thứ ba
Sau khi hoàn tất bước nhập chứng chỉ vào kho tin cậy, kỹ sư viễn thông cần rà soát thêm 4 điểm cấu hình sau để bảo đảm không phát sinh lỗi bắt tay TLS ẩn.
- Đồng bộ toàn bộ cụm High Availability: Kiểm tra từng node dự phòng trên Expressway cluster hoặc cặp SBC Active/Standby để tránh tình trạng gọi thành công ở node chính nhưng lỗi khi chuyển mạch.
- Xác minh chuỗi chứng chỉ trung gian (Intermediate CA): Bảo đảm hệ thống không cắt cụt chuỗi chứng chỉ gửi đi và danh sách thu hồi CRL/OCSP không bị tường lửa nội bộ chặn.
- Theo dõi mã cảnh báo TLS Alert: Nếu nhật ký SBC xuất hiện lỗi unknown_ca hoặc certificate_unknown sau khi gọi thử, hãy kiểm tra lại đúng tệp PEM vừa nạp và khởi động lại tiến trình SIP TLS.
- Chuẩn bị phương án khôi phục (Rollback): Giữ sẵn bản sao lưu cấu hình trước giờ bảo trì để khôi phục nhanh trong vòng 5 phút nếu firmware SBC cũ phát sinh xung đột định dạng.
Câu lệnh mẫu kiểm tra nhanh chuỗi chứng chỉ trên Linux / CUBE
Nếu đội ngũ quản trị vận hành gateway SIP trên nền tảng Linux hoặc cần kiểm tra tệp PEM trước khi đẩy lên thiết bị biên, có thể chạy lệnh OpenSSL dưới đây để đối khớp mã SHA-1.
openssl x509 -in identrust-root-ca-1.pem -noout -fingerprint -sha1
openssl x509 -in digicert-assured-g2.pem -noout -fingerprint -sha1
# Kỳ vọng: ba294160...6d4d45fd và a14b48d9...193515d3f
Giải pháp duy trì kết nối Webex Calling và tổng đài Cloud PBX
Bên cạnh việc cập nhật chứng chỉ kịp thời, nhiều doanh nghiệp tại Việt Nam đang tối ưu kiến trúc bằng cách kết hợp bản quyền Cisco Webex với tổng đài hiện đại nhằm duy trì kết nối Webex Calling ổn định. Chuẩn hóa hạ tầng thoại giúp giảm đáng kể gánh nặng bảo trì phần cứng biên.
Tính đến ngày 19/11/2026, NTO cung cấp gói Webex Enterprise mức giá tham khảo 9.350.000đ (đã gồm 10% VAT, áp dụng tối đa 1.000 người dùng) kèm hợp đồng thương mại minh bạch. Quý khách có thể xem chi tiết tại bảng giá bản quyền Webex có hợp đồng.
Ngoài phần mềm họp trực tuyến, NTO còn triển khai hệ thống tổng đài ảo Cloud PBX đồng bộ đầu số doanh nghiệp và định tuyến thông minh. Khi cần hỗ trợ rà soát kỹ thuật, quý khách liên hệ qua trung tâm hỗ trợ kỹ thuật NTO để được kỹ sư NTO đồng hành.
Với mô hình tổng đài Cloud PBX, doanh nghiệp giảm bớt áp lực bảo trì máy chủ vật lý tại văn phòng và tự động hóa việc cập nhật chứng chỉ bảo mật ở tầng nền tảng. Đội ngũ chăm sóc khách hàng vẫn giữ nguyên đầu số cố định quen thuộc khi làm việc từ xa.
Bên cạnh đó, bộ phận CNTT có thể kết hợp ghi âm cuộc gọi tập trung, phân quyền nghe lại theo phòng ban và kết nối CRM nội bộ nhanh chóng. Giải pháp này đặc biệt phù hợp với các công ty đang mở rộng quy mô chi nhánh tại nhiều tỉnh thành.
Câu hỏi thường gặp về cập nhật Webex SIP mTLS
Tổng hợp các câu hỏi kỹ thuật thường gặp từ kỹ sư mạng và quản trị viên hệ thống viễn thông doanh nghiệp.
Khi Cisco hoàn tất chuyển đổi chuỗi chứng chỉ, các thiết bị Expressway hoặc SBC thiếu Trust Store mới sẽ từ chối bắt tay mTLS, gây gián đoạn Webex Edge Audio, phòng họp CMR và Hybrid Calling.
Người dùng chỉ họp thuần trên máy tính và di động thông thường ít bị tác động trực tiếp vì hệ điều hành tự cập nhật kho chứng chỉ. Tác động chính rơi vào các đơn vị tự vận hành Expressway, SBC hoặc trunk SIP nội bộ.
Không nên xóa ngay. Quản trị viên cần duy trì song song chứng chỉ cũ và mới trong Trust Store cho tới khi Cisco thông báo kết thúc hoàn toàn giai đoạn chuyển đổi trên toàn cầu.
Quản trị viên đối chiếu mã SHA-1 hiển thị trong Trusted CA List phải khớp tuyệt đối: ba29416077983ff4f3eff231053b2eea6d4d45fd (IdenTrust) và a14b48d943ee0a0e40904f3ce0a4c09193515d3f (DigiCert G2).
Có. NTO cung cấp bản quyền Cisco Webex Enterprise (tham khảo 9.350.000đ gồm 10% VAT cho tối đa 1.000 người dùng ngày 19/11/2026) cùng dịch vụ tổng đài Cloud PBX có hóa đơn VAT đầy đủ.
Kết luận
Cập nhật chứng chỉ cho Webex SIP mTLS là hạng mục bảo trì bắt buộc nhằm tuân thủ lộ trình Chrome Root Program và giữ thông suốt hạ tầng thoại. Rà soát đúng hai mã SHA-1 của IdenTrust và DigiCert giúp đội ngũ IT ngăn ngừa đứt gãy Edge Audio.
Doanh nghiệp tự vận hành Expressway hoặc SBC nên sao lưu cấu hình và kiểm thử ngay trong tuần này. Các đơn vị muốn giảm tải quản trị thiết bị biên có thể chuyển dịch dần sang tổng đài Cloud PBX linh hoạt.
Quý khách cần tư vấn bản quyền Cisco Webex có hóa đơn VAT hoặc triển khai tổng đài Cloud PBX ổn định? Tham khảo ngay bảng giá bản quyền Webex có hợp đồng hoặc liên hệ NTO qua hotline 1900 252 388 và email cskh@ngocthien.one để được kỹ sư hỗ trợ.