3-legged OAuth đang trở thành tiêu chuẩn xác thực bắt buộc khi doanh nghiệp chuyển từ chatbot đơn lẻ sang hệ thống đa tác nhân giao tiếp Agent-to-Agent (A2A), được Google nhấn mạnh qua trình quản lý xác thực Agent Identity công bố tháng 11/2026 .
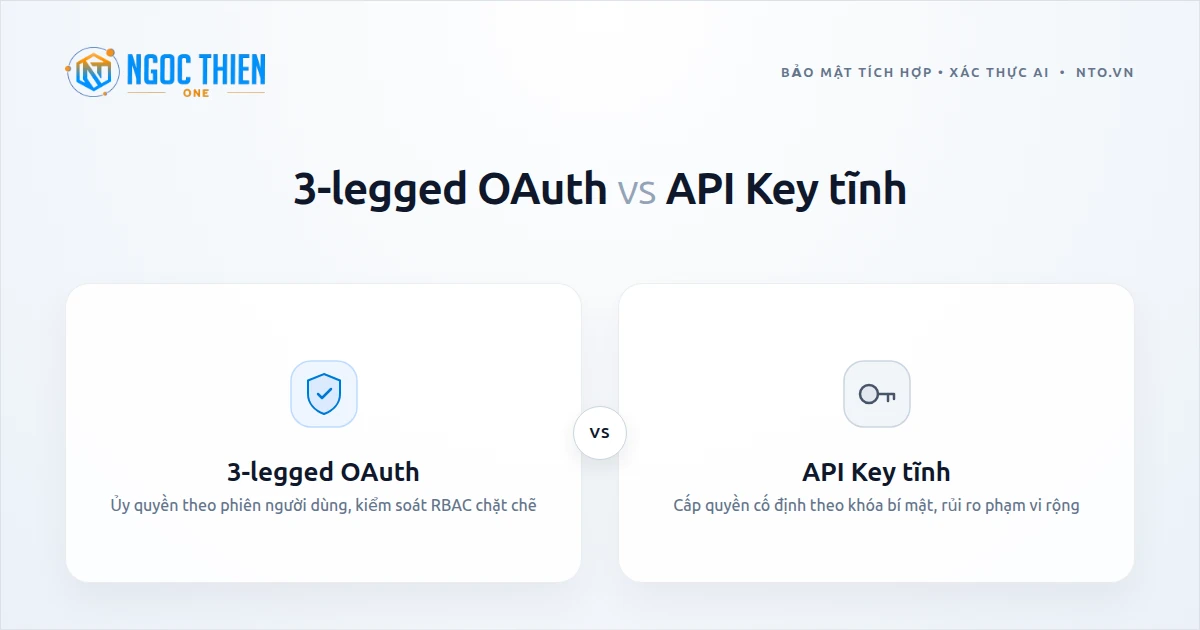
Khác với mô hình dùng API Key tĩnh vốn trao toàn bộ quyền hệ thống cho một chuỗi ký tự cố định, cơ chế ủy quyền ba bên đảm bảo AI Agent chỉ được hành động đúng trong phạm vi dữ liệu mà người dùng đang thao tác sở hữu.
Hiểu rõ ranh giới giữa hai phương pháp xác thực này giúp đội ngũ kiến trúc sư phần mềm và quản trị an toàn thông tin chặn đứng nguy cơ leo thang đặc quyền ngay từ giai đoạn thiết kế hệ thống AI.
Tóm tắt so sánh nhanh 3-legged OAuth và API Key cho AI Agent:
- API Key tĩnh phù hợp cho kịch bản đọc dữ liệu công khai hoặc tích hợp server-to-server đơn giản không phụ thuộc danh tính người dùng.
- 3-legged OAuth bắt buộc phải có khi AI Agent truy cập email, hồ sơ khách hàng CRM, bảng tính tài chính hoặc gọi chéo sang tác nhân khác thay mặt nhân sự.
- Agent Identity Auth Manager giúp tách biệt lớp quản lý token khỏi prompt và mã nguồn của agent, triệt tiêu rủi ro lộ bí mật qua prompt injection.
- Hỗ trợ thu hồi quyền theo từng phiên làm việc mà không làm gián đoạn hệ thống chung.
Cơ chế hoạt động của 3-legged OAuth trong bảo mật giao tiếp Agent-to-Agent
Trong kiến trúc đa tác nhân hiện đại, một tác nhân điều phối (Orchestrator Agent) thường phải gọi sang các tác nhân chuyên môn khác như tác nhân kế toán, tác nhân nhân sự hoặc tác nhân kho vận qua chuẩn bảo mật giao tiếp Agent-to-Agent.
Cụm từ ba chân trong 3-legged OAuth đại diện cho ba thực thể tham gia phiên xác thực: người dùng cuối (Resource Owner), tác nhân AI yêu cầu thực thi (Client) và máy chủ lưu trữ dữ liệu nội bộ (Authorization & Resource Server).
Thay vì chia sẻ mật khẩu hay khóa truy cập vĩnh viễn cho mô hình ngôn ngữ, người dùng xác nhận cấp một mã ủy quyền có phạm vi hẹp (ví dụ chỉ đọc lịch họp hôm nay), sau đó trình quản lý xác thực trao đổi lấy token ngắn hạn để tác nhân thực thi.
Vai trò của Agent Identity Auth Manager khi truyền ngữ cảnh
Khi tác nhân A chuyển tiếp công việc cho tác nhân B trong chuỗi A2A, thách thức lớn nhất là làm sao để tác nhân B biết yêu cầu này xuất phát từ nhân viên hợp lệ nào mà không bị giả mạo.
Thông qua Agent Identity Auth Manager, lớp kiểm soát danh tính đứng giữa đảm nhận việc giữ khóa bí mật (client secret), tự động làm mới token và gắn nhãn danh tính người dùng vào mỗi lượt gọi API.
Nhờ vậy, ngay cả khi tác nhân A gặp lỗi logic hoặc bị đánh lừa bởi dữ liệu độc hại từ bên ngoài, nó vẫn không thể vượt quyền đọc thư mục của giám đốc tài chính nếu người kích hoạt ban đầu chỉ là thực tập sinh.
Vì sao cần hạn chế lộ API Key tĩnh trong kiến trúc đa tác nhân
Nhiều nhóm phát triển vẫn giữ thói quen chép thẳng API Key vào biến môi trường hoặc tệp cấu hình của AI Agent vì cách làm này chỉ mất vài phút thiết lập ban đầu.
Tuy nhiên, việc hạn chế lộ API Key tĩnh là yêu cầu sống còn khi đưa agent vào môi trường doanh nghiệp, bởi chỉ cần một đoạn dữ liệu đầu vào chứa mã độc điều hướng câu lệnh (prompt injection) là tác nhân có thể vô tình in ngược biến môi trường hoặc gửi khóa sang máy chủ lạ.
Ngoài ra, API Key tĩnh tạo ra ba lỗ hổng quản trị nghiêm trọng khiến doanh nghiệp rất khó vượt qua các cuộc kiểm toán an toàn thông tin định kỳ.
- Đặc quyền quá rộng (Over-Privilege): Một khóa API kết nối tới kho dữ liệu hoặc phần mềm CRM thường mang quyền đọc ghi toàn bộ bảng dữ liệu của công ty thay vì giới hạn theo từng phòng ban.
- Không truy vết được chủ thể hành động: Nhật ký máy chủ chỉ ghi nhận tác nhân AI đã xóa hoặc sửa dữ liệu, hoàn toàn mù thông tin về việc nhân sự nào đã ra lệnh thực thi.
- Hiệu ứng dây chuyền khi thu hồi khóa: Khi phát hiện nghi ngờ rò rỉ và buộc phải hủy API Key cũ, toàn bộ các quy trình tự động hóa dùng chung khóa đó đều bị ngắt kết nối đồng loạt.
So sánh chi tiết 3-legged OAuth và API Key tĩnh cho AI Agent
Để lựa chọn đúng kiến trúc xác thực cho từng luồng tự động hóa trong chuyên mục giải pháp công nghệ AI, đội ngũ kỹ thuật cần đối chiếu trực tiếp hai cơ chế trên sáu tiêu chí cốt lõi về bảo mật và vận hành.
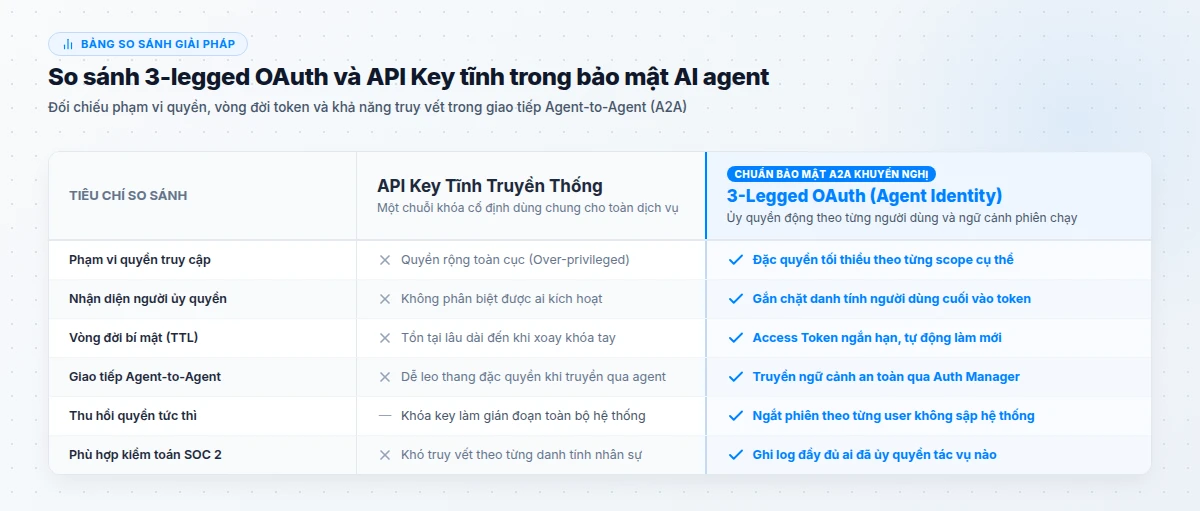
| Tiêu chí kỹ thuật | API Key tĩnh | 3-legged OAuth (Agent Identity) |
|---|---|---|
| Cấp độ ủy quyền | Cấp dịch vụ (Service-level), dùng chung mọi người | Cấp người dùng (User-delegated), tách biệt từng nhân sự |
| Giới hạn phạm vi (Scope) | Thường rộng toàn hệ thống hoặc ít tùy biến | Tùy biến chi tiết đến từng API đọc/ghi cụ thể |
| Thời gian sống của khóa | Không tự hết hạn nếu quản trị viên không xoay vòng | Access Token hết hạn nhanh (thường 15-60 phút) |
| Rủi ro khi lộ qua log/prompt | Kẻ tấn công chiếm quyền vĩnh viễn cho tới khi phát hiện | Phạm vi thiệt hại bị khóa chặt trong thời gian ngắn và quyền hẹp |
| Khả năng truyền ngữ cảnh A2A | Không mang theo thông tin danh tính người khởi tạo | Truyền trọn vẹn thông tin ủy quyền giữa các tác nhân liên kết |
| Chi phí thiết lập ban đầu | Thấp, triển khai nhanh trong giai đoạn thử nghiệm POC | Trung bình, cần IdP và Auth Manager chuẩn hóa ban đầu |
Quy trình 4 bước triển khai quản trị định danh AI Agent
Khi chuyển đổi hạ tầng từ khóa tĩnh sang mô hình quản trị định danh AI Agent chuẩn doanh nghiệp, bộ phận phát triển nên phối hợp cùng nhóm an toàn thông tin thực hiện theo bốn bước khép kín.
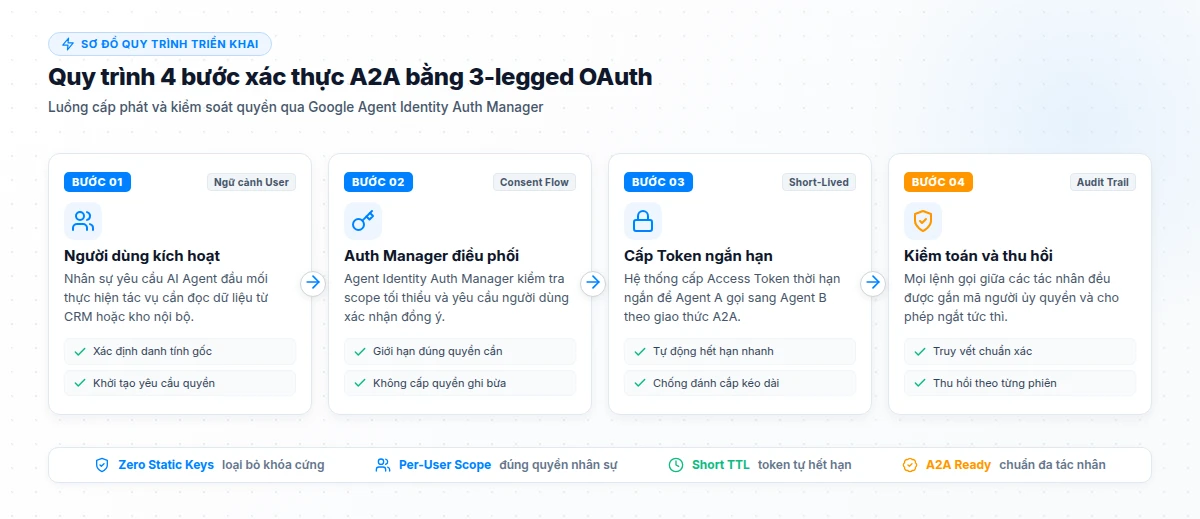
Bước 1 và 2: Chuẩn hóa nhà cung cấp danh tính và chia nhỏ Scope
Kết nối hệ thống AI Agent với nhà cung cấp danh tính doanh nghiệp (IdP) hiện có như Google Cloud IAM hoặc tham khảo cách cấu hình bảo mật Microsoft Entra ID cho Copilot nhằm bảo đảm nhân viên dùng chung một cơ chế đăng nhập một lần (SSO).
Sau đó, tách toàn bộ công cụ mà tác nhân được phép gọi thành các nhóm scope tối thiểu, ví dụ tách riêng quyền đọc hóa đơn nháp với quyền phê duyệt thanh toán chuyển khoản.
Bước 3 và 4: Thiết lập vòng đời Token ngắn và kiểm duyệt hành động nhạy cảm
Cấu hình thời gian sống của Access Token ở mức ngắn nhất có thể theo nhu cầu tác vụ và lưu giữ Refresh Token hoàn toàn trong kho bảo mật của Auth Manager, tuyệt đối không đưa chuỗi token vào cửa sổ ngữ cảnh của mô hình LLM.
Đối với các lệnh ghi dữ liệu hoặc giao tiếp A2A xuyên phòng ban, kích hoạt bước xác nhận thủ công (Human Consent) trên giao diện chat trước khi giải phóng token thực thi.
Giám sát dấu vết kép User Claim và Agent Claim trong nhật ký kiểm toán
Khi hệ thống đa tác nhân vận hành ở quy mô hàng nghìn phiên mỗi ngày, nhật ký bảo mật chuẩn OAuth cần ghi nhận đồng thời hai trường thông tin là mã nhân sự gốc (subject claim) và mã tác nhân thực thi trung gian (actor claim).
Cấu trúc truy vết kép này giúp đội ngũ an ninh mạng phân biệt chính xác đâu là yêu cầu hợp lệ do nhân viên tài chính kích hoạt và đâu là hành vi gọi API bất thường do tác nhân tự động lặp vòng ngoài giờ làm việc.
Kết hợp cùng cơ chế khóa phiên theo thời gian thực tại Auth Manager, quản trị viên có thể thu hồi quyền của một tác nhân gặp sự cố chỉ trong vài giây mà không ảnh hưởng tới các quy trình tự động hóa khác đang chạy bình thường.
Ma trận lựa chọn cơ chế xác thực theo kịch bản sử dụng
Không phải mọi tác nhân AI đều bắt buộc dùng chung một mô hình xác thực ngay từ ngày đầu; doanh nghiệp có thể áp dụng linh hoạt theo bảng phân loại ba kịch bản dưới đây.
Dùng 3-legged OAuth
Tác nhân trợ lý nhân sự & CRM
Bắt buộc khi AI đọc email, lịch họp, dữ liệu lương thưởng hoặc hợp đồng khách hàng gắn với quyền hạn riêng của từng cá nhân.
Dùng OAuth 2-legged (mTLS)
Hệ thống xử lý nền không có User
Phù hợp cho tác vụ đồng bộ log hệ thống hoặc quét bảo mật định kỳ ban đêm bằng chứng chỉ máy chủ ngắn hạn thay vì API Key tĩnh.
Chỉ giữ API Key ở môi trường Sandbox
Thử nghiệm nội bộ dữ liệu giả
Chỉ sử dụng API Key tĩnh cho bước kiểm thử nguyên mẫu (POC) với dữ liệu mẫu không chứa thông tin mật, kèm giới hạn IP và ngân sách.
Câu hỏi thường gặp về 3-legged OAuth cho AI Agent
Phần hỏi đáp sau đây giải quyết những vướng mắc phổ biến nhất của đội ngũ lập trình và quản trị hạ tầng khi chuyển đổi cơ chế xác thực AI Agent.
Độ trễ chỉ xuất hiện ở lần đầu tiên người dùng cấp quyền trên màn hình xác nhận (consent screen). Trong các lượt gọi tiếp theo giữa các agent, Auth Manager sử dụng token đã lưu đệm trong thời gian sống ngắn nên độ trễ bổ sung chỉ tính bằng vài mili-giây.
Kiến trúc sư hệ thống nên nhóm các quyền đọc thông tin ít rủi ro vào lần đăng nhập ban đầu, và chỉ yêu cầu xác nhận lại (step-up authentication) khi AI Agent chuẩn bị thực hiện hành động ghi, xóa hoặc gửi dữ liệu ra bên ngoài.
Chuẩn giao thức MCP hiện đại hỗ trợ luồng OAuth 2.1 với PKCE cho phép máy chủ MCP yêu cầu token ủy quyền theo từng người dùng cuối tương tự như cơ chế 3-legged OAuth trong kiến trúc A2A.
Doanh nghiệp nên sử dụng các nền tảng quản trị định danh tích hợp sẵn như Google Agent Identity hoặc Microsoft Entra Agent ID thay vì tự viết mã quản lý token thủ công để tránh sai sót bảo mật.
Kết luận và khuyến nghị kiến trúc bảo mật AI
Chuyển dịch từ API Key tĩnh sang 3-legged OAuth là bước đi nền tảng giúp doanh nghiệp mở rộng mạng lưới đa tác nhân AI mà vẫn kiểm soát chặt chẽ phân quyền theo ngữ cảnh người dùng.
Để đánh giá toàn diện các lỗ hổng xác thực và lộ trình tích hợp hệ sinh thái AI an toàn, quý doanh nghiệp có thể tham khảo thêm dịch vụ tư vấn chuyển đổi số AI Transformation nhằm chuẩn hóa kiến trúc ngay từ giai đoạn thiết kế.
Ngọc Thiên One (NTO) – đơn vị tư vấn giải pháp chuyển đổi số AI và cung cấp bản quyền phần mềm chính hãng cho doanh nghiệp. Quý khách cần tư vấn triển khai hạ tầng AI an toàn, chuẩn bảo mật và đầy đủ hóa đơn VAT, hãy liên hệ Hotline 1900 252 388 hoặc Email cskh@ngocthien.one.