Lỗ hổng Adobe trong đợt phát hành bản vá an ninh phối hợp ngày 10/11/2026 bao gồm khoảng 110 lỗi bảo mật nghiêm trọng trải rộng từ máy chủ AEM đến các ứng dụng sáng tạo như Photoshop, Premiere Pro, After Effects và Audition. Mức độ rủi ro lên tới điểm CVSS 9.9 với nguy cơ thực thi mã từ xa (RCE) và leo thang đặc quyền (EoP).
Theo tổng hợp kiểm tra an ninh ngày 18/11/2026, mặc dù các lỗ hổng trên nhóm phần mềm desktop chưa ghi nhận khai thác đại trà ngoài thực tế, quản trị viên CNTT doanh nghiệp vẫn cần đẩy bản cập nhật tập trung qua Adobe Admin Console ngay để bảo vệ máy trạm phòng thiết kế và hạ tầng nội dung số.
Tóm tắt nhanh: Danh mục bản vá lỗ hổng Adobe kỳ tháng 11/2026
- Ưu tiên số 1 (Priority 2 – CVSS 9.9): Máy chủ Adobe Experience Manager theo bản tin
APSB26-189do tiếp xúc trực tiếp với lưu lượng mạng. - Nhóm ứng dụng đồ họa & dựng phim (Priority 3): Photoshop (
APSB26-181), Premiere Pro (APSB26-101), After Effects (APSB26-100) và Audition đều cần lên bản dựng mới. - Bản chất rủi ro: Kẻ tấn công có thể lợi dụng tệp dự án PSD, PRPROJ, AEP độc hại gửi qua email hoặc kho chia sẻ để thực thi mã tùy ý dưới quyền người dùng.
- Phương án khắc phục chuẩn doanh nghiệp: Sử dụng Adobe Admin Console kết hợp Remote Update Manager (RUM) để cập nhật đồng bộ mà không cần cấp quyền Admin Windows/macOS cho từng nhân viên.
Bức tranh tổng thể đợt vá lỗ hổng Adobe tháng 11/2026
Chu kỳ bảo mật tháng 11/2026 của Adobe được đánh giá có quy mô lớn nhất trong quý IV khi xử lý đồng thời gần 110 lỗ hổng bảo mật trên cả nền tảng web doanh nghiệp lẫn bộ phần mềm Creative Cloud. Khác với những bản cập nhật tính năng thông thường như Adobe Creative Cloud tháng 11/2026, các bản tin lần này nhắm thẳng vào lỗi tràn bộ nhớ và phân quyền hệ thống.
Điểm đáng lưu ý đối với các agency truyền thông, studio hậu kỳ và phòng marketing doanh nghiệp là thói quen tải tệp thiết kế từ khách hàng hoặc đối tác bên ngoài. Chỉ cần một nhân viên mở tệp ảnh, đoạn âm thanh hoặc tệp dự án dựng phim chứa mã khai thác trên phiên bản chưa vá, tin tặc có thể chiếm quyền điều khiển máy trạm và lây lan vào máy chủ NAS nội bộ.
| Sản phẩm Adobe | Mã bản tin | Mức ưu tiên / CVSS | Phiên bản bị ảnh hưởng | Phiên bản an toàn bắt buộc |
|---|---|---|---|---|
| Adobe Experience Manager (AEM) | APSB26-189 | Priority 2 / CVSS 9.9 | AEM CS <= 2026.10.29023; AEM 6.5 <= SP25; LTS <= SP3 | AEM CS 2026.10.29251; Hotfix GRANITE-75052 |
| Adobe Photoshop | APSB26-181 | Priority 3 / CVSS 7.8 | Bản 2026 <= 27.11; Bản 2025 <= 26.11.8 (Win/Mac) | Bản 2026 v28.0 hoặc nhánh v27.11.1 |
| Adobe Premiere Pro | APSB26-101 | Priority 3 / CVSS 7.8 | Bản <= 26.5.2 và <= 25.6.6 (Win/Mac) | Phiên bản 27.0 hoặc bản vá 26.5.3 |
| Adobe After Effects | APSB26-100 | Priority 3 / CVSS 8.6 | Bản <= 26.5 và <= 25.6.6 (Win/Mac) | Phiên bản 27.0 hoặc bản vá 26.5.3 |
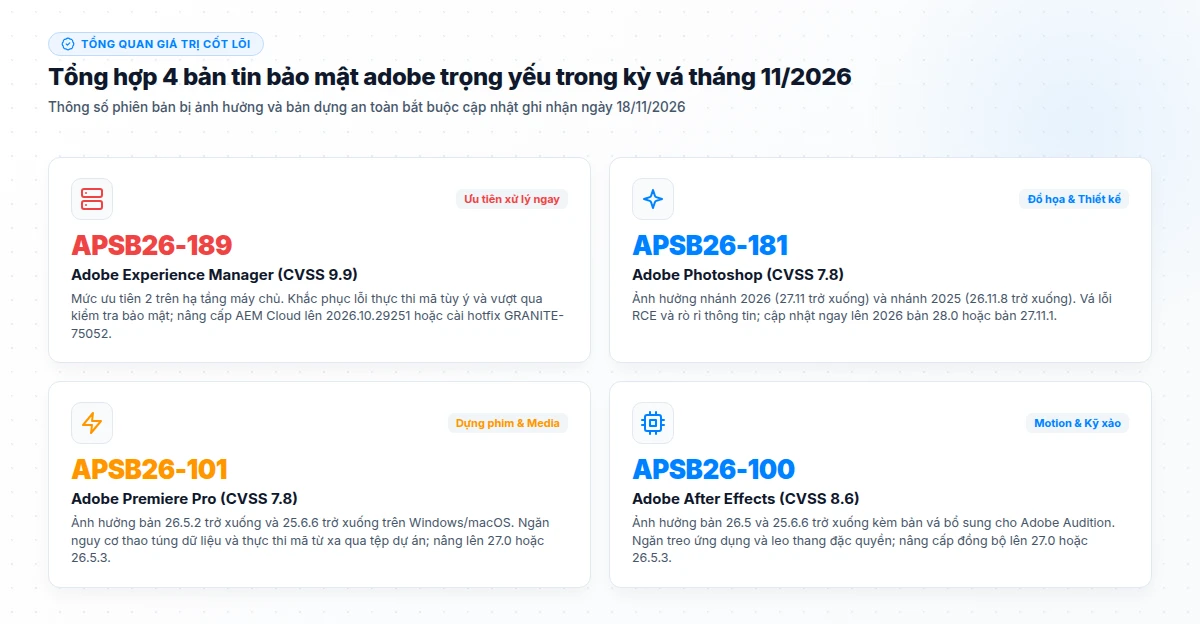
Phân tích chi tiết rủi ro kỹ thuật trên từng phần mềm trọng yếu
Mỗi dòng sản phẩm trong hệ sinh thái Adobe có bề mặt tấn công khác nhau, đòi hỏi bộ phận an toàn thông tin phân tầng thứ tự xử lý hợp lý thay vì cập nhật dàn trải mất thời gian.
Adobe Experience Manager (APSB26-189): Điểm nóng CVSS 9.9 trên máy chủ
Khác với ứng dụng cài trên máy cá nhân, AEM thường chạy trực tiếp trên hạ tầng máy chủ web phục vụ cổng thông tin khách hàng hoặc hệ thống quản trị tài sản số (DAM). Lỗ hổng APSB26-189 đạt điểm mức độ nghiêm trọng 9.9/10 do cho phép đối tượng tấn công vượt qua hàng rào xác thực, leo thang đặc quyền và thực thi mã tùy ý từ xa.
Các tổ chức đang vận hành AEM 6.5 tại chỗ (on-premise) hoặc bản 6.5 LTS cần tải và áp dụng ngay gói vá tích lũy mang mã hiệu GRANITE-75052 tương ứng với Service Pack 23, 24 hoặc 25. Riêng nhóm khách hàng sử dụng AEM Cloud Service cần kiểm tra nhật ký triển khai tự động để đảm bảo môi trường đã lên nhánh 2026.10.29251 trở lên.
Adobe Photoshop (APSB26-181) và lỗ hổng xử lý tệp ảnh phân lớp
Bản tin bảo mật APSB26-181 giải quyết nhóm lỗi đọc/ghi bộ nhớ ngoài phạm vi khi Photoshop phân tích cấu trúc tệp ảnh phức tạp. Nếu bị khai thác thành công, mã độc có thể chạy âm thầm dưới ngữ cảnh tài khoản đang đăng nhập Windows hoặc macOS mà không hiện cảnh báo.
Đội ngũ thiết kế cần kiểm tra số hiệu phiên bản hiện tại trong menu Help > System Info. Nếu máy trạm vẫn nằm ở mức 27.11 hoặc nhánh 2025 bản 26.11.8 trở về trước, quản trị viên phải nâng cấp ngay lên Photoshop 28.0 hoặc phiên bản vá nhánh ổn định 27.11.1.
Adobe Premiere Pro (APSB26-101), After Effects (APSB26-100) và Audition
Nhóm ứng dụng hậu kỳ video và âm thanh ghi nhận điểm CVSS khá cao (7.8 trên Premiere Pro và 8.6 trên After Effects) do liên quan trực tiếp tới bộ giải mã codec đa phương tiện và kịch bản tự động hóa trong dự án. Kẻ tấn công có thể lợi dụng thao tác nạp tệp video dựng sẵn hoặc plugin mẫu đồ họa chuyển động (MOGRT) để gây từ chối dịch vụ hoặc thao túng dữ liệu bộ nhớ.
Do Premiere Pro và After Effects thường giao tiếp qua tính năng Dynamic Link trong cùng một dự án phim, kỹ thuật viên cần cập nhật song song cả hai phần mềm lên phiên bản 27.0 hoặc cùng giữ ở nhánh sửa lỗi 26.5.3 để tránh lỗi lệch phiên bản làm hỏng liên kết khung hình.
Hướng dẫn triển khai bản vá tập trung qua Adobe Admin Console
Tại các doanh nghiệp quy mô từ 10 máy trạm đồ họa trở lên, việc để nhân viên tự bấm cập nhật trên Creative Cloud Desktop thường gặp hai trở ngại: nhân viên không có quyền quản trị cục bộ (Local Admin) để cài đặt hoặc cố tình trì hoãn cập nhật vì sợ ảnh hưởng dự án đang chạy dở. Quản trị viên nên tận dụng công cụ có sẵn trong Adobe Admin Console để giải quyết triệt để bài toán này.
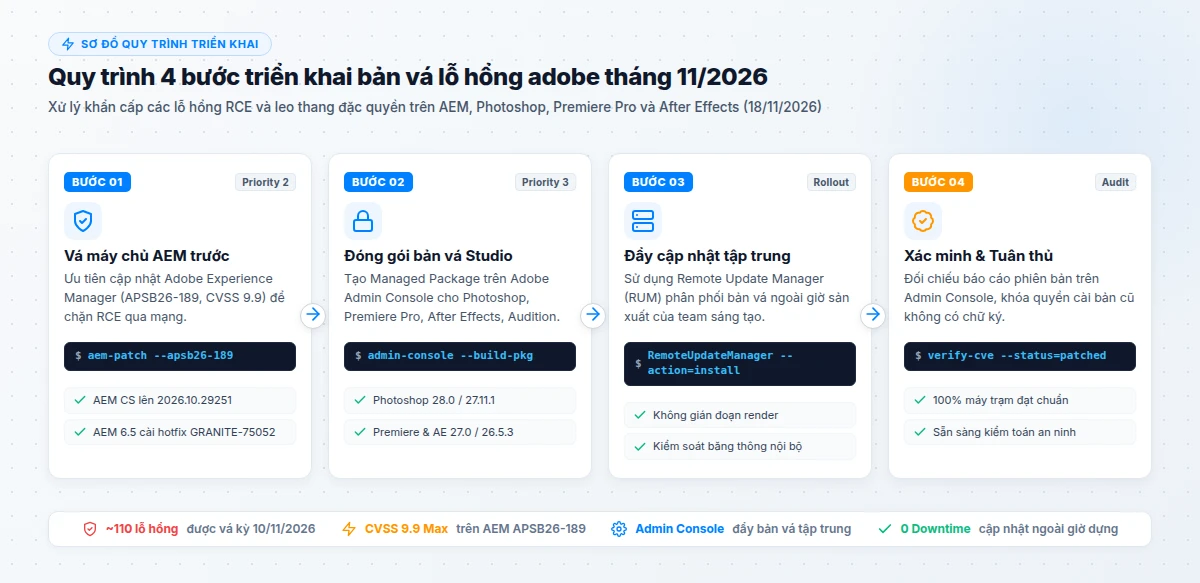
Quản lý bằng Managed Packages
Kiểm soát chính xác mã bản dựng
Trong mục Packages của Admin Console, tạo gói cài đặt mới chỉ định rõ phiên bản Photoshop 28.0 và Premiere Pro 27.0 (hoặc nhánh vá ổn định) thay vì mở cập nhật tự do.
Kích hoạt Remote Update Manager
Cập nhật âm thầm ngoài giờ làm
Đẩy lệnh RemoteUpdateManager qua hệ thống quản trị thiết bị (Intune, Jamf hoặc Group Policy) vào ban đêm để phần mềm tự vá khi không có tiến trình render đang chạy.
Lưu trữ kho nội bộ (AUSST)
Tiết kiệm băng thông Internet
Với studio có hàng chục máy dựng phim 4K, thiết lập Adobe Update Server Setup Tool giúp các máy trạm tải bản vá hàng gigabyte qua mạng LAN tốc độ cao.
Vì sao sử dụng bản quyền Adobe chính hãng giúp giảm thiểu rủi ro lỗ hổng
Thực tế ứng cứu sự cố an ninh mạng tại Việt Nam cho thấy phần lớn các ca nhiễm mã độc tống tiền (ransomware) tại studio thiết kế bắt nguồn từ việc cài đặt bộ phần mềm bẻ khóa hoặc bản phân phối lại không rõ nguồn gốc. Những bản cài đặt này thường bị tắt hoàn toàn dịch vụ cập nhật, khiến máy trạm không bao giờ nhận được bản vá cho các lỗ hổng Adobe nguy hiểm như đợt tháng 11/2026.
Hơn nữa, việc chỉnh sửa tệp hệ thống để vượt kiểm tra bản quyền vô tình mở cửa cho mã độc gián điệp đánh cắp tệp thiết kế gốc, hợp đồng khách hàng và mật khẩu lưu trên trình duyệt. Chuyển đổi sang sử dụng giấy phép chính hãng thông qua đơn vị uy tín không chỉ đảm bảo hợp pháp về kiểm toán phần mềm mà còn giúp doanh nghiệp nhận bản vá tức thì từ máy chủ xác thực của hãng.
Doanh nghiệp có thể xem xét các quyền lợi về quản trị tập trung, thu hồi seat khi nhân sự nghỉ việc và hỗ trợ xuất chứng từ kế toán hợp lệ tại bài viết top lý do chọn mua phần mềm bản quyền tại NTO.
Câu hỏi thường gặp về đợt vá lỗ hổng Adobe tháng 11/2026
Giải đáp các vấn đề kỹ thuật phát sinh thường gặp khi nhóm IT và trưởng nhóm sáng tạo phối hợp cập nhật hệ thống phần mềm đồ họa.
Không. Bản vá 26.5.3 là bản cập nhật bảo mật cùng nhánh 26.x, giữ nguyên cấu trúc tệp dự án .prproj và khả năng tương thích plugin bên thứ ba. Chỉ khi nâng cấp nhảy đời từ 25.x hoặc 26.x lên hẳn Premiere Pro 27.0, phần mềm mới yêu cầu chuyển đổi bản sao tệp dự án.
Nếu đội thiết kế cần ngay các tính năng AI mới nhất và phần cứng máy trạm đạt chuẩn khuyến nghị, việc nâng lên bản 28.0 là lựa chọn tối ưu. Ngược lại, với các dự án lớn đang ở giai đoạn hoàn thiện cần độ ổn định plugin cao nhất, quản trị viên có thể cài bản vá 27.11.1 trước rồi lên đời lớn sau khi bàn giao dự án.
Quản trị viên dùng Admin Console tải gói cập nhật ngoại tuyến (Offline Package) hoặc đồng bộ kho bản vá qua công cụ Adobe Update Server Setup Tool (AUSST) vào máy chủ nội bộ, sau đó phân phối vào vùng mạng cô lập qua quy trình kiểm duyệt USB hoặc kho lưu trữ an toàn.
Có. Ngọc Thiên One (NTO) là đơn vị tư vấn & cung cấp bản quyền phần mềm chính hãng (đầy đủ hợp đồng và hóa đơn VAT), hỗ trợ doanh nghiệp thiết lập tài khoản Adobe Admin Console chuẩn phân quyền và đồng bộ gói phần mềm phù hợp cho từng phòng ban.
Tổng kết hành động khẩn cấp cho phòng CNTT và Studio
Đợt vá lỗ hổng Adobe tháng 11/2026 đòi hỏi phản ứng nhanh theo đúng thứ tự ưu tiên: xử lý ngay máy chủ AEM đối với bản tin APSB26-189 (CVSS 9.9), tiếp theo là đồng bộ bản dựng an toàn cho toàn bộ máy trạm Photoshop, Premiere Pro, After Effects và Audition thông qua Adobe Admin Console.
Việc duy trì kỷ luật cập nhật bảo mật định kỳ trên nền tảng phần mềm bản quyền chính hãng là lớp phòng thủ ít tốn kém nhất nhưng mang lại hiệu quả bảo vệ tài sản trí tuệ cao nhất cho doanh nghiệp sáng tạo.
Quý doanh nghiệp cần rà soát lại danh sách giấy phép Adobe Creative Cloud for Teams/Enterprise, nâng cấp bản quyền chính hãng kèm hóa đơn VAT hoặc nhận tư vấn cấu hình Admin Console an toàn? Liên hệ ngay đội ngũ tư vấn NTO qua hotline 1900 252 388 hoặc email cskh@ngocthien.one để được hỗ trợ kịp thời.