Microsoft Execution Containers (viết tắt là MXC) trên Windows 11 là lớp công nghệ cô lập chuyên biệt giúp doanh nghiệp vận hành các tác nhân AI cục bộ (local AI agents) trong vùng an toàn tách biệt với hệ điều hành chính, theo cấu trúc bảo mật cập nhật ngày 18/11/2026. Kết hợp với Microsoft Defender và Microsoft Intune, MXC áp đặt nguyên tắc đặc quyền tối thiểu (Least Privilege) và phân quyền động cho từng phiên thực thi.
Khi nhân sự cài đặt các công cụ tự động hóa hoặc trợ lý lập trình chạy trực tiếp trên máy trạm, tác nhân AI thường đòi quyền đọc toàn bộ ổ đĩa và chạy lệnh terminal. Nếu không có lớp cách ly như MXC, một câu lệnh prompt injection ẩn trong tệp tài liệu có thể khiến tác nhân đánh cắp khóa xác thực hoặc gửi dữ liệu nội bộ ra ngoài.
Tóm tắt kỹ thuật Microsoft Execution Containers (MXC) – 18/11/2026
- Cô lập ở cấp độ hệ điều hành: Ngăn AI Agent chạy trên Windows 11 chạm tới thư mục nhạy cảm, khóa registry hoặc token đăng nhập ngoài phạm vi cho phép.
- Phân quyền động (Dynamic Permissions): Chỉ cấp quyền tạm thời theo từng tác vụ cụ thể và tự động thu hồi sau khi hoàn tất.
- Liên thông Defender & Intune: Đẩy chính sách chuẩn từ trung tâm quản trị Intune xuống toàn bộ máy trạm và gửi nhật ký hành vi về Defender.
- Tư vấn chính hãng từ NTO: Doanh nghiệp có thể làm việc với NTO – đối tác chính thức được chứng nhận từ Microsoft để chuẩn hóa bản quyền Windows 11 Enterprise và Defender.
Rủi ro bảo mật endpoint khi AI Agent chạy trực tiếp trên máy trạm
Trước đây, các trợ lý AI chủ yếu hoạt động thụ động bên trong cửa sổ trình duyệt, tách biệt hoàn toàn với hệ thống tệp cục bộ. Tuy nhiên, thế hệ tác nhân AI mới có khả năng mở tệp Word, chỉnh sửa mã nguồn, thực thi tập lệnh PowerShell và gọi API nội bộ ngay trên laptop nhân viên.
Cách vận hành truyền thống chạy các công cụ này dưới chính quyền tài khoản người dùng Windows hiện tại. Điều này đồng nghĩa với việc nếu người dùng có quyền đọc thư mục kế toán trên mạng nội bộ, tác nhân AI cũng mặc nhiên sở hữu quyền tương tự.
Trong trường hợp tệp tin đầu vào bị gài mã độc chỉ dẫn (indirect prompt injection) hoặc công cụ gặp lỗi suy luận, tác nhân có thể thực hiện xóa tệp hàng loạt hoặc truyền dữ liệu ra địa chỉ mạng lạ chỉ trong vài giây trước khi nhân viên kịp can thiệp.
Cơ chế hoạt động của Microsoft Execution Containers trên Windows 11
Để giải quyết bài toán này mà không làm giảm hiệu năng làm việc, Microsoft Execution Containers tạo ra một không gian thực thi ảo hóa nhẹ (lightweight runtime sandbox) ngay trên nhân Windows 11.
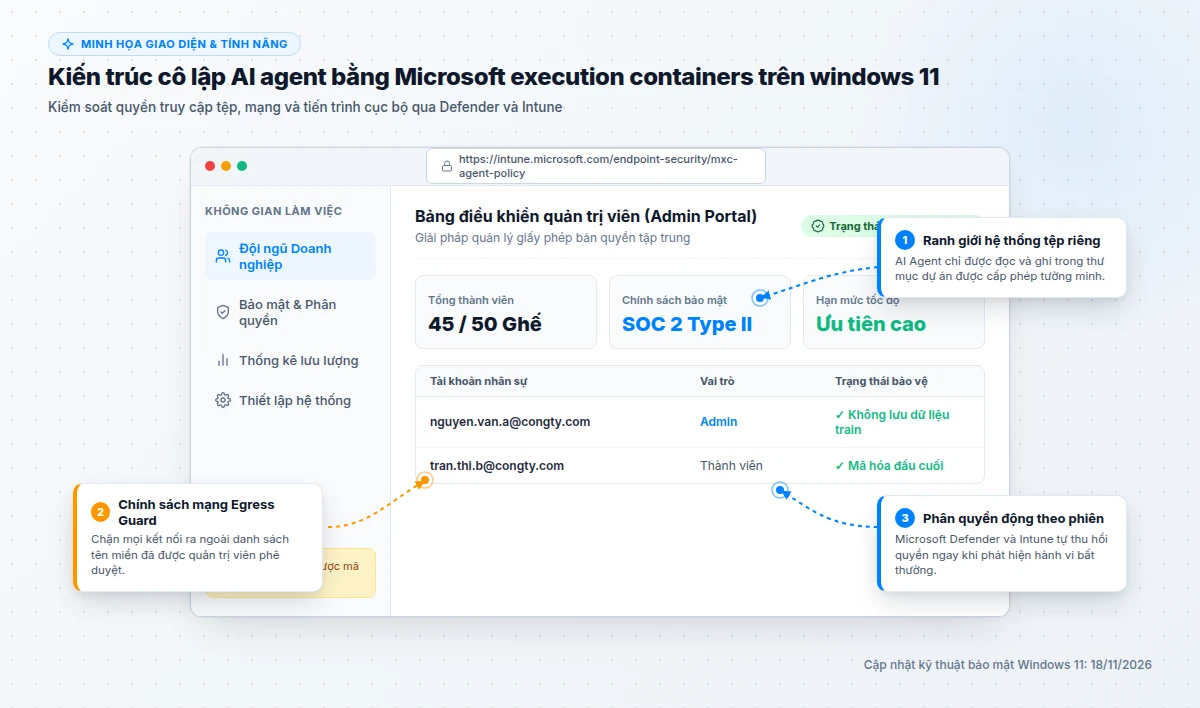
Cách ly hệ thống tệp và kho chứng thực người dùng
Mỗi tiến trình AI Agent khi khởi chạy bên trong MXC chỉ nhìn thấy các thư mục được ánh xạ tường minh (explicit mount). Toàn bộ phân vùng chứa hồ sơ trình duyệt, cookie phiên đăng nhập, kho chứng chỉ số và thư mục hệ thống Windows được ẩn hoàn toàn khỏi tầm nhìn của container.
Ngay cả khi tác nhân cố gắng gọi các lệnh truy xuất bộ nhớ của tiến trình khác đang chạy trên máy, cơ chế bảo vệ nhân của Windows 11 lập tức chặn đứng yêu cầu ở tầng hệ thống.
Kiểm soát luồng mạng đi ra (Network Egress Guard)
Bên cạnh tệp tin, đường truyền mạng là cánh cửa chính dẫn tới rò rỉ dữ liệu. Quản trị viên có thể định nghĩa sẵn danh sách tên miền đích hợp lệ cho từng loại tác nhân AI thông qua chính sách MXC.
Ví dụ, một tác nhân hỗ trợ lập trình chỉ được phép giao tiếp với máy chủ Git nội bộ và cổng API mô hình đã phê duyệt; mọi yêu cầu kết nối tới các địa chỉ IP lạ hoặc dịch vụ lưu trữ cá nhân bên ngoài sẽ bị tường lửa container từ chối tức thì.
Phân tách không gian biến môi trường và Clipboard
Một điểm yếu thường bị bỏ qua trên máy trạm là biến môi trường (environment variables) chứa khóa API cloud hoặc nội dung đang lưu tạm trong khay nhớ tạm (Clipboard). Khi chạy trong Microsoft Execution Containers, tác nhân AI chỉ nhận được các biến môi trường tối thiểu được khai báo cho tác vụ đó.
Quyền đọc dữ liệu Clipboard và chụp màn hình tự động bị vô hiệu hóa ở chế độ mặc định, ngăn chặn triệt để kịch bản phần mềm độc hại mượn tay tác nhân thu thập mật khẩu sao chép tạm thời của nhân viên kế toán hoặc quản trị hệ thống.
Phân quyền động kết hợp Microsoft Defender và Intune
Sự kết hợp giữa Microsoft Execution Containers, Defender và Intune giúp chuyển đổi mô hình bảo mật từ ‘cấp quyền tĩnh một lần’ sang ‘kiểm duyệt động theo rủi ro phiên làm việc’.
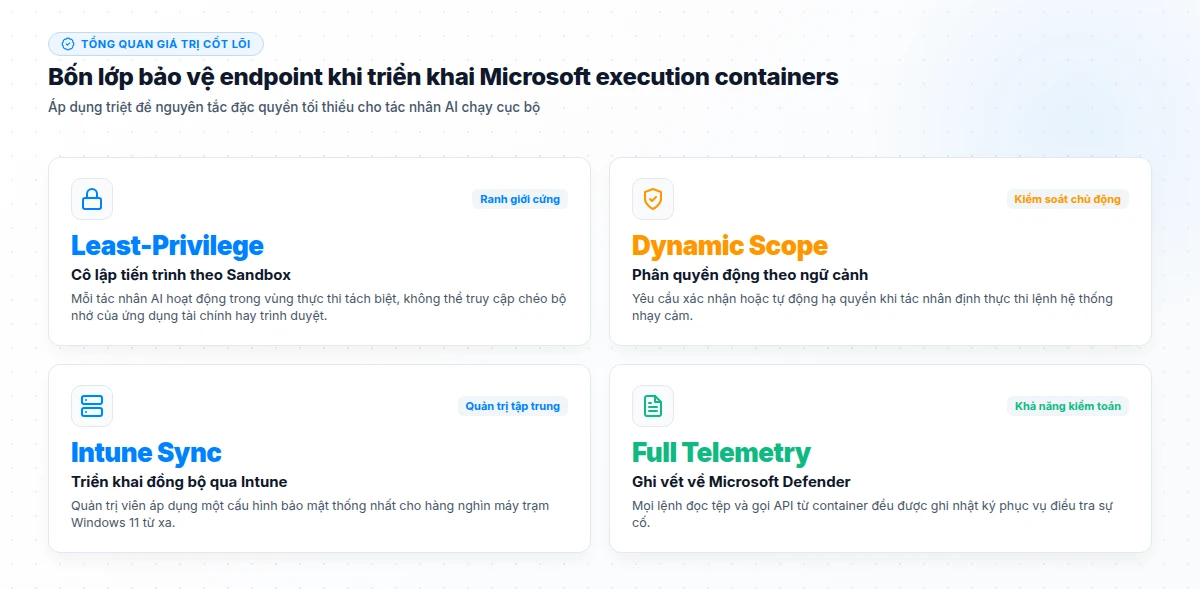
Khi điểm rủi ro thiết bị (Device Risk Score) trên Microsoft Defender tăng cao do phát hiện lỗ hổng chưa vá hoặc phiên đăng nhập bất thường, chính sách Conditional Access tự động thu hẹp phạm vi hoạt động của container xuống mức chỉ đọc hoặc tạm dừng kết nối tới kho dữ liệu công ty.
Just-In-Time Access
Cấp quyền theo từng bước
Tác nhân mặc định chỉ có quyền đọc; khi cần ghi đè tệp cấu hình hoặc cài gói phần mềm, hệ thống yêu cầu người dùng xác nhận qua hộp thoại bảo mật.
Microsoft Defender EDR
Phát hiện hành vi bất thường
Theo dõi chuỗi lệnh bất thường phát sinh từ trong container để tự động đóng băng tiến trình nếu phát hiện dấu hiệu rò rỉ dữ liệu.
Microsoft Intune Policy
Quản lý tập trung toàn công ty
Đóng gói cấu hình phân quyền MXC thành hồ sơ chuẩn và triển khai đồng loạt cho từng nhóm phòng ban qua đám mây.
Kiến trúc này đồng bộ trực tiếp với danh tính người dùng khi doanh nghiệp đã triển khai cấu hình bảo mật Microsoft Entra ID và áp dụng bộ nhãn phân loại tài liệu qua Microsoft Purview chống rò rỉ dữ liệu AI.
Ma trận kiểm soát rủi ro trước và sau khi bật MXC
Đối chiếu dưới đây cho thấy mức độ giảm thiểu bề mặt tấn công trên máy trạm Windows 11 khi tổ chức chuyển từ chạy tác nhân AI tự do sang kiểm soát qua Execution Containers.
| Bề mặt rủi ro | Chạy AI Agent dưới quyền User thường | Cô lập qua Microsoft Execution Containers (MXC) |
|---|---|---|
| Quyền đọc ổ đĩa cục bộ | Đọc toàn bộ tệp mà nhân viên có quyền truy cập | Chỉ đọc thư mục dự án được gắn vào container |
| Truy cập cookie & mật khẩu | Có nguy cơ đọc thư mục hồ sơ trình duyệt | Cô lập hoàn toàn kho chứng thực và bộ nhớ ngoài |
| Kết nối mạng ra ngoài | Tự do gọi bất kỳ endpoint hoặc webhook nào | Chặn theo danh sách trắng tên miền của IT |
| Khả năng thực thi lệnh hệ thống | Chạy trực tiếp PowerShell/CMD trên máy thật | Chạy trong sandbox, yêu cầu phê duyệt động khi nâng quyền |
| Khả năng điều tra sự cố | Khó tách bạch hành vi của người và AI | Ghi log riêng mã định danh container về Defender Portal |
Lộ trình triển khai MXC chuẩn Zero Trust cho quản trị viên IT
Bộ phận CNTT không nên bật chế độ chặn cứng ngay lập tức trên toàn bộ máy trạm vì có thể gây gián đoạn quy trình của nhóm kỹ thuật. Thay vào đó, cần áp dụng lộ trình triển khai bốn giai đoạn rõ ràng.
Giai đoạn đầu tiên là rà soát và kiểm kê danh sách các công cụ AI Agent cục bộ đang được nhân sự sử dụng (như trợ lý code, công cụ tự động hóa desktop hoặc trình kết nối MCP nội bộ). Tiếp theo, IT tạo nhóm máy thử nghiệm trên Intune để chạy MXC ở chế độ Audit Mode trong 14 ngày nhằm thu thập danh sách thư mục và tên miền hợp lệ cần mở quyền.
Sau khi hoàn thiện bộ quy tắc ngoại lệ, quản trị viên chuyển sang chế độ Enforce Mode theo từng phòng ban, bắt đầu từ nhóm tài chính, nhân sự và tiếp đến là khối phát triển phần mềm. Toàn bộ nhật ký từ chối truy cập tệp hoặc chặn kết nối mạng bất thường được tổng hợp thành báo cáo tuần giúp đội ngũ an toàn thông tin tinh chỉnh chính sách kịp thời mà không cản trở công việc hàng ngày.
Doanh nghiệp cũng nên thiết lập quy trình rà soát định kỳ mỗi quý đối với danh sách thư mục được phép gắn vào container và thu hồi ngay quyền của các công cụ thử nghiệm không còn sử dụng. Để tham khảo lộ trình quy hoạch tổng thể, doanh nghiệp có thể xem thêm dịch vụ chuyển đổi số AI an toàn tại NTO.
Câu hỏi thường gặp về Microsoft Execution Containers
Giải đáp các vấn đề kỹ thuật và yêu cầu bản quyền thường gặp khi quản trị viên đánh giá triển khai MXC trên hệ thống Windows 11.
MXC sử dụng cơ chế cô lập tiến trình nhẹ cấp nhân hệ điều hành nên tiêu tốn rất ít tài nguyên RAM và CPU so với việc dựng máy ảo truyền thống, đảm bảo trải nghiệm mượt mà trên các máy trạm văn phòng tiêu chuẩn.
Không bắt buộc. MXC được thiết kế tích hợp gốc với Microsoft Defender for Endpoint và Microsoft Intune để đồng bộ chính sách phân quyền động và nhật ký kiểm toán tập trung.
Không. Các chính sách MXC được áp đặt từ Microsoft Intune ở cấp độ quản trị viên hệ thống, người dùng đầu cuối không thể tự ý vô hiệu hóa hoặc nới lỏng ranh giới truy cập tệp.
Là đối tác chính thức có chứng nhận từ Microsoft, NTO tư vấn và cung cấp đầy đủ các gói bản quyền Windows 11 Enterprise, Microsoft 365 E3/E5, Intune và Defender chính hãng kèm hỗ trợ kỹ thuật và hóa đơn VAT.
Kết luận và khuyến nghị chuẩn hóa hạ tầng Windows 11
Microsoft Execution Containers là mảnh ghép hạ tầng quan trọng giúp doanh nghiệp vừa khai thác sức mạnh tự động hóa của AI Agent cục bộ vừa giữ vững ranh giới an toàn thông tin trên thiết bị đầu cuối. Nhờ cơ chế cô lập tệp, kiểm soát mạng đi ra và phân quyền động qua Defender/Intune, bộ phận CNTT loại bỏ được nguy cơ mất kiểm soát khi nhân viên sử dụng tác nhân AI.
Các tổ chức đang vận hành hệ điều hành Windows 11 kết hợp Microsoft 365 nên kiểm tra lại hiện trạng giấy phép Intune và Defender, đồng thời thiết lập chính sách sandbox thử nghiệm cho nhóm lập trình và phân tích dữ liệu trước khi nhân rộng toàn công ty.
Quý khách hàng và doanh nghiệp cần tư vấn bản quyền Windows 11 Enterprise, Microsoft Intune, Defender hoặc quy hoạch kiến trúc AI an toàn kèm hợp đồng và hóa đơn VAT đầy đủ, hãy liên hệ Ngọc Thiên One (NTO) – đối tác chính thức của Microsoft qua Hotline: 1900 252 388 hoặc Email: cskh@ngocthien.one.