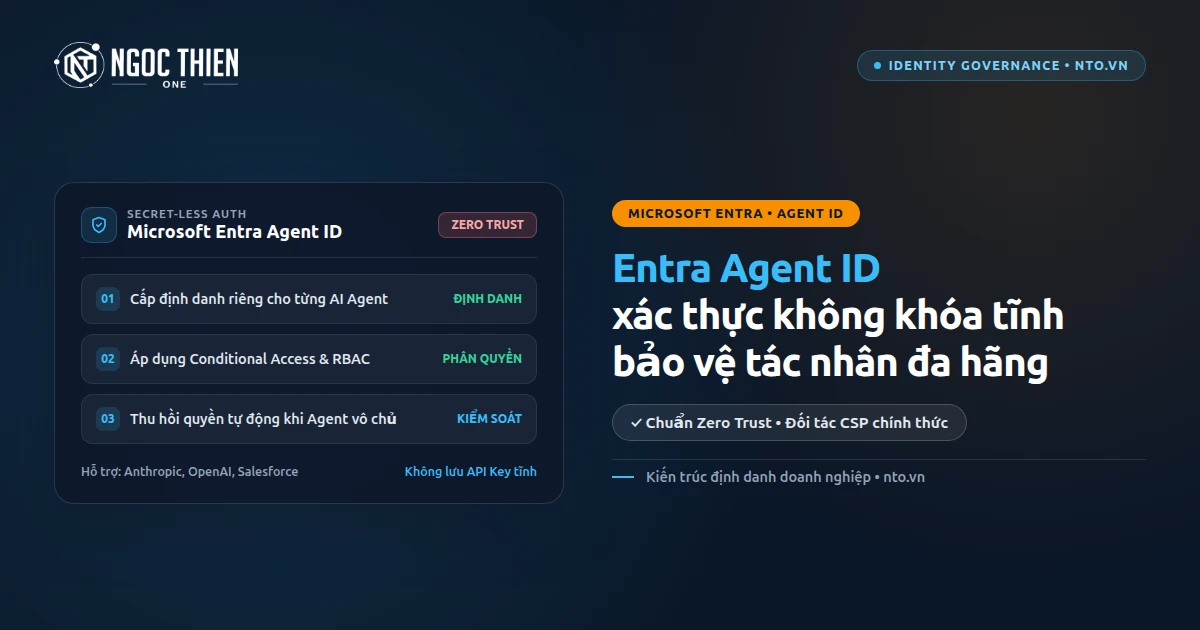
Microsoft Entra Agent ID vừa ra mắt tại Microsoft Ignite 2026 giúp doanh nghiệp cấp định danh riêng biệt cho từng AI Agent thay vì dùng chung tài khoản nhân viên hoặc lưu API key tĩnh đầy rủi ro. Giải pháp này kiểm soát chặt hơn 50 triệu tác nhân AI đang vận hành trong hệ sinh thái doanh nghiệp.
Điểm đột phá về an ninh nằm ở cơ chế xác thực không mật khẩu (secretless authentication) kết hợp Conditional Access, Identity Protection và phân quyền tối thiểu RBAC. Hệ thống còn tự động cách ly những tác nhân bị bỏ quên khi người tạo ban đầu rời khỏi tổ chức.
Bài viết phân tích chi tiết kiến trúc 5 lớp bảo vệ dựa trên tài liệu kiến trúc Microsoft Learn, cách kết nối đa nền tảng và lộ trình triển khai chuẩn Zero Trust qua đối tác CSP Microsoft tại Việt Nam.
Tóm tắt nhanh 5 lớp bảo mật định danh tác nhân AI (Ignite 2026)
- Định danh tác nhân độc lập: Tách biệt danh tính của AI Agent khỏi tài khoản nhân viên và loại bỏ khóa API tĩnh dễ rò rỉ.
- Xác thực không mật khẩu (Secretless): Cấp phát token động thời hạn ngắn, giảm thiểu bề mặt tấn công trong mã nguồn và pipeline.
- Kết nối đa nền tảng có hướng dẫn: Guided wizard hỗ trợ Salesforce, Databricks, Snowflake, Anthropic, OpenAI và AWS Bedrock.
- Conditional Access & Identity Protection: Đánh giá tín hiệu rủi ro theo thời gian thực và siết phân quyền RBAC ở mức tối thiểu.
- Tự động cách ly Agent vô chủ: Ngăn chặn lỗ hổng từ các tác nhân chạy ngầm khi người sở hữu cũ nghỉ việc hoặc chuyển vai trò.
Microsoft Entra Agent ID giải quyết lỗ hổng danh tính AI doanh nghiệp ra sao?
Khi các phòng ban tự xây dựng hàng loạt chatbot và quy trình tự động hóa, rủi ro bảo mật lớn nhất không nằm ở mô hình ngôn ngữ mà nằm ở cách cấp quyền truy cập dữ liệu. Nhiều đội kỹ thuật vẫn gán tài khoản quản trị viên hoặc nhúng API key vĩnh viễn vào biến môi trường cho tác nhân AI sử dụng.
Cách làm này tạo ra hai lỗ hổng chí mạng: không thể phân biệt thao tác nào do con người thực hiện hay do bot tự chạy, và khóa API bị lộ có thể bị khai thác liên tục nhiều tháng. Cơ chế định danh mới trên Microsoft Entra chấm dứt tình trạng này bằng mô hình quản lý chuyên dụng.
Thay vì mượn danh tính của một nhân sự cụ thể, mỗi tác nhân AI được đăng ký như một thực thể quản trị riêng trên thư mục doanh nghiệp. Mọi hành động đọc tài liệu, gọi API hay ghi dữ liệu đều được gắn nhãn nguồn gốc rõ ràng để phục vụ kiểm toán bảo mật.
Kiến trúc 5 lớp bảo mật và cơ chế xác thực không mật khẩu AI
Cơ chế phòng vệ của mô hình định danh mới vận hành theo cấu trúc đa tầng từ lúc khởi tạo tác nhân đến khi thu hồi quyền tự động. Trọng tâm của kiến trúc này là chuẩn xác thực không mật khẩu AI nhằm loại bỏ hoàn toàn chuỗi khóa bí mật tĩnh.
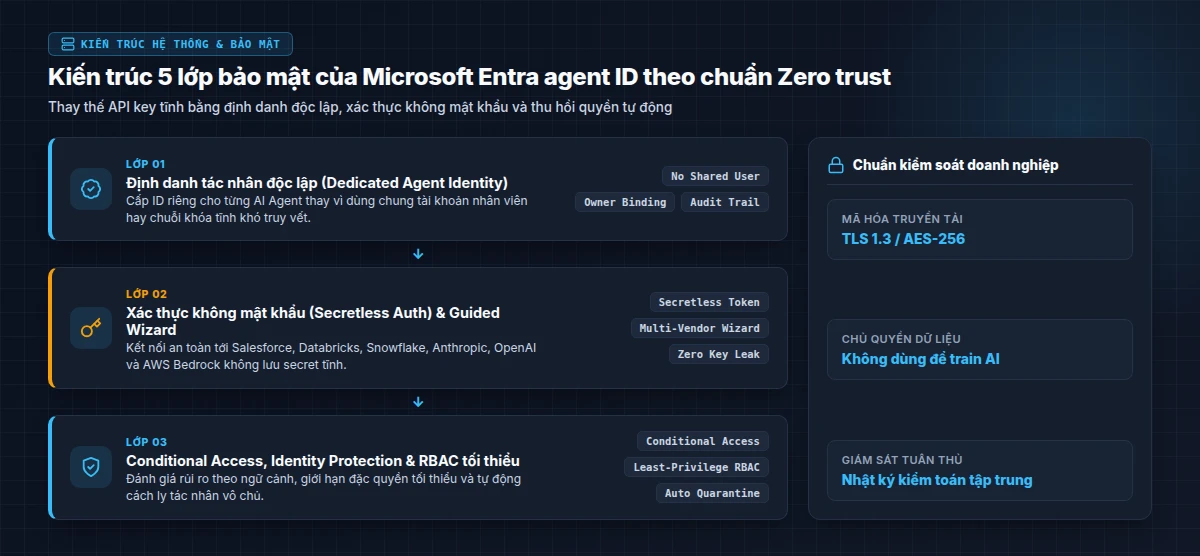
5 lớp kiểm soát định danh tác nhân từ khởi tạo đến thu hồi
Quản trị viên bảo mật có thể áp dụng đồng bộ cả năm lớp kiểm soát sau đây cho toàn bộ đội ngũ tác nhân đang hoạt động trong tenant doanh nghiệp:
- Lớp 1 – Cấp định danh riêng biệt (Dedicated Agent Identity): Gán hồ sơ định danh độc lập, tách khỏi tài khoản người dùng và gắn buộc thông tin người sở hữu chịu trách nhiệm.
- Lớp 2 – Xác thực không mật khẩu (Secretless Auth): Loại bỏ API key tĩnh và client secret dài hạn bằng cơ chế trao đổi token động an toàn.
- Lớp 3 – Đánh giá rủi ro Identity Protection: Tự động phát hiện hành vi gọi API bất thường về tần suất hoặc địa chỉ truy cập của tác nhân.
- Lớp 4 – Thực thi chính sách Conditional Access & RBAC: Giới hạn nghiêm ngặt tác nhân chỉ được chạm vào đúng tập dữ liệu và ứng dụng cho phép.
- Lớp 5 – Tự động cách ly tác nhân vô chủ (Ownerless Quarantine): Khóa tạm thời và gửi cảnh báo khi tác nhân mất người phụ trách do biến động nhân sự.
Tích hợp tác nhân đa nền tảng và thực thi chính sách Conditional Access
Doanh nghiệp hiện đại hiếm khi chỉ dùng công nghệ của một nhà cung cấp duy nhất. Do đó, Microsoft trang bị trình hướng dẫn kết nối (guided connection wizard) hỗ trợ tích hợp tác nhân đa nền tảng một cách thống nhất dưới một bảng điều khiển.
Trình kết nối chuẩn hóa hiện hỗ trợ sẵn các hệ sinh thái lớn gồm Salesforce, Databricks, Snowflake, Anthropic, OpenAI và AWS Bedrock. Nhờ vậy, bộ phận an toàn thông tin có thể áp dụng chung chính sách Conditional Access lên cả những tác nhân AI đặt bên ngoài đám mây Microsoft.
| Phương thức quản trị cũ | Cơ chế mới trên Microsoft Entra | Lợi ích bảo mật đo lường được |
|---|---|---|
| Dùng chung tài khoản nhân viên hoặc Service Account | Cấp định danh riêng có gắn người chịu trách nhiệm | Truy vết chính xác từng thao tác trong Audit Log |
| Lưu API key tĩnh trong mã nguồn hoặc file cấu hình | Xác thực không mật khẩu (Secretless token) | Triệt tiêu rủi ro lộ khóa API vĩnh viễn |
| Cấp quyền Admin rộng để tránh lỗi chạy script | Phân quyền RBAC tối thiểu kết hợp Conditional Access | Ngăn chặn tác nhân đọc nhầm dữ liệu tài chính mật |
| Quản trị rời rạc trên từng đám mây khác nhau | Guided wizard cho Salesforce, Databricks, Snowflake, Anthropic, OpenAI, AWS Bedrock | Đồng nhất chính sách tuân thủ trên một giao diện |
| Bot chạy ngầm vô chủ sau khi nhân sự nghỉ việc | Identity Protection và tự động cách ly (Quarantine) | Xóa sổ điểm mù ‘tác nhân bóng ma’ trong mạng nội bộ |
Quản trị quyền truy cập tối thiểu và 4 bước rà soát tác nhân vô chủ
Để chuyển đổi hệ thống AI sang chuẩn Zero Trust, việc quản trị quyền truy cập tối thiểu (Least-Privilege RBAC) cần được thực hiện bài bản theo chu kỳ. Bốn bước dưới đây giúp phòng CNTT làm sạch danh mục tác nhân hiện có mà không làm gián đoạn vận hành.
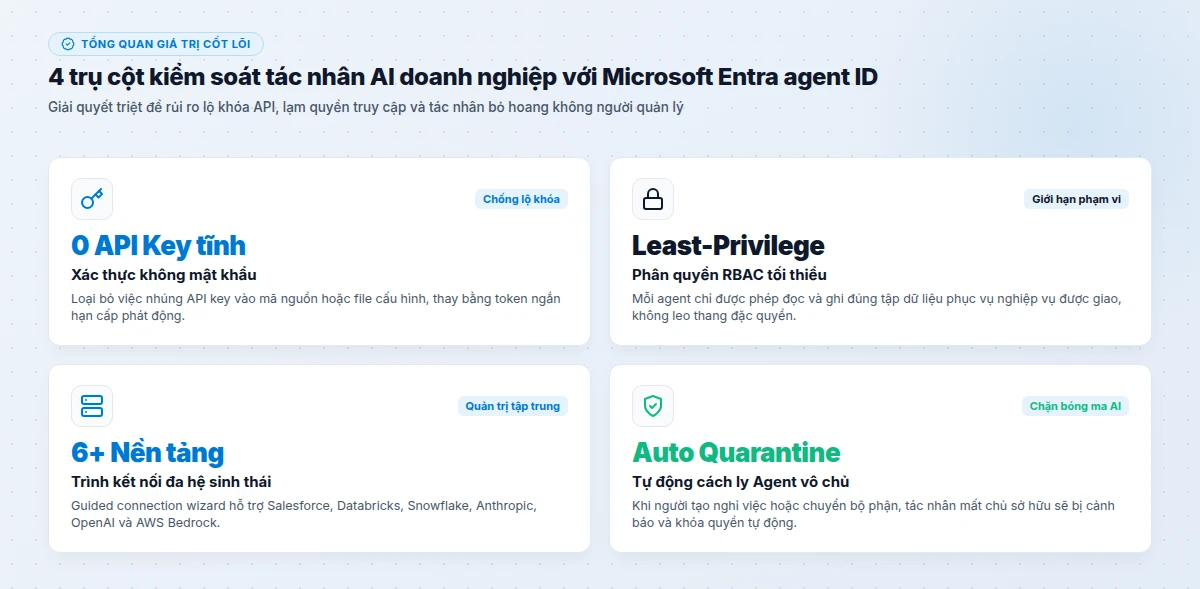
Bước 1 – Kiểm kê toàn bộ API key và Bot
Rà soát các ứng dụng nội bộ, script tự động hóa và connector đang dùng khóa tĩnh hoặc tài khoản nhân viên để gom về danh mục quản lý chung.
Bước 2 – Gán chủ sở hữu và định danh riêng
Đăng ký hồ sơ mới trên hệ thống định danh Entra cho từng tác nhân, chỉ định tối thiểu hai quản trị viên phụ trách để tránh gián đoạn khi có biến động nhân sự.
Bước 3 – Siết quyền RBAC và Conditional Access
Thu hồi quyền truy cập dư thừa, chỉ cấp quyền đọc hoặc ghi đúng thư mục dữ liệu cần thiết và bật quy tắc chặn truy cập từ vùng mạng không tin cậy.
Bước 4 – Bật cảnh báo và tự động cách ly
Kích hoạt chính sách Identity Protection để tự động đưa vào trạng thái cách ly các tác nhân không phát sinh chủ sở hữu hợp lệ hoặc có hành vi bất thường.
Doanh nghiệp có thể kết hợp mô hình quản trị danh tính này với lộ trình số hóa môi trường làm việc tổng thể tại dịch vụ chuyển đổi số Work Transformation để đồng bộ cả hiệu suất nhân viên lẫn an toàn dữ liệu.
Triển khai Microsoft Entra và Microsoft 365 qua đối tác CSP chính thức tại NTO
Hệ thống bảo vệ danh tính tác nhân AI chỉ phát huy tối đa hiệu quả khi vận hành đồng bộ trên hạ tầng Microsoft 365 và Microsoft Entra bản quyền chuẩn hóa. Việc thiết lập sai phân quyền ngay từ tầng tenant có thể tạo ra lỗ hổng rò rỉ dữ liệu ngoài ý muốn.
Là đối tác chính thức của Microsoft theo mô hình Cloud Solution Provider (CSP), Ngọc Thiên One (NTO) trực tiếp tư vấn kiến trúc bản quyền Microsoft 365, Microsoft Entra và xuất hóa đơn VAT 10% hợp pháp tại Việt Nam. Ví dụ tính đến ngày 19/11/2026, gói Microsoft 365 Business Premium (7.205.000đ/12 tháng đã gồm 10% VAT) giúp doanh nghiệp có sẵn nền tảng bảo vệ thiết bị và danh tính.
Quý khách có thể tìm hiểu chi tiết cơ chế hỗ trợ kỹ thuật, thanh toán VNĐ và tối ưu chi phí cấp phép trong bài viết giải pháp Microsoft CSP cho doanh nghiệp trước khi triển khai mở rộng toàn công ty.
Câu hỏi thường gặp về triển khai định danh tác nhân AI trên Microsoft Entra
Dưới đây là 5 câu hỏi kỹ thuật phổ biến từ đội ngũ an toàn thông tin và quản trị hệ thống khi đánh giá nền tảng quản trị định danh AI mới của Microsoft.
Giải pháp định danh mới được thiết kế riêng cho vòng đời của tác nhân AI, tự động ràng buộc chủ sở hữu chịu trách nhiệm, hỗ trợ xác thực không mật khẩu qua guided wizard đa nền tảng và tích hợp cơ chế tự động cách ly khi mất chủ sở hữu.
Thay vì nhúng chuỗi API key hoặc client secret có thời hạn dài vào mã nguồn (rất dễ bị lộ qua kho code hay log hệ thống), secretless auth sử dụng cơ chế cấp token động thời hạn ngắn, triệt tiêu nguy cơ đánh cắp khóa tĩnh.
Có. Trình hướng dẫn kết nối tích hợp (guided connection wizard) hỗ trợ sẵn nhiều hệ sinh thái ngoài Microsoft như Salesforce, Databricks, Snowflake, Anthropic, OpenAI và AWS Bedrock.
Tính năng tự động phát hiện tác nhân vô chủ sẽ gắn cờ cảnh báo cho quản trị viên bảo mật và kích hoạt cách ly (quarantine) tự động, ngăn tác nhân tiếp tục truy cập dữ liệu nội bộ ngoài kiểm soát.
Có. Ngọc Thiên One (NTO) là đối tác CSP chính thức của Microsoft, hỗ trợ tư vấn cấp phép đúng nhu cầu (từ Microsoft 365 Business Basic 1.199.000đ/12 tháng tới Business Premium 7.205.000đ/12 tháng cập nhật 19/11/2026), xuất hóa đơn VAT 10% và hỗ trợ kỹ thuật cấu hình ban đầu.
Kết luận và lộ trình chuẩn hóa bảo mật AI Agent
Microsoft Entra Agent ID mang đến khung quản trị danh tính chuyên biệt cho kỷ nguyên tự động hóa mới, giúp thay thế hoàn toàn thói quen dùng chung tài khoản và lưu khóa API tĩnh rủi ro. Nhờ kết hợp xác thực không mật khẩu, Conditional Access và tự động cách ly tác nhân vô chủ, doanh nghiệp tự tin mở rộng AI trên đa nền tảng như Salesforce, Databricks, Snowflake, Anthropic, OpenAI và AWS Bedrock.
Để triển khai an toàn, phòng CNTT nên ưu tiên chuẩn hóa nền tảng danh tính Microsoft 365 và Microsoft Entra trước khi mở rộng kết nối tác nhân ra các hệ thống dữ liệu trọng yếu của doanh nghiệp.
Quý khách cần tư vấn cấp phép bản quyền Microsoft 365, giải pháp bảo mật danh tính Microsoft Entra và lộ trình triển khai AI an toàn từ đối tác CSP chính thức của Microsoft, vui lòng liên hệ NTO qua hotline 1900 252 388 hoặc email cskh@ngocthien.one.