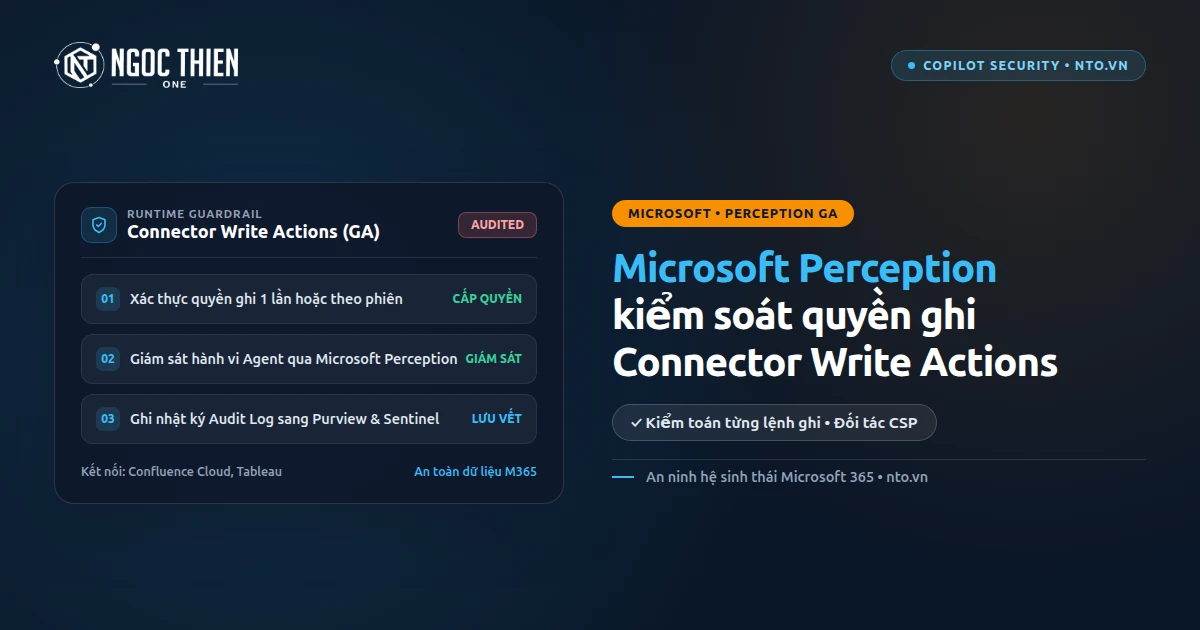
Microsoft Perception chính thức đạt trạng thái phát hành rộng rãi (GA) tại hội nghị Ignite ngày 18/11/2026, đóng vai trò lớp lá chắn an ninh thời gian thực cho AI doanh nghiệp. Kiến trúc này đi kèm Connector Write Actions (GA) giúp Microsoft 365 Copilot ghi dữ liệu có kiểm soát sang ứng dụng ngoài.
Khi tổ chức mở rộng tự động hóa, việc cấp quyền ghi dữ liệu Copilot sang Confluence Cloud hay Tableau đòi hỏi hàng rào kiểm toán chặt chẽ. Bài viết phân tích 4 lớp bảo vệ cốt lõi và lộ trình kích hoạt an toàn từ góc độ quản trị hệ thống.
Tóm tắt nhanh cho CIO & IT Security (cập nhật 19/11/2026)
- Kiến trúc an ninh GA: Hệ thống giám sát hành vi tác nhân AI theo thời gian thực và phát hiện bất thường trong chuỗi lệnh thực thi.
- Connector Write Actions (GA): Cho phép Copilot ghi và cập nhật dữ liệu sang Confluence Cloud, Tableau với cơ chế xác nhận một lần hoặc theo phiên.
- Kiểm soát toàn trình: Tích hợp Microsoft Purview DLP, Microsoft Defender audit trail, App Blocks và tùy chọn tắt mặc định Custom Organizational Attributes.
- Tư vấn bản quyền: NTO là đối tác Microsoft CSP chính thức tại Việt Nam, hỗ trợ xuất hóa đơn VAT và cấu hình chính sách bảo mật chuẩn.
Microsoft Perception là gì và thay đổi bảo mật Copilot ra sao?
Microsoft Perception là kiến trúc bảo mật chuyên biệt giúp giám sát ngữ cảnh giữa người dùng, mô hình AI và công cụ bên ngoài. Thay vì kiểm tra thụ động ở lớp mạng, nền tảng đánh giá phạm vi tác động của từng câu lệnh trước khi thực thi.
Trước ngày 18/11/2026, phần lớn kết nối Copilot chỉ dừng ở thao tác đọc thông tin nhằm hạn chế rủi ro sửa đổi nhầm dữ liệu sản xuất. Lớp bảo vệ mới giúp tổ chức tự tin chuyển từ trạng thái tham khảo thụ động sang cộng tác ghi dữ liệu hai chiều.
Theo công bố từ trung tâm tài liệu bảo mật Microsoft, hệ thống vận hành đồng bộ cùng Microsoft Entra Agent ID để định danh từng tác nhân. Bộ phận an toàn thông tin nhờ vậy truy vết chính xác tác nhân nào đã khởi tạo lệnh thay đổi hồ sơ.
Cơ chế Connector Write Actions (GA) khi kiểm soát kết nối bên thứ ba
Tính năng Connector Write Actions (GA) cho phép Microsoft 365 Copilot trực tiếp tạo tài liệu hoặc điều chỉnh dữ liệu hệ thống thứ ba ngay trong cửa sổ chat. Microsoft thiết lập cơ chế kiểm soát kết nối bên thứ ba theo hai chế độ cấp quyền tường minh để tránh ghi đè nhầm.
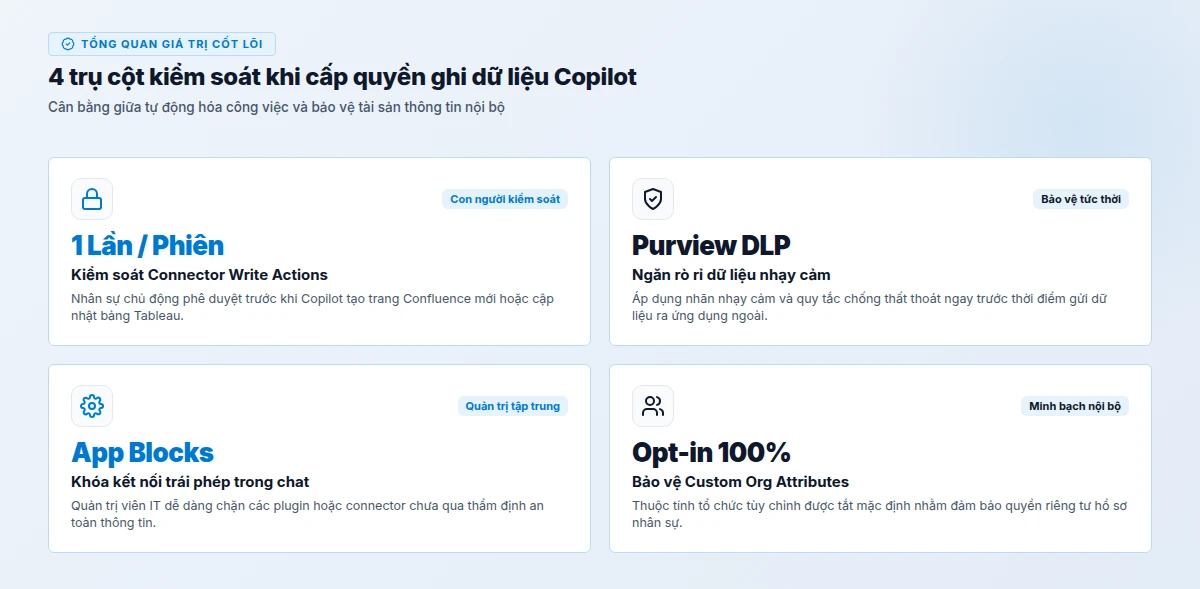
- Cấp quyền một lần (Single-use consent): Mỗi khi Copilot đề xuất cập nhật trang Confluence Cloud hoặc bảng dữ liệu Tableau, màn hình hiển thị tóm tắt nội dung thay đổi để nhân sự bấm duyệt thủ công.
- Cấp quyền ghi nhớ (Remembered consent): Áp dụng cho các quy trình lặp lại đã được kiểm chứng, cho phép duy trì quyền ghi trong phạm vi phiên làm việc hoặc nhóm tác vụ nhất định.
- Thu hồi quyền tức thì: Người dùng và quản trị viên có thể ngắt kết nối ghi bất cứ lúc nào trong cổng quản trị mà không ảnh hưởng tới quyền đọc dữ liệu cơ bản.
Cách phân tách quyền này giữ vững nguyên tắc con người làm trung tâm khi vận hành trí tuệ nhân tạo trong doanh nghiệp. Nhân sự tiết kiệm thời gian sao chép thủ công giữa các phần mềm nhưng vẫn nắm toàn quyền quyết định đối với dữ liệu đầu ra.
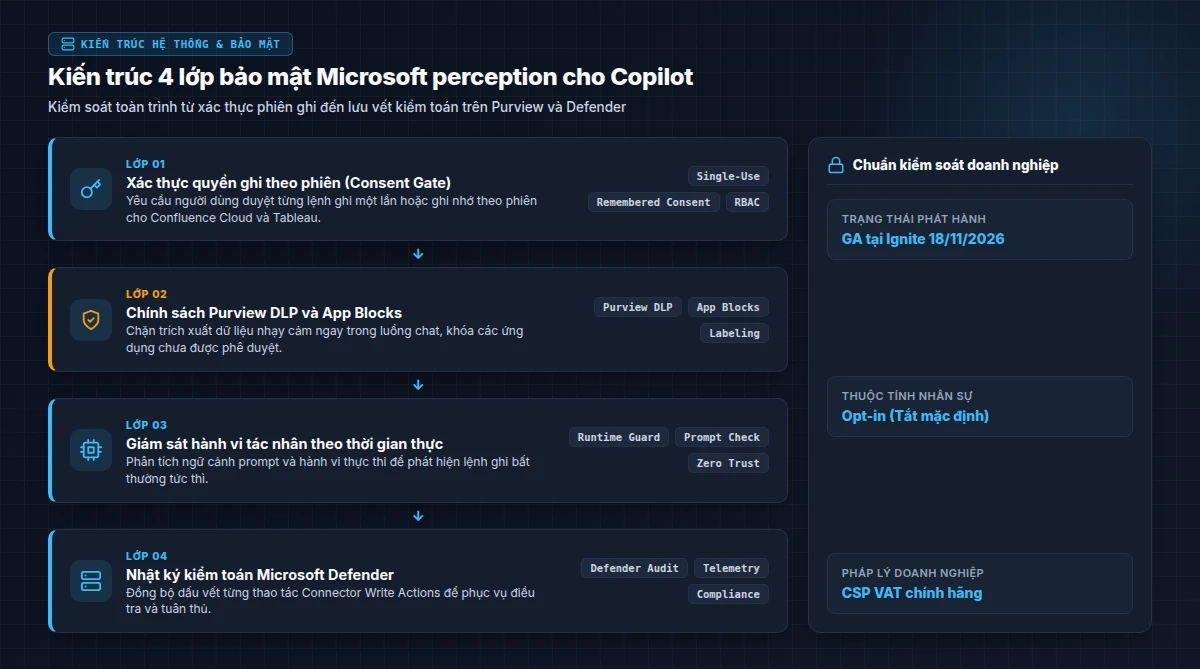
4 lớp bảo mật cốt lõi từ Microsoft Perception đến Purview và Defender
Khi doanh nghiệp kích hoạt tính năng cấp quyền ghi dữ liệu Copilot, lưu lượng trao đổi phải đi qua 4 tầng kiểm duyệt liên hoàn trước khi chạm tới máy chủ đối tác. Bảng đối chiếu dưới đây tổng hợp chức năng kỹ thuật và trách nhiệm vận hành của từng lớp trong kiến trúc mới.
| Tầng bảo mật | Thành phần công nghệ | Cơ chế bảo vệ dữ liệu | Đối tượng quản trị |
|---|---|---|---|
| Lớp 1: Phê duyệt hành động | Connector Write Actions | Bắt buộc xác nhận một lần hoặc theo phiên trước khi ghi sang Confluence Cloud, Tableau | Người dùng cuối & IT Admin |
| Lớp 2: Ngăn thất thoát dữ liệu | Microsoft Purview DLP | Quét nhãn nhạy cảm, chặn xuất mã nguồn, số tài khoản hoặc hợp đồng mật ra bên ngoài | Phòng Tuân thủ (Compliance) |
| Lớp 3: Bảo vệ thời gian thực | Microsoft Perception | Thực hiện giám sát hành vi AI Agent, phát hiện prompt injection và lệnh ghi lệch chuẩn | Đội ngũ SOC & Security |
| Lớp 4: Lưu vết & Phản ứng | Microsoft Defender | Ghi nhận nhật ký Audit Trail chi tiết mọi thao tác đọc, ghi và cảnh báo sự cố tức thời | Kiểm toán nội bộ & CISO |
Sự kết hợp giữa Purview DLP và Microsoft Defender tạo ra chuỗi bằng chứng kiểm toán liền mạch cho khối tài chính và ngân hàng. Nếu nhân sự yêu cầu AI đẩy bảng lương lên Confluence công khai, bộ lọc DLP sẽ chặn ngay trước khi lệnh ghi gửi đi.
Giám sát hành vi AI Agent liên tục
Lớp bảo vệ thời gian thực đối chiếu hành vi thực tế của tác nhân với phạm vi công việc được giao, tự động cô lập phiên làm việc nếu phát hiện dấu hiệu lạm quyền.
Nhật ký kiểm toán Purview hợp nhất
Mọi lệnh ghi thành công hay bị từ chối đều lưu lại thời gian, tài khoản khởi tạo, dữ liệu đích và nội dung chỉnh sửa để phục vụ truy xuất nhanh.
Bảo vệ trước mã độc gián tiếp
Khi Copilot đọc tài liệu ngoài chứa chỉ dẫn ẩn độc hại, lớp phân tích ngữ cảnh sẽ vô hiệu hóa lệnh ghi ngầm nhằm bảo vệ kho dữ liệu doanh nghiệp.
Quản trị App Blocks và Custom Organizational Attributes trong Microsoft 365
Song song với lớp bảo vệ runtime, bản cập nhật tháng 11/2026 bổ sung công cụ App Blocks ngay trong luồng hội thoại của Microsoft 365 Copilot. Tính năng này giúp quản trị viên khoanh vùng chính xác danh sách ứng dụng được phép trao đổi dữ liệu với trợ lý AI.
Khi nhân sự cố gắng gọi một ứng dụng nằm trong danh sách hạn chế, App Blocks sẽ hiển thị thông báo chính sách rõ ràng và ngăn chặn luồng truyền tải. Cơ chế này giảm thiểu triệt để hiện tượng Shadow AI phát sinh từ các tiện ích mở rộng không rõ nguồn gốc.
Tùy chọn bảo vệ quyền riêng tư Custom Organizational Attributes
Tính năng chia sẻ Custom Organizational Attributes vào kho dữ liệu nhân sự Microsoft 365 được đặt ở trạng thái tắt mặc định (opt-in). Quản trị viên chỉ nên bật chọn lọc các trường như phòng ban hoặc chức danh khi thật sự cần cá nhân hóa câu trả lời.
Duy trì trạng thái tắt mặc định giúp doanh nghiệp tuân thủ dễ dàng quy định bảo vệ dữ liệu cá nhân tại Việt Nam và quốc tế. Tổ chức có thể tham khảo thêm giải pháp chuyển đổi số AI Transformation để chuẩn hóa khung quản trị tri thức.
Lộ trình triển khai an toàn với Microsoft Perception cho doanh nghiệp
Để khai thác trọn vẹn năng lực của Microsoft Perception mà không làm gián đoạn vận hành, đội ngũ IT Admin nên triển khai theo quy trình 4 bước kiểm soát rủi ro. Mỗi giai đoạn cần có sự phối hợp chặt chẽ giữa bộ phận hạ tầng, an toàn thông tin và trưởng nhóm nghiệp vụ.
- Bước 1 – Phân loại dữ liệu nguồn: Gắn nhãn độ mật qua Microsoft Purview cho toàn bộ thư viện SharePoint, OneDrive và tài liệu kết nối trước khi bật quyền ghi.
- Bước 2 – Thí điểm theo nhóm hẹp: Mở tính năng cấp quyền ghi dữ liệu Copilot sang Confluence Cloud hoặc Tableau cho nhóm dự án kỹ thuật với chế độ duyệt một lần.
- Bước 3 – Thiết lập App Blocks và cảnh báo: Cấu hình quy tắc chặn ứng dụng ngoài phạm vi phê duyệt và kết nối nhật ký về trung tâm điều hành Defender.
- Bước 4 – Rà soát định kỳ hàng tháng: Kiểm tra báo cáo hành vi từ hệ thống an ninh để tinh chỉnh quyền ghi nhớ cho các tác vụ ổn định.
Khi mua bản quyền qua bảng giá Microsoft 365 bản quyền có VAT, doanh nghiệp được truy cập đầy đủ các bản cập nhật bảo mật mới nhất. Đội ngũ kỹ thuật NTO sẵn sàng rà soát tenant và thiết lập chính sách DLP chuẩn ngay từ ngày đầu kích hoạt.
Bên cạnh cấu hình kỹ thuật ban đầu, quản trị viên nên tổ chức đào tạo ngắn cho trưởng nhóm nghiệp vụ về quy trình duyệt ghi một lần. Thói quen kiểm tra kỹ nội dung trước khi bấm đồng ý sẽ giảm thiểu sai sót vận hành ở mức tối đa.
Câu hỏi thường gặp về Microsoft Perception và Copilot
Dưới đây là giải đáp cho những thắc mắc kỹ thuật phổ biến nhất khi doanh nghiệp đánh giá khả năng triển khai lớp bảo mật mới của Microsoft 365. Quý khách hàng có thể đối chiếu trực tiếp với hiện trạng hạ tầng đang vận hành tại đơn vị mình.
Không. Nền tảng này đóng vai trò lớp bảo vệ ngữ cảnh và giám sát hành vi AI Agent theo thời gian thực, hoạt động bổ trợ và gửi nhật ký kiểm toán trực tiếp về hệ sinh thái Microsoft Purview DLP và Microsoft Defender.
Tính năng hỗ trợ hai chế độ linh hoạt gồm cấp quyền một lần (Single-use consent) cho từng thao tác ghi đơn lẻ và cấp quyền ghi nhớ (Remembered consent) cho các quy trình đã được người dùng tin cậy trên Confluence Cloud hoặc Tableau.
Không. Microsoft đặt tùy chọn chia sẻ Custom Organizational Attributes ở trạng thái tắt mặc định (opt-in) để bảo vệ quyền riêng tư nhân sự; quản trị viên phải chủ động bật và chọn trường dữ liệu được phép dùng.
Doanh nghiệp cần sở hữu gói Microsoft 365 bản quyền kết hợp giấy phép Microsoft 365 Copilot và các gói bảo mật Purview/Defender tương ứng thông qua đối tác Microsoft CSP chính thức như NTO để được hỗ trợ cấu hình và xuất hóa đơn VAT.
Kết luận và giải pháp tư vấn bản quyền Microsoft CSP tại NTO
Microsoft Perception kết hợp cùng Connector Write Actions (GA) đánh dấu bước chuyển quan trọng từ AI tham khảo sang AI thực thi có kiểm soát chặt chẽ. Bộ tứ bảo vệ gồm xác nhận ghi tường minh, Purview DLP, App Blocks và nhật ký Defender giúp tổ chức mở rộng tự động hóa an toàn.
Đối với doanh nghiệp vừa và nhỏ, việc chuẩn hóa nhãn dữ liệu và bật xác thực một lần là bước khởi đầu ít rủi ro và tối ưu chi phí nhất. Với các tập đoàn lớn, việc tích hợp đồng bộ kiểm toán sang Defender và tùy chỉnh App Blocks sẽ đảm bảo tuân thủ toàn diện.
Quý khách cần tư vấn lộ trình kích hoạt Microsoft 365 Copilot và kiến trúc bảo mật chuẩn? Liên hệ Ngọc Thiên One (NTO) – đối tác Microsoft CSP chính thức để nhận báo giá bản quyền có hóa đơn VAT qua Hotline 1900 252 388, Email cskh@ngocthien.one hoặc tham khảo bảng giá Microsoft 365 bản quyền có VAT.