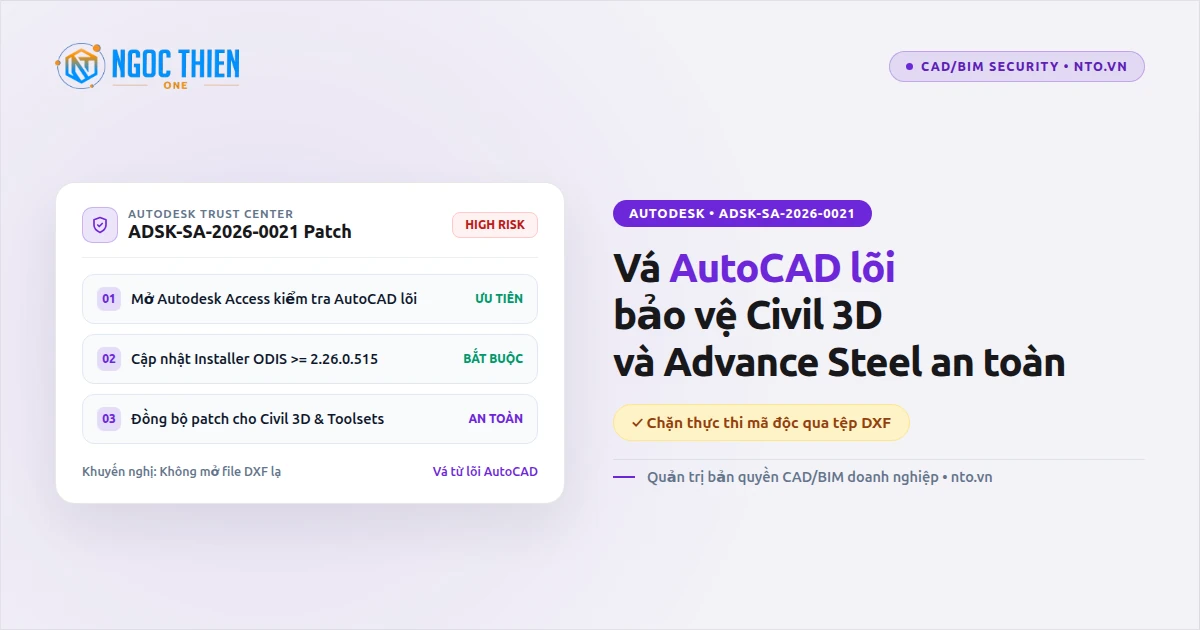
AutoCAD ADSK-SA-2026-0021 được Autodesk công bố khẩn ngày 17/11/2026 nhằm vá loạt lỗ hổng mức High gồm CVE-2026-16780, CVE-2026-18826, CVE-2026-18827 và CVE-2026-84855 khi người dùng mở tệp DXF độc hại. Kẻ tấn công có thể lợi dụng lỗi tràn bộ đệm để treo ứng dụng hoặc thực thi mã tùy ý.
Điểm bẫy kỹ thuật dễ bỏ sót nhất nằm ở chỗ bản vá lẻ của Civil 3D, Advance Steel và các bộ toolset chuyên ngành không tự động đóng gói phần vá của AutoCAD lõi. Vì vậy, mọi máy trạm sử dụng các phần mềm này bắt buộc phải cài đặt bản cập nhật từ chính nhân AutoCAD.
Bài viết dưới đây tổng hợp cảnh báo chính thức từ trung tâm bảo mật Autodesk Trust Center, hướng dẫn kiểm tra Installer ODIS từ bản 2.26.0.515 trở lên và lộ trình vá lỗi chuẩn cho phòng IT doanh nghiệp xây dựng, cơ khí.
Tóm tắt nhanh cảnh báo bảo mật AutoCAD ADSK-SA-2026-0021 (17/11/2026)
- 4 mã CVE mức độ High: CVE-2026-16780, CVE-2026-18826, CVE-2026-18827 và CVE-2026-84855 phát sinh khi phân tích tệp DXF chế tác độc hại.
- Bẫy cấu trúc bản vá: Bản cập nhật của Civil 3D, Advance Steel và Toolsets không kèm bản vá lõi; bắt buộc cài thêm patch AutoCAD Core.
- Cập nhật Installer song hành: Đảm bảo trình cài đặt Autodesk ODIS đạt từ phiên bản 2.26.0.515 trở lên (liên quan ADSK-SA-2026-0020).
- Chuẩn hóa Revit Cloud Models: Rà soát đồng bộ các dự án BIM dùng Revit 2022 trở lên theo mốc vòng đời hiệu lực ngày 17/11/2026.
- Lợi thế bản quyền hợp pháp: Sử dụng bản quyền AutoCAD LT và Full chính hãng giúp nhận patch trực tiếp qua Autodesk Access.
Toàn cảnh bản tin bảo mật AutoCAD ADSK-SA-2026-0021 ngày 17/11/2026
Ngày 17/11/2026, trung tâm an ninh của Autodesk phát đi thông báo AutoCAD ADSK-SA-2026-0021 cảnh báo hàng loạt lỗi quản lý bộ nhớ trong bộ xử lý bản vẽ CAD. Bản tin này xuất hiện ngay sau khuyến cáo ADSK-SA-2026-0020 liên quan đến trình cài đặt Autodesk Access và ODIS.
Theo phân tích từ hãng, phạm vi ảnh hưởng bao trùm toàn bộ họ sản phẩm chạy trên nền tảng AutoCAD. Danh sách gồm AutoCAD tiêu chuẩn, các bộ công cụ chuyên ngành (Architecture, Electrical, Mechanical, MEP, Plant 3D, Map 3D), phần mềm hạ tầng Civil 3D và kết cấu thép Advance Steel.
Mức độ rủi ro được xếp hạng High vì tệp bản vẽ trao đổi giữa chủ đầu tư, tư vấn thiết kế và nhà thầu thường xuyên đi qua email hoặc kho lưu trữ chung. Chỉ cần một kỹ sư mở nhầm tệp kiểm tra hiện trường chứa mã khai thác, máy trạm có thể bị chiếm quyền tương đương tài khoản người dùng.
Phân tích kỹ thuật 4 lỗ hổng High và rủi ro mở file DXF độc hại
Cốt lõi của AutoCAD ADSK-SA-2026-0021 xoay quanh cách bộ phân tích cú pháp đọc cấu trúc tệp trao đổi bản vẽ. Khi kẻ tấn công cố tình làm sai lệch độ dài trường dữ liệu bên trong file, rủi ro mở file DXF độc hại chuyển trực tiếp thành lỗi phá vỡ vùng nhớ chương trình.
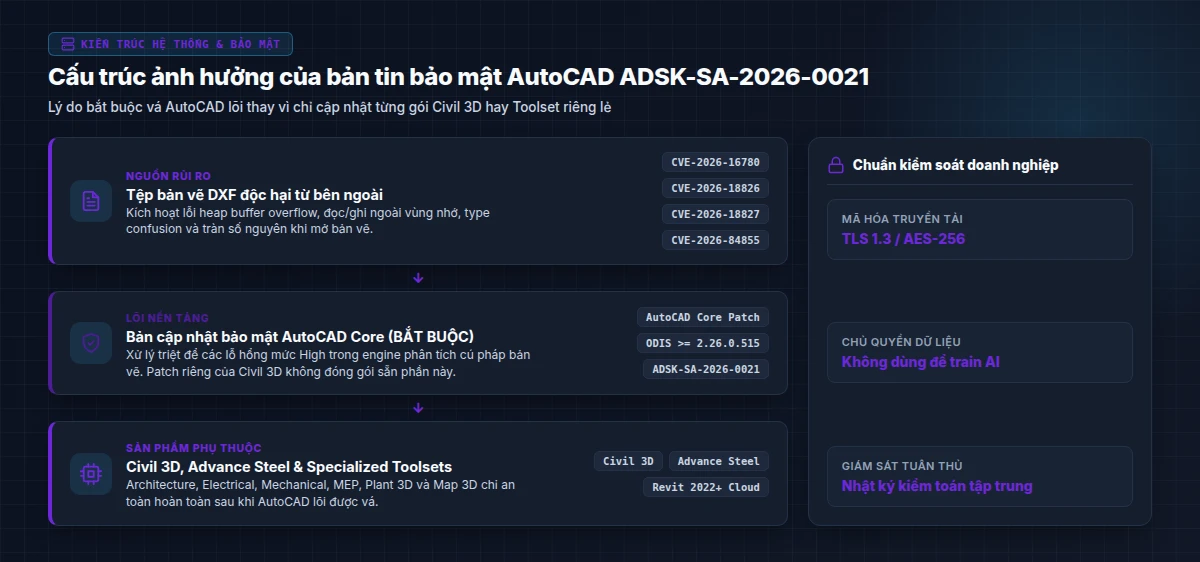
Cơ chế hoạt động của 4 lỗ hổng CVE-2026-16780 đến CVE-2026-84855
Bản tin bảo mật ghi nhận bốn nhóm lỗi bộ nhớ điển hình trong lập trình C++ hiệu năng cao. Khi không kiểm tra chặt kích thước vùng đệm trước lúc sao chép dữ liệu hình học từ DXF, bộ nhớ ứng dụng lập tức bị ghi đè ngoài kiểm soát:
- Tràn bộ đệm Heap (Heap Buffer Overflow): Ghi dữ liệu vượt ranh giới vùng nhớ cấp phát động, tạo điều kiện chèn mã thực thi tùy ý.
- Đọc và ghi ngoài vùng nhớ (Out-of-Bounds Read/Write): Truy xuất con trỏ sai lệch khiến tiến trình AutoCAD treo đột ngột hoặc rò rỉ vùng nhớ tiến trình.
- Nhầm lẫn kiểu dữ liệu (Type Confusion): Xử lý đối tượng bản vẽ sai kiểu khai báo thực tế trong cây đối tượng CAD.
- Tràn số nguyên (Integer Overflow): Phép tính kích thước cấp phát bị quay vòng giá trị, dẫn tới cấp phát vùng nhớ quá nhỏ so với thực tế cần ghi.
Phạm vi ảnh hưởng và bảng kiểm tra bản vá bảo mật Civil 3D, Advance Steel
Rất nhiều quản trị viên CNTT nhầm lẫn rằng chỉ cần tải bản vá mới nhất cho phần mềm đích là đủ an toàn. Thực tế, Autodesk cảnh báo rõ quy trình triển khai bản vá bảo mật Civil 3D và Advance Steel phải đi kèm bản cập nhật nhân AutoCAD lõi tương ứng cùng đời năm.
| Sản phẩm trong doanh nghiệp | Trạng thái ảnh hưởng | Yêu cầu vá lỗi bắt buộc (17/11/2026) |
|---|---|---|
| Autodesk AutoCAD (lõi) | Ảnh hưởng trực tiếp | Cài ngay bản vá bảo mật AutoCAD mới nhất qua Autodesk Access |
| Autodesk Civil 3D | Ảnh hưởng qua nhân CAD | Cài cả patch Civil 3D lẫn bản vá AutoCAD lõi cùng phiên bản |
| Autodesk Advance Steel | Ảnh hưởng qua nhân CAD | Bắt buộc cài bản vá AutoCAD lõi vì patch Advance Steel không gộp sẵn |
| Specialized Toolsets (MEP, Mechanical…) | Ảnh hưởng qua nhân CAD | Cập nhật đủ AutoCAD Core trước khi kiểm thử lại add-on nội bộ |
| Autodesk Installer (ODIS) | Cảnh báo ADSK-SA-2026-0020 | Đảm bảo phiên bản ODIS >= 2.26.0.515 trên toàn bộ máy trạm |
Nếu đội ngũ kỹ thuật bỏ qua bước cài patch lõi, các lỗ hổng trong thư viện phân tích DXF vẫn tiếp tục tồn tại ngay cả khi giao diện Civil 3D báo đã cập nhật bản mới. Khi gặp trục trặc về trình cài đặt, bộ phận kỹ thuật có thể tham khảo hướng dẫn hỗ trợ tại trung tâm hỗ trợ kỹ thuật NTO.
Quy trình 4 bước cập nhật Autodesk Access, ODIS và Revit Cloud Models
Ngoài bản tin AutoCAD ADSK-SA-2026-0021, các văn phòng thiết kế đang phối hợp dự án BIM trên đám mây cần đồng thời rà soát vòng đời Revit Cloud Models hiệu lực từ ngày 17/11/2026 (yêu cầu sử dụng từ Revit 2022 trở lên). Thực hiện chuẩn 4 bước cập nhật Autodesk Access dưới đây giúp tránh gián đoạn tiến độ hồ sơ cuối năm.
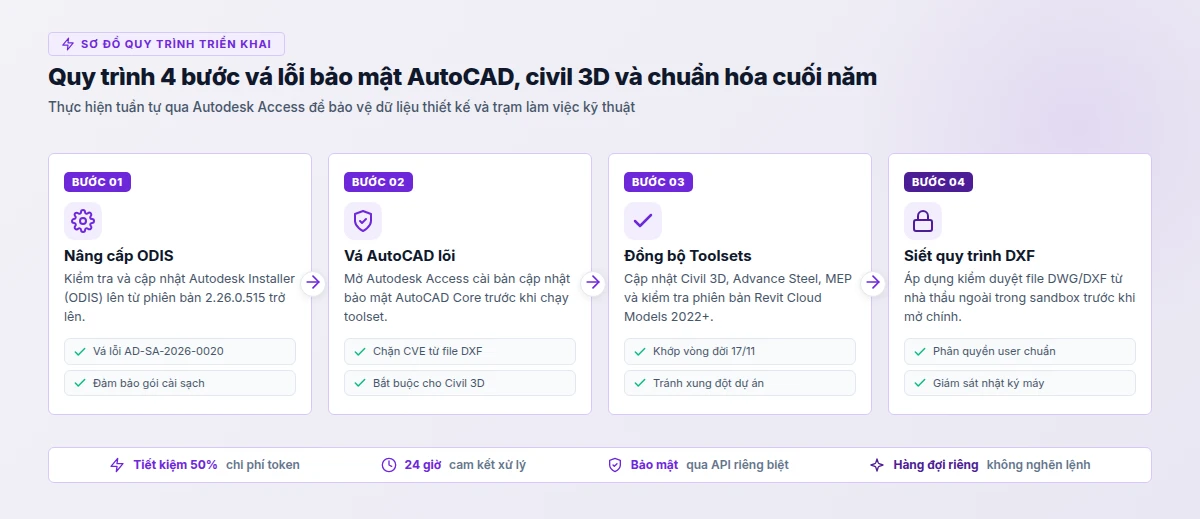
Bước 1 – Kiểm tra ODIS >= 2.26.0.515
Mở mục cài đặt ứng dụng Windows hoặc Autodesk Access để chắc chắn trình cài đặt ODIS đã lên bản 2.26.0.515 trở lên, khắc phục triệt để lỗ hổng ADSK-SA-2026-0020.
Bước 2 – Cài bản vá AutoCAD lõi
Trong giao diện Autodesk Access, tìm mục cập nhật bảo mật dành riêng cho AutoCAD Core và nhấn Update. Đóng toàn bộ bản vẽ đang mở trước khi chạy trình cài đặt.
Bước 3 – Đồng bộ Civil 3D và Revit 2022+
Kiểm tra bổ sung bản vá dành cho Civil 3D, Advance Steel, đồng thời xác nhận các dự án Revit Cloud Models đã nâng cấp tối thiểu lên phiên bản 2022 trở lên.
Bước 4 – Thiết lập quy tắc mở file DXF
Yêu cầu kỹ sư không dùng tài khoản quyền Administrator hàng ngày để chạy CAD và quét kiểm tra các tệp DXF nhận từ đối tác ngoài trước khi mở trực tiếp.
Lợi ích quản trị bản quyền Autodesk chính hãng khi có sự cố bảo mật
Mỗi đợt phát hành bản vá khẩn như AutoCAD ADSK-SA-2026-0021 luôn cho thấy khoảng cách an toàn rất lớn giữa phần mềm hợp pháp và bản cài trôi nổi. Máy trạm sử dụng bản quyền Autodesk chính hãng được phép tải và triển khai patch trực tiếp qua Autodesk Access ngay trong ngày công bố.
Ngược lại, việc sử dụng phần mềm bẻ khóa buộc doanh nghiệp phải tắt kết nối máy chủ cập nhật và tự vô hiệu hóa tường lửa phòng vệ. Điều đó khiến bản vẽ kỹ thuật, dự toán đấu thầu và toàn bộ mạng nội bộ đối mặt trực tiếp với mã độc khai thác file DXF mà không có công cụ vá lỗi kịp thời.
Đối với doanh nghiệp thiết kế có nhiều phòng ban dùng chung máy chủ lưu trữ bản vẽ, chỉ một máy trạm dùng bản cài thiếu bản vá bảo mật có thể trở thành điểm xâm nhập cho mã độc lây lan sang thư mục dự án.
Ngọc Thiên One (NTO) là đơn vị tư vấn và cung cấp bản quyền AutoCAD LT cũng như AutoCAD Full chính hãng tại Việt Nam kèm hợp đồng kinh tế và hóa đơn VAT 10% đầy đủ. Quý khách có thể tìm hiểu phương án cấp phép phù hợp theo số lượng kỹ sư tại mua AutoCAD bản quyền chính hãng có VAT.
Giải đáp thắc mắc kỹ thuật xoay quanh bản vá ADSK-SA-2026-0021
Dưới đây là 5 câu hỏi thường gặp của các BIM Manager và bộ phận IT doanh nghiệp xây dựng khi triển khai bản vá bảo mật ngày 17/11/2026 trên hàng loạt máy trạm.
Vì Civil 3D, Advance Steel và các specialized toolsets được xây dựng trên nền nhân AutoCAD Core. Bản tin ADSK-SA-2026-0021 nêu rõ bản vá riêng của toolset không tự đóng gói kèm patch của AutoCAD lõi, nên bắt buộc cài cả bản vá lõi.
Các lỗ hổng mức High này bị kích hoạt khi người dùng mở một tệp bản vẽ chế tác độc hại (đặc biệt là định dạng DXF), gây tràn bộ đệm heap, đọc/ghi ngoài vùng nhớ hoặc thực thi mã tùy ý dưới quyền tài khoản hiện tại.
Thông thường bản vá bảo mật tập trung xử lý trình phân tích tệp và không thay đổi định dạng tệp DWG hay API Lisp chuẩn. Tuy nhiên, bộ phận IT nên thử nghiệm trước trên 1-2 máy mẫu rồi mới đẩy hàng loạt.
Đây là ba khuyến cáo quan trọng cùng thời điểm giữa tháng 11/2026: nâng ODIS >= 2.26.0.515 (vá ADSK-SA-2026-0020), vá lõi AutoCAD (ADSK-SA-2026-0021) và đảm bảo dự án Revit Cloud Models dùng phiên bản từ 2022 trở lên.
Ngọc Thiên One (NTO) tư vấn và cung cấp bản quyền chính hãng AutoCAD LT (thiết kế 2D tối ưu chi phí) và AutoCAD Full (hỗ trợ 3D và specialized toolsets) kèm hợp đồng và hóa đơn VAT 10% hợp lệ.
Kết luận và khuyến nghị hành động cho bộ phận IT và BIM
AutoCAD ADSK-SA-2026-0021 là bản tin bảo mật không thể trì hoãn đối với mọi văn phòng kiến trúc, xây dựng và cơ khí thường xuyên trao đổi tệp DXF với đối tác ngoài. Việc kiểm tra đồng thời AutoCAD lõi, Installer ODIS từ 2.26.0.515 và phiên bản Revit 2022+ giúp chặn đứng rủi ro gián đoạn dự án.
Đội ngũ IT nên thực hiện rà soát máy trạm ngay trong tuần này thông qua Autodesk Access, phân tách rõ máy chỉ dùng 2D (AutoCAD LT) và máy cần 3D/Toolsets (AutoCAD Full, Civil 3D) để vừa đảm bảo an toàn thông tin vừa tối ưu chi phí cấp phép hàng năm.
Quý khách cần tư vấn cấp mới hoặc gia hạn bản quyền AutoCAD LT và AutoCAD Full chính hãng kèm hóa đơn VAT 10% và hướng dẫn quản trị tài khoản tập trung, vui lòng liên hệ Ngọc Thiên One (NTO) qua hotline 1900 252 388 hoặc email cskh@ngocthien.one.