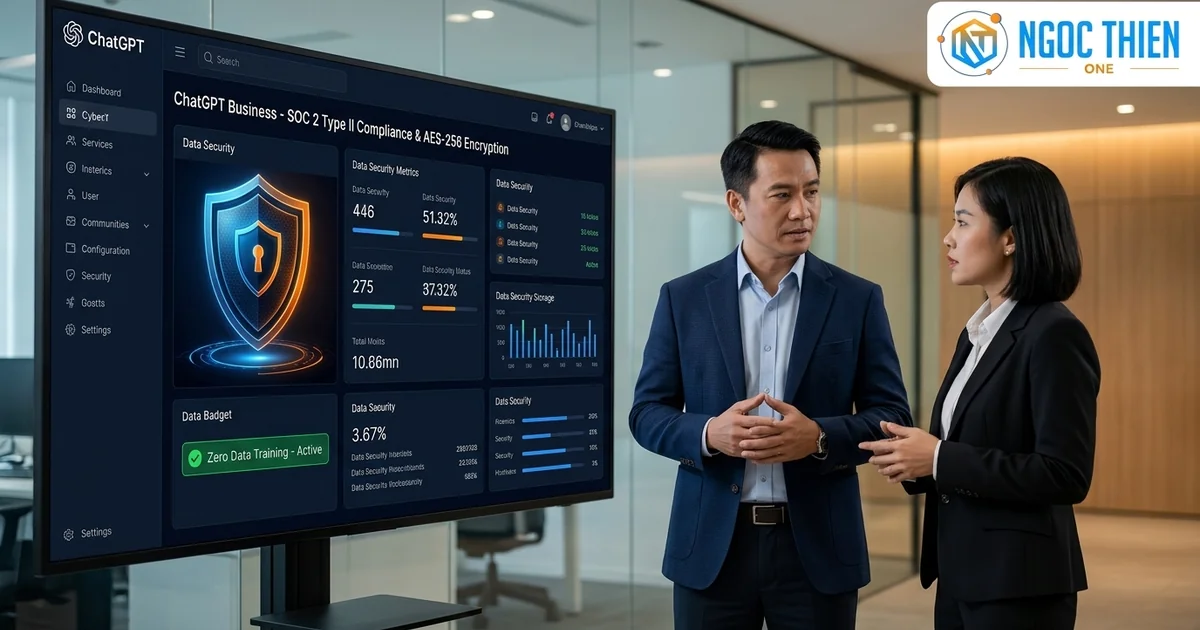
Đáp ứng tiêu chuẩn bảo mật SOC 2 trong ChatGPT Business là điều kiện tiên quyết giúp Giám đốc An toàn thông tin (CISO), CTO và ban pháp chế phê duyệt lộ trình ứng dụng AI. Khi nhân sự dùng tài khoản cá nhân xử lý hợp đồng, tổ chức sẽ đối mặt nguy cơ rò rỉ bí mật thương mại.
Thay vì chấp nhận rủi ro từ hiện tượng Shadow AI hoặc tốn hàng chục nghìn USD tự dựng máy chủ riêng, không gian làm việc của OpenAI cung cấp sẵn kiến trúc bảo vệ chuẩn AICPA. Hệ thống kết hợp mã hóa lưu trữ AES-256, đường truyền TLS 1.3 và cam kết 0% huấn luyện AI trên dữ liệu nội bộ.
Trong tài liệu thẩm định này, đội ngũ kỹ thuật NTO phân tích chi tiết cấu trúc kiểm toán SOC 2 Type II, kiến trúc mật mã học, phụ lục GDPR và quy trình cấu hình Admin Console. Qua đó, ban lãnh đạo có đủ cơ sở pháp lý để chuẩn hóa bản quyền ChatGPT Business cho doanh nghiệp an toàn.
Tóm tắt hồ sơ tuân thủ (03/11/2026): Nền tảng ChatGPT Business đạt chứng nhận kiểm toán SOC 2 Type II, mã hóa lưu trữ AES-256, đường truyền TLS 1.3 và cam kết 0% huấn luyện AI. NTO cung cấp bản quyền chính hãng từ tối thiểu 2 người dùng kèm hợp đồng B2B và hóa đơn VAT.
Bản chất tiêu chuẩn bảo mật SOC 2 trong ChatGPT Business và khung kiểm toán AICPA
Trong quy trình mua sắm phần mềm SaaS tại các tập đoàn tài chính, ngân hàng và công nghệ, việc thẩm định năng lực bảo vệ dữ liệu đám mây luôn là rào cản khắt khe nhất.
Để vượt qua vòng rà soát của bộ phận InfoSec, nền tảng AI bắt buộc phải chứng minh năng lực qua tiêu chuẩn bảo mật SOC 2 trong ChatGPT Business do AICPA ban hành.
Khác với những lời quảng cáo tự công bố trên trang chủ thương mại, báo cáo SOC 2 (System and Organization Controls 2) là kết quả kiểm toán kỹ thuật độc lập từ bên thứ ba.
Kiểm toán viên trực tiếp kiểm tra cấu hình hạ tầng, nhật ký truy cập máy chủ, quy trình phản ứng sự cố và cơ chế phân tách dữ liệu khách hàng.
Đối với doanh nghiệp Việt Nam làm việc với đối tác quốc tế, việc chọn nền tảng đạt chuẩn SOC 2 giúp giảm 80% thời gian thẩm định nhà cung cấp.
Khác biệt cốt lõi giữa SOC 2 Type I và chứng nhận SOC 2 Type II của OpenAI là gì?
Khi ban pháp chế và đội ngũ kiểm toán nội bộ rà soát hồ sơ nhà cung cấp, câu hỏi trọng tâm thường là chứng nhận SOC 2 Type II của OpenAI là gì và vì sao nó vượt trội hơn Type I.
Sự khác biệt cốt lõi giữa hai cấp độ này nằm ở chiều sâu thời gian giám sát và tính liên tục của các chốt chặn kỹ thuật.
Báo cáo SOC 2 Type I chỉ đánh giá thiết kế bảo mật tại một thời điểm tĩnh duy nhất (Point-in-time snapshot). Ngược lại, báo cáo SOC 2 Type II yêu cầu kiểm toán viên độc lập theo dõi và đánh giá hiệu quả vận hành liên tục trong suốt chu kỳ từ 6 đến 12 tháng.
Để hiểu rõ chứng nhận SOC 2 Type II của OpenAI là gì trong thực tế vận hành, quản trị viên cần nhìn vào cách hệ thống duy trì kỷ luật an ninh qua hàng tỷ truy vấn mỗi ngày.
Theo hồ sơ OpenAI Trust Portal (kiểm tra tháng 11/2026), mọi thay đổi cấu hình hạ tầng và bản vá lỗ hổng đều lưu lại dấu vết kiểm toán (Audit Trail) bất biến.
Phân tích 5 nguyên tắc dịch vụ tin cậy (Trust Services Criteria) trong kiến trúc ChatGPT Business
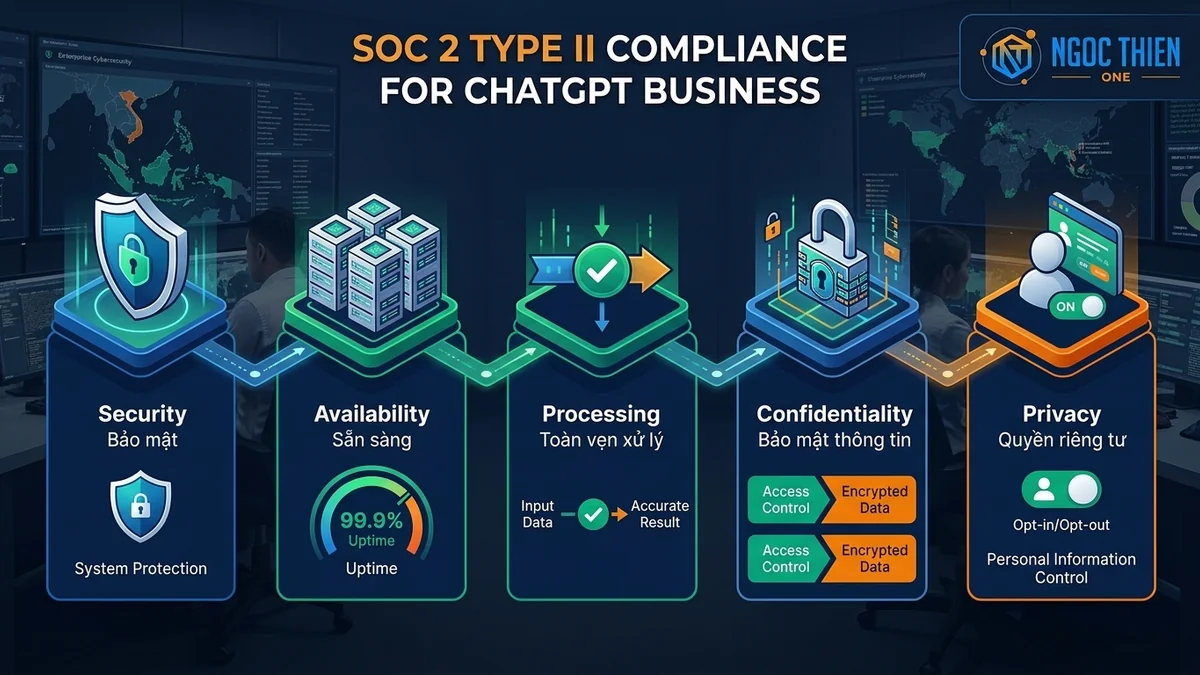
Khung kiểm toán AICPA đánh giá tiêu chuẩn bảo mật SOC 2 trong ChatGPT Business dựa trên 5 nguyên tắc dịch vụ tin cậy (Trust Services Criteria – TSC): Bảo mật, Tính sẵn sàng, Toàn vẹn xử lý, Bảo mật thông tin và Quyền riêng tư.
Mỗi nguyên tắc đại diện cho một lớp phòng thủ chuyên biệt nhằm bảo vệ tài sản trí tuệ của tổ chức.
Ở nguyên tắc Security, Availability và Processing Integrity, hệ thống triển khai tường lửa WAF, hệ thống ngăn chặn xâm nhập (IDS/IPS), kiểm soát đặc quyền tối thiểu (Least Privilege Access) và cân bằng tải đa vùng địa lý.
Mọi tệp báo cáo tài chính, bảng tính Excel hay hợp đồng pháp lý khi đưa vào phân tích đều được giữ nguyên tính toàn vẹn, không bị nhiễm chéo dữ liệu.
| Nguyên tắc TSC (AICPA) | Mục tiêu kiểm soát cốt lõi | Cơ chế thực thi trên ChatGPT Business | Giá trị trực tiếp cho doanh nghiệp (B2B) |
|---|---|---|---|
| 1. Security (Bảo mật hệ thống) | Ngăn chặn truy cập trái phép vào hạ tầng và dữ liệu. | Tường lửa WAF, chống DDoS, SAML 2.0 SSO, MFA bắt buộc, kiểm thử xâm nhập định kỳ. | Chặn đứng nguy cơ chiếm đoạt tài khoản nhân sự và đánh cắp tài liệu nội bộ. |
| 2. Availability (Tính sẵn sàng) | Đảm bảo hệ thống vận hành liên tục, phục hồi nhanh sau sự cố. | Kiến trúc đám mây phân tán đa vùng, tự động chuyển đổi dự phòng (Failover), giám sát 24/7. | Duy trì hiệu suất làm việc ổn định cho toàn bộ phòng ban trong giờ cao điểm. |
| 3. Processing Integrity (Toàn vẹn xử lý) | Đảm bảo luồng xử lý dữ liệu chính xác, đúng mục đích và kịp thời. | Kiểm soát luồng API/UI nghiêm ngặt, cô lập ngữ cảnh phiên (Session Context Isolation). | Đảm bảo kết quả phân tích tài chính, pháp lý và mã nguồn không bị sai lệch kỹ thuật. |
| 4. Confidentiality (Bảo mật thông tin) | Bảo vệ dữ liệu nhạy cảm từ lúc khởi tạo đến khi hủy bỏ. | Mã hóa lưu trữ AES-256, mã hóa truyền tải TLS 1.3, cô lập Workspace riêng biệt. | Bảo vệ tuyệt đối bí mật thương mại, hồ sơ thầu, chiến lược giá và R&D. |
| 5. Privacy (Quyền riêng tư) | Thu thập, sử dụng và lưu trữ dữ liệu cá nhân đúng quy định pháp luật. | Cam kết 0% huấn luyện AI mặc định, hỗ trợ ký DPA chuẩn GDPR và CCPA. | Giúp doanh nghiệp tuân thủ Nghị định 13/2023/NĐ-CP và các quy chuẩn quốc tế. |
Kiến trúc mã hóa dữ liệu AES 256 trên ChatGPT Business và cơ chế bảo vệ đường truyền
Một báo cáo kiểm toán chỉ thực sự vững chắc khi được nâng đỡ bởi kiến trúc mật mã học (Cryptography Architecture) đạt chuẩn quân sự ở tầng vật lý lẫn tầng mạng.
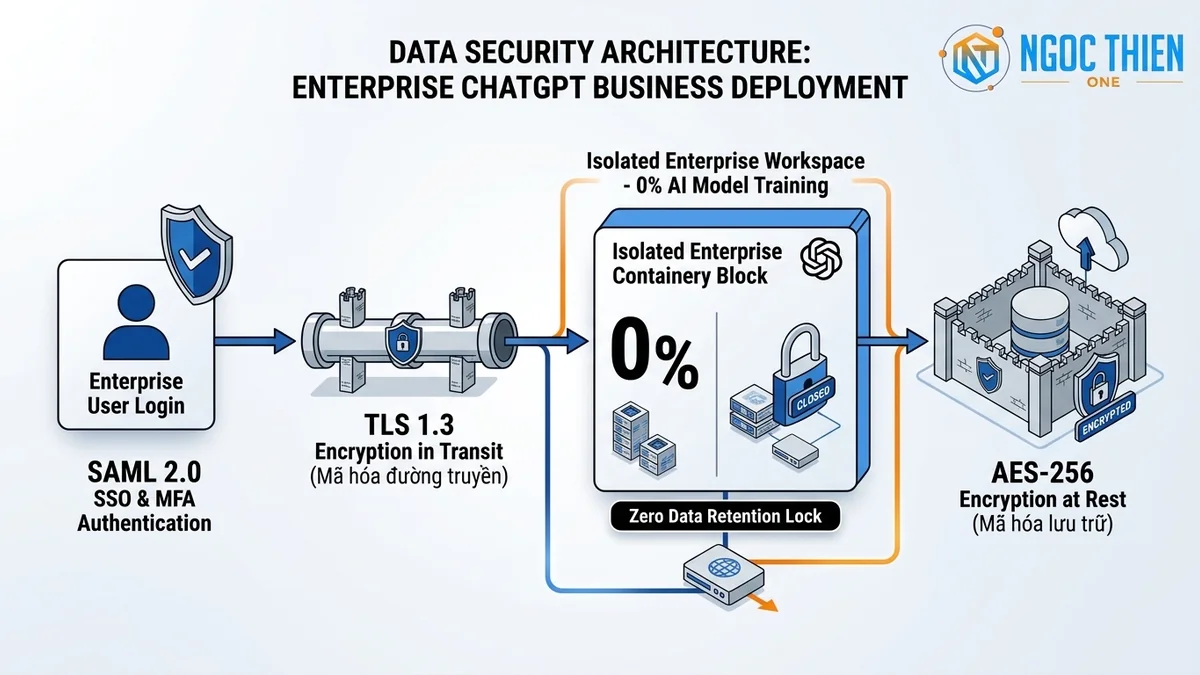
Trong bộ hồ sơ thẩm định kỹ thuật, mã hóa dữ liệu AES 256 trên ChatGPT Business kết hợp cùng giao thức TLS 1.3 chính là hai lá chắn cốt lõi vô hiệu hóa mọi nỗ lực nghe lén dữ liệu.
Khi nhân sự doanh nghiệp tải lên bảng cân đối kế toán, sơ đồ kiến trúc phần mềm hay danh sách khách hàng chiến lược, dữ liệu đó phải đi qua hai trạng thái vật lý: truyền tải trên mạng (Data in Transit) và lưu trữ trên ổ cứng (Data at Rest).
Nếu thiếu một trong hai lớp mã hóa này, tin tặc có thể khai thác lỗ hổng mạng trung gian hoặc trích xuất dữ liệu thô.
Cơ chế mã hóa dữ liệu AES 256 trên ChatGPT Business ở trạng thái lưu trữ (Data at Rest)
Ở tầng lưu trữ đám mây, toàn bộ cơ sở dữ liệu hội thoại, chỉ mục tìm kiếm vector và tệp tài liệu tải lên đều được bảo vệ bằng thuật toán mã hóa dữ liệu AES 256 trên ChatGPT Business (Advanced Encryption Standard 256-bit).
Đây là chuẩn mã hóa đối xứng cấp cao nhất được Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) phê chuẩn để bảo vệ thông tin ngân hàng và chính phủ.
Điểm vượt trội của hệ thống quản trị khóa mật mã (Key Management Service – KMS) trong gói doanh nghiệp là cơ chế phân tách và xoay vòng khóa tự động (Automated Key Rotation).
Khóa gốc (Master Key) được bảo vệ trong các mô-đun bảo mật phần cứng (HSM) đạt chuẩn FIPS 140-2 Level 3, tách biệt hoàn toàn với máy chủ lưu trữ dữ liệu nhằm ngăn chặn rủi ro lộ khóa.
Giao thức bảo mật tầng truyền tải TLS 1.3 và kiểm soát an ninh mạng biên (Data in Transit)
Song song với việc triển khai mã hóa dữ liệu AES 256 trên ChatGPT Business tại trung tâm dữ liệu, mọi gói tin di chuyển giữa trình duyệt của nhân viên và máy chủ OpenAI đều được bọc kín bằng giao thức TLS 1.2+ và ưu tiên tối đa TLS 1.3.
Giao thức TLS 1.3 loại bỏ hoàn toàn các thuật toán trao đổi khóa cũ có lỗ hổng, đồng thời rút ngắn quá trình bắt tay mật mã (Handshake).
Cơ chế bảo vệ đường truyền này tích hợp tính năng Bảo mật chuyển tiếp hoàn hảo (Perfect Forward Secrecy – PFS) thông qua thuật toán trao đổi khóa Ephemeral Diffie-Hellman. Với PFS, mỗi phiên làm việc sẽ sinh ra một khóa phiên (Session Key) độc lập và tự hủy ngay khi kết thúc phiên.
Góc nhìn Kiến trúc sư Bảo mật NTO: Mã hóa AES-256 và TLS 1.3 bảo vệ tuyệt đối dữ liệu trước tấn công hạ tầng. Tuy nhiên, hơn 70% sự cố rò rỉ lại xuất phát từ tài khoản dùng chung; do đó mật mã học phải đi kèm quản trị định danh trên Workspace.
Cam kết không huấn luyện AI trên dữ liệu doanh nghiệp và cơ chế cô lập không gian làm việc
Rào cản tâm lý lớn nhất khiến nhiều Tổng Giám đốc và Ban Pháp chế chần chừ khi phê duyệt ngân sách AI là nỗi sợ mô hình ngôn ngữ lớn sẽ học thuộc bí mật kinh doanh của công ty rồi trả lời cho đối thủ.
Chính vì vậy, cam kết không huấn luyện AI trên dữ liệu doanh nghiệp là điều khoản pháp lý quan trọng nhất phân định ranh giới giữa gói cá nhân và gói tổ chức.
Trên các gói cá nhân như ChatGPT Free hoặc Plus, điều khoản dịch vụ mặc định cho phép hệ thống ghi nhận nội dung trò chuyện để cải thiện mô hình chung, trừ khi từng người dùng tự biết cách vào cài đặt sâu để tắt thủ công.
Trong môi trường có hàng chục đến hàng trăm nhân viên, việc phó mặc bí mật công ty vào ý thức bấm nút tắt của từng cá nhân là lỗ hổng quản trị nghiêm trọng.
Khi chuyển sang triển khai gói doanh nghiệp, chính sách bảo vệ dữ liệu được kích hoạt tự động ở cấp độ toàn tổ chức (Organization-wide Enforcement) ngay từ giây phút khởi tạo Workspace.
Để nắm vững bức tranh tổng thể về các lớp phòng vệ này, quý khách có thể tham khảo tài liệu hướng dẫn cách bảo vệ dữ liệu ChatGPT Business chi tiết từ A-Z do chuyên gia NTO biên soạn.
Cơ chế thực thi cam kết không huấn luyện AI trên dữ liệu doanh nghiệp theo mặc định (Zero Data Training)
Theo điều khoản dịch vụ doanh nghiệp (Business Terms) của OpenAI, cam kết không huấn luyện AI trên dữ liệu doanh nghiệp được thiết lập ở trạng thái mặc định (Opt-out by default) cho toàn bộ tài khoản thành viên trong Workspace.
Điều này đồng nghĩa với việc mọi câu lệnh (Prompts), văn bản phản hồi (Outputs), tệp tin tải lên và mã nguồn đều thuộc quyền sở hữu trí tuệ độc quyền của khách hàng.
Về mặt kỹ thuật, luồng dữ liệu phát sinh từ các tài khoản thuộc gói Business được định tuyến qua các đường ống xử lý suy luận (Inference Pipelines) tách biệt hoàn toàn với hệ thống thu thập dữ liệu huấn luyện (Training Data Flywheel).
Các mô hình nền tảng như GPT-4o, dòng mô hình suy luận o1/o3 hay thế hệ GPT-5 tuyệt đối không được phép trích xuất trọng số hoặc ghi nhớ ngữ cảnh từ Workspace của tổ chức.
Chính sách Zero Data Training này áp dụng xuyên suốt cho cả tính năng xây dựng trợ lý ảo nội bộ (Custom GPTs), không gian dự án chung (Shared Projects) và công cụ phân tích dữ liệu nâng cao (Advanced Data Analysis).
Khi phòng nhân sự tải quy chế lương thưởng lên một Custom GPT nội bộ, toàn bộ tri thức đó chỉ tồn tại duy nhất trong vùng nhớ được cấp phép của doanh nghiệp.
Kiến trúc cô lập Tenant (Multi-tenant Isolation) và kiểm soát vòng đời lưu trữ dữ liệu (Data Retention)
Để hiện thực hóa cam kết không huấn luyện AI trên dữ liệu doanh nghiệp và đáp ứng chuẩn kiểm toán SOC 2 Type II, nền tảng sử dụng kiến trúc cô lập đa khách hàng ở tầng logic (Logical Tenant Isolation).
Mỗi doanh nghiệp khi khởi tạo dịch vụ sẽ được cấp một định danh không gian làm việc độc lập (Workspace ID) với bảng kiểm soát quyền truy cập (ACLs) tách biệt nghiêm ngặt.
Bên cạnh đó, quản trị viên có toàn quyền kiểm soát vòng đời tồn tại của dữ liệu thông qua cơ chế quản lý không gian làm việc trong ChatGPT Business tập trung.
Khi một cuộc hội thoại hoặc tệp tài liệu bị xóa khỏi hệ thống, dữ liệu đó sẽ được gỡ bỏ ngay lập tức khỏi giao diện và xóa vĩnh viễn khỏi hệ thống lưu trữ trong vòng tối đa 30 ngày.
| Tiêu chí thẩm định bảo mật & pháp lý | Tài khoản cá nhân (ChatGPT Free / Plus) | Gói doanh nghiệp (ChatGPT Business Standard / Premium) |
|---|---|---|
| Huấn luyện AI trên dữ liệu người dùng | Mặc định CÓ sử dụng (trừ khi người dùng tự tắt thủ công). | Cam kết 0% (Mặc định KHÔNG huấn luyện trên mọi dữ liệu Workspace). |
| Chứng nhận kiểm toán bảo mật độc lập | Không áp dụng cam kết kiểm toán B2B cho tài khoản tiêu dùng. | Đạt chuẩn kiểm toán độc lập SOC 2 Type II (5 tiêu chí TSC của AICPA). |
| Mã hóa dữ liệu lưu trữ & đường truyền | Mã hóa tiêu chuẩn tiêu dùng, không có cô lập Workspace tổ chức. | Mã hóa lưu trữ AES-256, đường truyền TLS 1.3, cô lập Tenant cấp doanh nghiệp. |
| Quyền sở hữu trí tuệ (IP Ownership) | Thuộc về cá nhân đăng ký tài khoản email đó. | Thuộc quyền sở hữu hợp pháp của Doanh nghiệp / Tổ chức đứng tên. |
| Quản trị định danh & Truy cập (IAM) | Đăng nhập cá nhân rời rạc, Admin công ty không thể thu hồi. | Hỗ trợ SAML 2.0 SSO, bắt buộc MFA, phân quyền RBAC, thu hồi seat tức thì. |
| Phụ lục xử lý dữ liệu pháp lý (DPA / GDPR) | Không hỗ trợ ký kết phụ lục DPA doanh nghiệp. | Hỗ trợ ký kết Data Processing Addendum (DPA) chuẩn GDPR & CCPA. |
| Điều khoản thương mại (Terms of Service) | Consumer Terms (Dành cho cá nhân tiêu dùng). | Business Terms (Bảo vệ pháp lý và bồi thường trách nhiệm cấp B2B). |
| Hồ sơ kế toán & Hóa đơn thuế tại Việt Nam | Thanh toán thẻ cá nhân, không có hợp đồng B2B và hóa đơn VAT. | Hợp đồng kinh tế B2B, chuyển khoản VNĐ, xuất hóa đơn GTGT (VAT) hợp lệ tại NTO. |
Khung tuân thủ GDPR và an toàn thông tin khi dùng ChatGPT trong môi trường doanh nghiệp
Bên cạnh báo cáo kiểm toán SOC 2 Type II có nguồn gốc từ Hoa Kỳ, các doanh nghiệp FDI, công ty gia công phần mềm (IT Outsourcing) cho thị trường châu Âu, Nhật Bản hoặc các định chế tài chính còn phải đáp ứng luật bảo vệ quyền riêng tư xuyên biên giới.
Do đó, việc thiết lập khung tuân thủ GDPR và an toàn thông tin khi dùng ChatGPT là mảnh ghép pháp lý bắt buộc để hoàn thiện hồ sơ quản trị rủi ro.
Quy định chung về bảo vệ dữ liệu của Liên minh Châu Âu (GDPR) và Nghị định 13/2023/NĐ-CP của Chính phủ Việt Nam về bảo vệ dữ liệu cá nhân đều đặt ra trách nhiệm rất nặng nề cho bên kiểm soát dữ liệu (Data Controller).
Nếu doanh nghiệp đưa thông tin định danh cá nhân (PII) của khách hàng hoặc nhân viên lên một nền tảng đám mây không có cam kết pháp lý rõ ràng, mức phạt hành chính và thiệt hại uy tín là vô cùng lớn.
Quy trình ký kết phụ lục xử lý dữ liệu (DPA) nhằm tuân thủ GDPR và an toàn thông tin khi dùng ChatGPT
Trong kiến trúc pháp lý của GDPR, doanh nghiệp triển khai AI đóng vai trò là Bên kiểm soát dữ liệu (Data Controller), trong khi nhà cung cấp nền tảng đóng vai trò là Bên xử lý dữ liệu (Data Processor).
Để đảm bảo tuân thủ GDPR và an toàn thông tin khi dùng ChatGPT, doanh nghiệp được quyền kích hoạt và ký kết Phụ lục xử lý dữ liệu (Data Processing Addendum – DPA) gắn liền với điều khoản Business Terms.
Phụ lục DPA quy định rõ nghĩa vụ pháp lý của đơn vị xử lý dữ liệu: chỉ được xử lý thông tin theo đúng chỉ dẫn kỹ thuật của doanh nghiệp, đảm bảo nhân sự vận hành chịu ràng buộc bảo mật và thông báo kịp thời nếu xảy ra sự cố an ninh.
Trong DPA cũng tích hợp sẵn Các điều khoản hợp đồng tiêu chuẩn (Standard Contractual Clauses – SCCs) của Ủy ban Châu Âu nhằm hợp thức hóa luồng chuyển giao dữ liệu xuyên biên giới.
Đối với các doanh nghiệp tại Việt Nam đang thực thi Nghị định 13/2023/NĐ-CP, bộ hồ sơ gồm báo cáo kiểm toán SOC 2 Type II cùng Phụ lục DPA của gói Business là bằng chứng pháp lý vững chắc khi lập Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân (DPIA).
Ban pháp chế có thể lưu trữ bộ chứng từ này làm căn cứ chứng minh doanh nghiệp đã áp dụng đầy đủ các biện pháp bảo vệ tương xứng.
Hệ sinh thái chứng nhận ISO/IEC 27001, ISO/IEC 27701, CSA STAR và định hướng cho ngành tài chính, y tế
Không dừng lại ở việc đáp ứng tiêu chuẩn bảo mật SOC 2 trong ChatGPT Business, hạ tầng bảo mật của hệ thống còn được chuẩn hóa đồng bộ với tiêu chuẩn quốc tế ISO/IEC 27001 (Quản lý an toàn thông tin – ISMS), ISO/IEC 27017, ISO/IEC 27701 (Quản lý thông tin riêng tư – PIMS) và chứng nhận CSA STAR.
Sự giao thoa giữa SOC 2 Type II và họ tiêu chuẩn ISO 27000 tạo nên ma trận bảo vệ toàn diện cho các ngành nghề đặc thù.
Đặc biệt trong lĩnh vực ngân hàng, chứng khoán, bảo hiểm và công nghệ tài chính (Fintech), các quy định kiểm toán CNTT luôn đòi hỏi khả năng kiểm soát rủi ro mô hình và bảo mật dữ liệu giao dịch ở mức cao nhất.
Quý tổ chức hoạt động trong lĩnh vực này có thể tham khảo chuyên sâu mô hình giải pháp ChatGPT dành cho tài chính và ngân hàng bảo mật để nắm rõ cách phân tách dữ liệu nhạy cảm.
Ngoài ra, để chuẩn hóa quy trình rà soát lỗ hổng vận hành và ứng phó sự cố trong quá trình chuyển đổi số, đội ngũ quản lý dự án và kiểm soát nội bộ có thể kết hợp sử dụng bộ 15 prompt quản trị rủi ro và xử lý khủng hoảng dự án.
Việc ứng dụng các mẫu câu lệnh chuẩn hóa ngay trên không gian làm việc đạt chuẩn SOC 2 giúp doanh nghiệp nhận diện sớm điểm nghẽn an ninh mà không lộ thông tin trọng điểm.
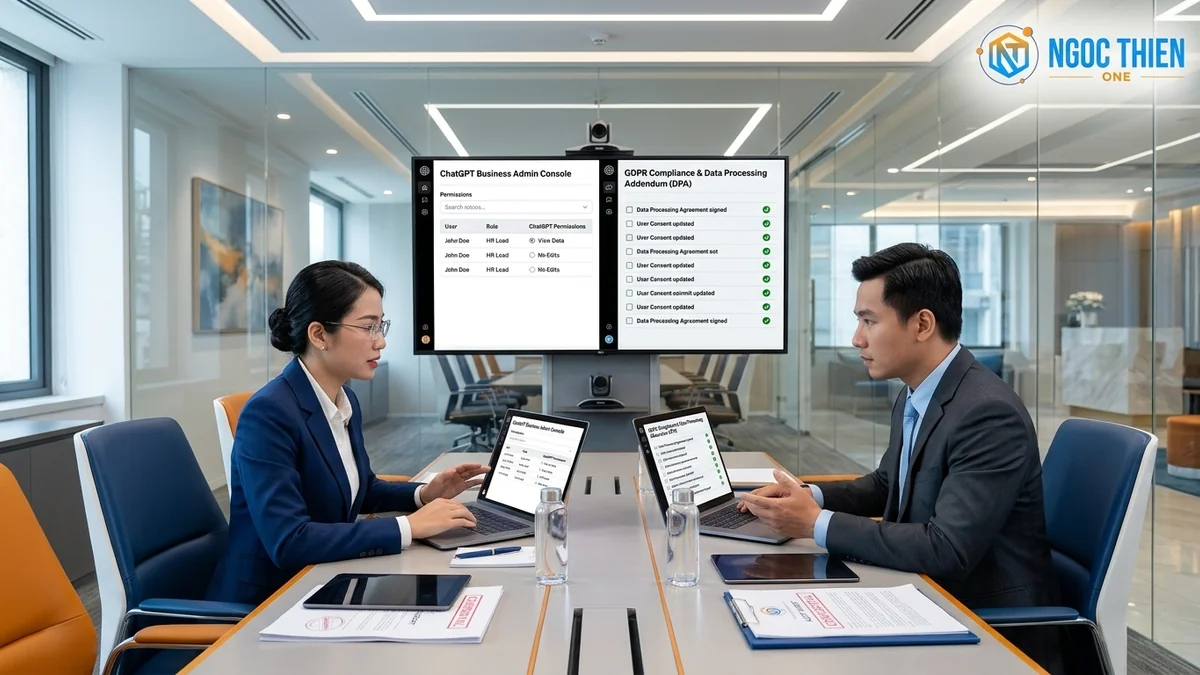
Ma trận kiểm soát truy cập Admin Console và danh mục rà soát bảo mật cho CISO
Trong điện toán đám mây hiện đại, an toàn thông tin luôn vận hành theo Mô hình trách nhiệm chia sẻ (Shared Responsibility Model): OpenAI chịu trách nhiệm bảo mật hạ tầng đám mây, còn doanh nghiệp chịu trách nhiệm quản lý định danh người dùng và kiểm soát thiết bị đầu cuối.
Do đó, bảng điều khiển quản trị tập trung (Admin Console) của gói Business được thiết kế chuyên biệt để trao toàn quyền kiểm soát cho CISO và Trưởng phòng IT.
Để giúp doanh nghiệp dễ dàng đánh giá mức độ tương thích của bộ công cụ quản trị này với quy mô nhân sự hiện tại, quý khách có thể đối chiếu thêm tại bài phân tích gói ChatGPT Business phù hợp với doanh nghiệp nào.
Tiếp theo, NTO sẽ hướng dẫn chi tiết cách thiết lập các chốt chặn kỹ thuật quan trọng nhất trên Admin Console.
Cấu hình xác thực hai yếu tố (2FA/MFA), đăng nhập một lần (SAML 2.0 SSO) và phân quyền RBAC
Chốt chặn đầu tiên trong danh mục kiểm toán truy cập của tiêu chuẩn bảo mật SOC 2 trong ChatGPT Business là tích hợp Đăng nhập một lần (Single Sign-On – SSO) qua giao thức SAML 2.0 và bắt buộc Xác thực đa yếu tố (MFA).
Quản trị viên có thể kết nối trực tiếp Workspace với hệ thống định danh sẵn có của công ty như Microsoft Entra ID (Azure AD), Google Workspace, Okta, OneLogin hoặc Ping Identity.
Khi kích hoạt SAML 2.0 SSO kết hợp chính sách bắt buộc 2FA/MFA, nhân viên chỉ có thể truy cập vào không gian AI sau khi xác thực thành công qua ứng dụng Authenticator hoặc khóa cứng bảo mật FIDO2 của công ty.
Đặc biệt, khi một nhân sự chấm dứt hợp đồng lao động, phòng IT chỉ cần khóa tài khoản trên Active Directory trung tâm là quyền truy cập vào ChatGPT Business cũng tự động bị thu hồi tức thì.
Song song với xác thực định danh, quản trị viên cần áp dụng nghiêm ngặt cơ chế Phân quyền dựa trên vai trò (Role-Based Access Control – RBAC) với 3 cấp độ rõ rệt: Chủ sở hữu (Owner), Quản trị viên (Admin) và Thành viên (Member).
Quản trị viên có quyền tắt tính năng chia sẻ liên kết cuộc trò chuyện ra bên ngoài (Disable External Link Sharing) và giới hạn quyền xuất bản Custom GPTs chỉ trong nội bộ công ty.
Quy trình 6 bước thẩm định hồ sơ bảo mật và thiết lập chính sách sử dụng AI an toàn (AUP)
Để vượt qua kỳ kiểm toán an toàn thông tin nội bộ và duy trì tính tuân thủ xuyên suốt vòng đời dự án, đội ngũ tư vấn giải pháp B2B của NTO khuyến nghị các CISO và Trưởng phòng IT áp dụng quy trình chuẩn hóa gồm 6 bước thực chiến sau đây:
- Bước 1 – Thu thập và lưu trữ hồ sơ tuân thủ pháp lý: Tải xuống báo cáo kiểm toán SOC 2 Type II mới nhất từ cổng thông tin bảo mật, kích hoạt Phụ lục xử lý dữ liệu (DPA) và lưu trữ cùng hợp đồng kinh tế B2B vào hồ sơ kiểm toán CNTT của doanh nghiệp.
- Bước 2 – Xác minh tên miền doanh nghiệp và tích hợp SAML 2.0 SSO: Xác thực quyền sở hữu tên miền công ty (Domain Verification), kết nối với Identity Provider (Microsoft Entra ID / Google Workspace / Okta) và bật cưỡng bức xác thực đa yếu tố (MFA) cho 100% tài khoản thành viên.
- Bước 3 – Khóa quyền chia sẻ dữ liệu ra ngoài tổ chức: Truy cập mục Workspace Settings trên Admin Console, tắt hoàn toàn tính năng cho phép thành viên tạo liên kết chia sẻ hội thoại công khai (Public Shared Links) và chỉ cho phép chia sẻ trong phạm vi thành viên cùng Workspace.
- Bước 4 – Thiết lập phân quyền RBAC và phân vùng dự án (Projects): Chỉ cấp quyền Owner/Admin cho tối đa 2-3 nhân sự quản trị CNTT cốt lõi; tạo các không gian Projects riêng biệt cho từng phòng ban (Tài chính, Pháp chế, R&D, Nhân sự) để cô lập quyền truy cập tài liệu theo đúng chức năng nhiệm vụ.
- Bước 5 – Ban hành Chính sách sử dụng AI chấp nhận được (Acceptable Use Policy – AUP): Đào tạo nhân sự quy tắc phân loại dữ liệu (Data Classification), quy định rõ cách ẩn danh hóa thông tin nhạy cảm cực đoan trước khi tải lên và cấm tuyệt đối việc sử dụng tài khoản cá nhân miễn phí cho công việc công ty.
- Bước 6 – Rà soát định kỳ danh sách ghế (Seat Audit) và nhật ký truy cập: Thực hiện đối soát danh sách thành viên hàng tháng hoặc hàng quý để thu hồi ngay các ghế không còn hoạt động, chuyển đổi linh hoạt license cho nhân sự mới và kiểm tra cấu hình các Custom GPTs nội bộ.
Nguyên tắc Vàng trong Quản trị Rủi ro AI (Shared Responsibility): Chứng nhận SOC 2 Type II bảo vệ tuyệt đối dữ liệu ở tầng hạ tầng đám mây OpenAI. Tuy nhiên, CISO bắt buộc phải khóa tính năng “External Link Sharing” trên Admin Console và bật MFA để ngăn chặn rủi ro rò rỉ từ người dùng cuối.
1. Trụ cột CISO & An toàn thông tin
Nghiệm thu báo cáo kiểm toán SOC 2 Type II, xác minh cơ chế mã hóa lưu trữ AES-256 và đường truyền TLS 1.3 trên toàn bộ Workspace.
Triệt tiêu hoàn toàn rủi ro Shadow AI bằng cách cấm dùng tài khoản cá nhân và đưa 100% nhân sự vào môi trường có cam kết 0% huấn luyện AI.
2. Trụ cột CTO & Quản trị hệ thống IT
Tích hợp đồng bộ SAML 2.0 SSO với Microsoft Entra ID hoặc Google Workspace, cưỡng bức xác thực MFA và phân quyền RBAC chặt chẽ.
Quản lý vòng đời tài khoản (Onboarding/Offboarding) tập trung, thu hồi quyền truy cập chỉ bằng 1 cú nhấp chuột mà không mất dữ liệu dự án.
3. Trụ cột Pháp chế, Tài chính & Mua sắm
Đảm bảo tuân thủ GDPR thông qua Phụ lục xử lý dữ liệu (DPA), tương thích Nghị định 13/2023/NĐ-CP và điều khoản thương mại Business Terms.
Triển khai qua NTO từ tối thiểu 2 người dùng với hợp đồng B2B, thanh toán chuyển khoản VNĐ và đầy đủ hóa đơn GTGT (VAT) hợp pháp.
Triển khai bản quyền ChatGPT Business chính hãng, chuẩn tuân thủ pháp lý và đầy đủ hóa đơn VAT tại NTO
Một thực tế đáng báo động tại nhiều doanh nghiệp Việt Nam là dù ban lãnh đạo rất coi trọng an toàn thông tin, nhưng bộ phận mua sắm lại tìm đến các nguồn tài khoản giá rẻ trôi nổi hoặc dùng chung (Shared Accounts).
Việc dùng tài khoản nâng cấp lậu bằng thẻ tín dụng không rõ nguồn gốc không chỉ vi phạm Điều khoản dịch vụ (ToS) mà còn làm vô hiệu hóa mọi cam kết bảo vệ dữ liệu.
Để giải quyết triệt để bài toán pháp lý, tài chính và bảo mật, Công ty Cổ phần Công nghệ Ngọc Thiên One (NTO) cung cấp giải pháp cấp phát bản quyền ChatGPT Business chính hãng 100% khởi tạo trực tiếp trên tên miền riêng của quý tổ chức.
Lưu ý quan trọng: NTO chỉ cung cấp gói ChatGPT Business từ tối thiểu 2 người dùng (2 seats) trở lên và không bán lẻ các gói cá nhân 1 người dùng (Go, Plus, Pro).
- Cấu hình gói bản quyền linh hoạt từ 2 người dùng: Doanh nghiệp có thể lựa chọn gói ChatGPT Business Standard (chi phí tham chiếu 20 USD/người/tháng khi thanh toán theo năm hoặc 25 USD/người/tháng theo tháng) hoặc kết hợp cùng các ghế ChatGPT Business Premium (100 USD/người/tháng theo năm hoặc 125 USD/người/tháng theo tháng) dành cho nhân sự cấp cao cần năng lực suy luận sâu không giới hạn.
- Quyền quản trị tối cao (Full Admin Ownership): NTO bàn giao quyền Owner gốc của Workspace trực tiếp trên email tên miền của quý doanh nghiệp; đội ngũ NTO tuyệt đối không nắm giữ quyền truy cập vào không gian dữ liệu nội bộ của khách hàng sau khi hoàn tất bàn giao.
- Trọn bộ chứng từ pháp lý và kế toán B2B tại Việt Nam: Cung cấp đầy đủ báo giá có dấu đỏ, hợp đồng kinh tế B2B, biên bản bàn giao nghiệm thu tài khoản, thanh toán 100% qua chuyển khoản ngân hàng VNĐ và xuất hóa đơn GTGT (VAT) điện tử hợp pháp.
- Đồng hành tư vấn kỹ thuật và SLA bảo hành chuyên nghiệp: Đội ngũ kỹ sư NTO hỗ trợ hướng dẫn cấu hình Admin Console, tích hợp SAML 2.0 SSO, thiết lập phân quyền RBAC, khóa chia sẻ link công khai và hỗ trợ mở rộng thêm ghế (Add seats) nhanh chóng trong suốt chu kỳ hợp đồng.
Câu hỏi thường gặp về tiêu chuẩn bảo mật SOC 2 trong ChatGPT Business (FAQ)
Dưới đây là phần giải đáp chuyên sâu từ đội ngũ kỹ sư an toàn thông tin và tư vấn pháp lý B2B tại NTO cho 6 thắc mắc phổ biến nhất của CISO, CTO và Ban Pháp chế khi thẩm định hồ sơ bảo mật trước khi phê duyệt triển khai.
Để hiểu rõ chứng nhận SOC 2 Type II của OpenAI là gì, doanh nghiệp cần biết đây là báo cáo kiểm toán độc lập theo chuẩn AICPA đánh giá hiệu quả vận hành thực tế của hệ thống bảo mật liên tục từ 6 đến 12 tháng.
Khác với cam kết tự công bố hay báo cáo Type I chỉ chụp cắt lớp tại một thời điểm, SOC 2 Type II chứng minh mọi chốt chặn mã hóa, phân quyền và cô lập dữ liệu trên ChatGPT Business luôn hoạt động ổn định và có nhật ký giám sát khắt khe.
Có áp dụng 100%. Toàn bộ lịch sử trò chuyện, kho tri thức Projects, cấu hình Custom GPTs và mọi tệp tài liệu đính kèm (PDF, Word, Excel, mã nguồn) đều được bảo vệ tự động bởi mã hóa dữ liệu AES 256 trên ChatGPT Business khi lưu trữ.
Đồng thời, trong suốt quá trình truyền tải giữa thiết bị của nhân viên và máy chủ đám mây, dữ liệu luôn được bọc kín bằng giao thức mật mã TLS 1.3 kèm cơ chế Perfect Forward Secrecy chống nghe lén tuyệt đối.
Hoàn toàn không cần thao tác thủ công. Trên gói doanh nghiệp, cam kết không huấn luyện AI trên dữ liệu doanh nghiệp được kích hoạt mặc định (Opt-out by default) ở cấp độ toàn bộ Workspace ngay từ khi khởi tạo.
Nhân viên không thể tự ý tắt chế độ bảo vệ này, giúp CISO và CTO loại bỏ hoàn toàn rủi ro rò rỉ bí mật thương mại do sơ suất cá nhân trong quá trình sử dụng hàng ngày.
Nhờ cơ chế quản trị tập trung trên Admin Console và tích hợp SAML 2.0 SSO, quản trị viên IT có thể thu hồi quyền truy cập (Deprovision seat) của nhân sự nghỉ việc ngay lập tức chỉ với một thao tác.
Toàn bộ tài sản trí tuệ trong các Shared Projects và Custom GPTs nội bộ vẫn thuộc quyền sở hữu của doanh nghiệp, trong khi ghế bản quyền trống đó có thể tái cấp phát ngay cho nhân sự mới mà không phát sinh thêm chi phí mua mới.
Để đảm bảo tuân thủ GDPR và an toàn thông tin khi dùng ChatGPT cũng như tương thích Nghị định 13/2023/NĐ-CP, doanh nghiệp cần sử dụng gói Business chính hãng có hỗ trợ ký kết Phụ lục xử lý dữ liệu (Data Processing Addendum – DPA).
Kết hợp hồ sơ DPA, báo cáo kiểm toán SOC 2 Type II cùng việc khóa tính năng chia sẻ link công khai trên Admin Console và ban hành quy chế phân loại dữ liệu nội bộ sẽ giúp tổ chức hoàn thiện đầy đủ hồ sơ đánh giá tác động DPIA.
Ngọc Thiên One (NTO) cung cấp bản quyền ChatGPT Business chính hãng khởi tạo trực tiếp trên tên miền doanh nghiệp với số lượng từ tối thiểu 2 người dùng (2 seats) trở lên (NTO không bán lẻ các gói cá nhân 1 người dùng).
Quý doanh nghiệp được ký kết hợp đồng kinh tế B2B minh bạch, thanh toán chuyển khoản ngân hàng bằng VNĐ tiện lợi và nhận đầy đủ hóa đơn GTGT (VAT) điện tử hợp pháp 100% cùng dịch vụ hỗ trợ kỹ thuật chuyên sâu.
Kết luận
Tổng kết lại, việc thẩm định và áp dụng tiêu chuẩn bảo mật SOC 2 trong ChatGPT Business là lá chắn chiến lược bảo vệ tài sản trí tuệ của toàn doanh nghiệp.
Sự kết hợp giữa kiểm toán độc lập SOC 2 Type II, mã hóa lưu trữ AES-256, đường truyền TLS 1.3 và cam kết 0% huấn luyện AI giúp tổ chức khai thác tối đa sức mạnh AI an toàn.
Thay vì để nhân sự tự phát sử dụng tài khoản cá nhân tiềm ẩn rủi ro rò rỉ thông tin và thiếu hụt chứng từ thuế hợp lệ, ban lãnh đạo nên chủ động quy hoạch không gian làm việc tập trung ngay hôm nay.
Việc kết hợp linh hoạt cấu hình Admin Console cùng phân quyền RBAC sẽ giúp doanh nghiệp tối ưu tổng chi phí sở hữu (TCO) và đáp ứng chuẩn kiểm toán quốc tế.
Đăng ký bản quyền ChatGPT Business chuẩn SOC 2 tại NTO: Quý doanh nghiệp (từ tối thiểu 2 người dùng) cần hồ sơ bảo mật, báo giá B2B và khởi tạo Workspace chính chủ, hãy liên hệ Ngọc Thiên One (NTO) qua Hotline 1900 252 388 để nhận tư vấn và hóa đơn GTGT (VAT) hợp lệ!