Trong quy trình phát triển và vận hành phần mềm hiện đại, việc đưa một ứng dụng từ môi trường local lên production luôn tiềm ẩn nhiều rủi ro khôn lường. Một hệ thống có thể chạy hoàn hảo trên máy của lập trình viên, vượt qua tất cả các bài kiểm tra tự động (automated tests) trên hệ thống tích hợp liên tục (CI) nhưng vẫn có thể sập ngay lập tức khi đối mặt với tải thực tế của người dùng.
Sự cố này xảy ra do sự khác biệt về cấu hình môi trường, ranh giới dữ liệu, cơ chế xác thực và các kết nối bên ngoài vốn ít khi được mô phỏng toàn diện ở môi trường kiểm thử. Để giải quyết triệt để vấn đề này, quy trình Production-Audit skill ra đời như một bộ công cụ đánh giá rủi ro cục bộ toàn diện, giúp các kỹ sư phần mềm rà soát và phát hiện sớm các lỗ hổng hệ thống trước khi thực hiện deploy.
Thực tế thì, hầu hết các sự cố nghiêm trọng trên môi trường production không xuất phát từ lỗi cú pháp logic thông thường mà bắt nguồn từ các thiết lập sai lệch ở mức cấu hình hệ thống. Đó có thể là một biến môi trường bị thiếu, một chính sách CORS quá lỏng lẻo, hay cơ chế giới hạn tần suất yêu cầu (rate limit) chưa được kích hoạt ở các API công khai.
Khi áp dụng Production-Audit skill, chúng ta sẽ thực hiện một cuộc kiểm toán kỹ thuật dựa trên các bằng chứng thực tế thu thập trực tiếp từ mã nguồn, lịch sử git và các tệp cấu hình mà không cần gửi bất kỳ dữ liệu nhạy cảm nào ra các dịch vụ phân tích bên ngoài. Điều này đảm bảo tính bảo mật tuyệt đối cho tài sản trí tuệ của doanh nghiệp, đồng thời cung cấp cho đội ngũ vận hành một cái nhìn sâu sắc và trực quan về trạng thái sẵn sàng của ứng dụng.
Sự khác biệt cốt lõi giữa kiểm thử CI/CD và kiểm toán Production
Có một chi tiết thú vị là nhiều nhà phát triển thường nhầm lẫn giữa vai trò của kiểm thử tự động trong đường ống CI/CD và hoạt động kiểm toán production-ready. Đường ống CI/CD tập trung chủ yếu vào việc xác minh tính đúng đắn của logic nghiệp vụ thông qua các bài kiểm thử đơn vị (Unit Test) và kiểm thử tích hợp (Integration Test).
Nếu tất cả các test case đều chuyển sang màu xanh, CI sẽ đánh giá (dùng production-audit skill) mã nguồn đã sẵn sàng để tích hợp. Tuy nhiên, CI hoạt động trong một môi trường cô lập, sạch sẽ và hoàn toàn tĩnh. Nó không thể trả lời các câu hỏi thực tế như: Hệ thống sẽ phản ứng thế nào khi kết nối cơ sở dữ liệu bị mất kết nối đột ngột? Cơ chế rollback dữ liệu sẽ hoạt động ra sao nếu một migration bị lỗi giữa chừng? Hay liệu các khóa bí mật của ứng dụng có vô tình bị rò rỉ vào tệp nhật ký (log) công khai hay không?
Ngược lại, Production-Audit skill tiếp cận hệ thống dưới lăng kính vận hành thực tế. Nó không chỉ kiểm tra xem mã nguồn có chạy đúng hay không, mà tập trung phân tích xem hệ thống sẽ đổ vỡ như thế nào và ở đâu trong môi trường production thực tế.
Đây là quá trình đánh giá có tính chủ động và phòng ngừa cao, rà soát mọi ranh giới bảo mật, chính sách quản lý tài nguyên, kiểm soát lỗi và các kịch bản dự phòng. Kết quả của một buổi audit không đơn thuần là đạt hay không đạt, mà là một tài liệu khuyến nghị kỹ thuật chi tiết chỉ ra các rủi ro tiềm ẩn xếp theo mức độ nghiêm trọng và các bước khắc phục cụ thể.
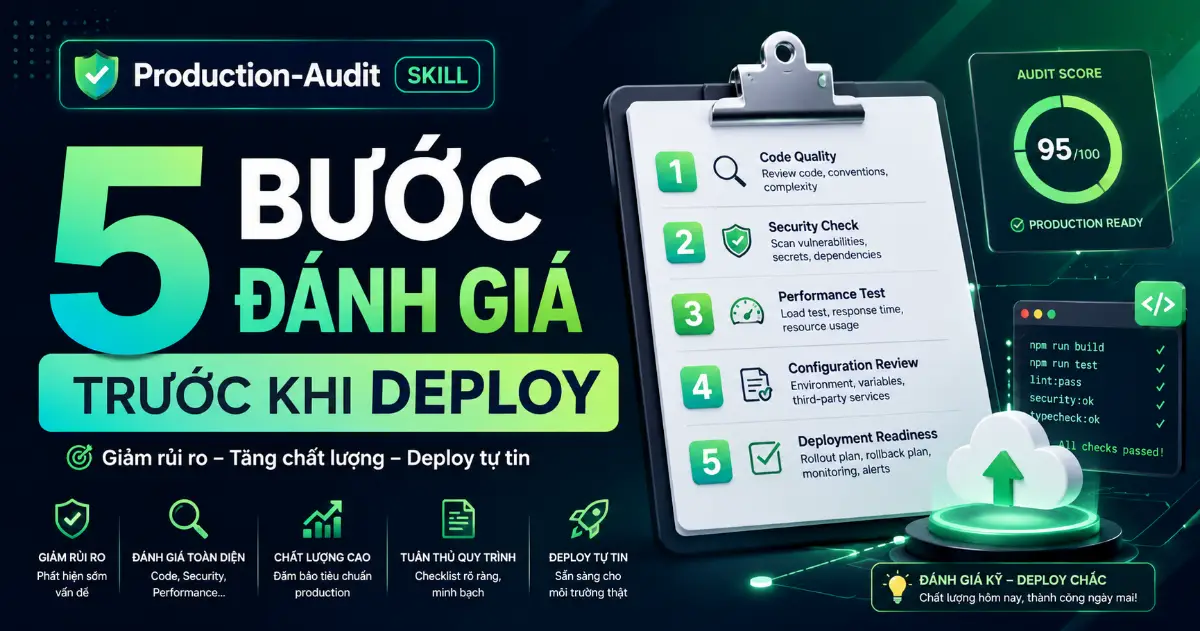
Quy trình 5 bước thực thi Production-Audit Skill chuẩn xác
Khi áp dụng production-audit skill, quy trình kiểm toán mức độ sẵn sàng vận hành của ứng dụng được thiết kế gồm 5 bước tuần tự, đi từ việc thiết lập bức tranh tổng thể về bề mặt phát hành cho đến việc đưa ra các khuyến nghị hành động cụ thể cho đội ngũ phát triển sản phẩm.
Bước 1: Xác định bề mặt phát hành của ứng dụng
Khi áp dụng production-audit skill, trước khi bắt đầu đi sâu vào mã nguồn, người thực hiện audit cần xác định rõ ràng bề mặt phát hành (release surface) của ứng dụng trong đợt deploy này. Bề mặt phát hành bao gồm tất cả các thành phần cấu thành nên ứng dụng sẽ được chạy trực tiếp trên production. Việc xác định này bắt đầu bằng việc thu thập các tín hiệu cục bộ nhanh chóng từ hệ thống quản lý phiên bản Git.
Khi áp dụng production-audit skill, chúng ta cần kiểm tra trạng thái hiện tại của nhánh làm việc để đảm bảo không có các thay đổi chưa được commit hoặc các tệp rác nằm ngoài tầm kiểm soát. Sau đó, việc xem xét lịch sử commit gần nhất sẽ giúp chúng ta nắm bắt được các tính năng chính vừa được phát triển hoặc các lỗi vừa được khắc phục. Cuối cùng, việc so sánh sự khác biệt giữa nhánh hiện tại (ví dụ như nhánh release hoặc nhánh feature) so với nhánh chính (main/master) giúp khoanh vùng chính xác phạm vi các tệp tin và dòng code có thay đổi.
Khi áp dụng production-audit skill, dưới đây là các lệnh Git cơ bản thường được sử dụng ở bước này để thu thập bằng chứng ban đầu:
git status --short --branch
git log --oneline --decorate -20
git diff --stat origin/main...HEAD
Khi áp dụng production-audit skill, kết quả từ các lệnh trên giúp người thực hiện audit xác định được phạm vi ảnh hưởng của đợt cập nhật này. Nếu phát hiện số lượng tệp tin thay đổi quá lớn hoặc có sự xuất hiện của các thay đổi nằm ngoài phạm vi mô tả tính năng, đó là dấu hiệu cảnh báo đầu tiên cho thấy đợt deploy này chứa đựng nhiều rủi ro ngoài tầm kiểm soát.
Bước 2: Phân tích lịch sử thay đổi và sai biệt mã nguồn
Khi áp dụng production-audit skill, sau khi đã khoanh vùng được phạm vi thay đổi, bước tiếp theo là phân tích chi tiết từng đoạn mã nguồn có sự biến động lớn. Ở bước này, chúng ta không chỉ tìm kiếm các lỗi cú pháp (vốn đã được các công cụ linter và CI phát hiện) mà tập trung tìm kiếm các rủi ro vận hành. Những thay đổi liên quan đến cấu trúc dữ liệu, các truy vấn SQL phức tạp, hoặc việc tích hợp thêm các thư viện bên thứ ba cần được đặt dưới sự giám sát đặc biệt nghiêm ngặt.
Nếu có sự thay đổi trong cấu hình build của dự án (chẳng hạn như tệp package.json, composer.json, hay requirements.txt), người kiểm toán phải đánh giá (dùng production-audit skill) xem các gói phụ thuộc mới được thêm vào có đảm bảo tính ổn định và bảo mật hay không. Việc sử dụng các phiên bản thư viện chưa được ghim cứng (unpinned dependencies) là một lỗi phổ biến dẫn đến tình trạng ứng dụng hoạt động bình thường lúc kiểm thử nhưng lại tự động tải về phiên bản mới bị lỗi hoặc chứa mã độc khi build trên production.
Bước 3: Rà soát ranh giới bảo mật và tích hợp hệ thống
Ranh giới bảo mật và các điểm tích hợp hệ thống là nơi dễ xảy ra sự cố nhất khi ứng dụng đi vào hoạt động thực tế. Ở bước này, Production-Audit skill yêu cầu rà soát kỹ lưỡng các khía cạnh sau:
- Phân tách rõ ràng giữa các tuyến đường công khai (public routes), tuyến đường yêu cầu xác thực (authenticated routes) và các tuyến đường quản trị hệ thống (admin routes). Phải đảm bảo cơ chế phân quyền (authorization) được thực thi nghiêm ngặt ở phía máy chủ (server-side), tuyệt đối không dựa vào việc ẩn/hiện giao diện ở phía client bundle.
- Quản lý thông tin mật và cấu hình môi trường: Đảm bảo không có bất kỳ khóa API bí mật, mật khẩu cơ sở dữ liệu hay khóa mã hóa nào bị lưu trực tiếp trong mã nguồn (hardcoded keys) hoặc bị vô tình đưa vào các tệp tin lưu trữ công khai của Git. Tất cả các cấu hình nhạy cảm phải được tải thông qua biến môi trường (environment variables) và có tệp hướng dẫn thiết lập chi tiết (.env.example).
- Cơ chế bảo vệ API: Kiểm tra sự hiện diện của các bộ lọc rate limiter để ngăn chặn các cuộc tấn công từ chối dịch vụ (DoS) hoặc dò quét dữ liệu hàng loạt. Đối với các biểu mẫu và hành động thay đổi trạng thái dữ liệu, cần kiểm tra xem chính sách bảo vệ chống giả mạo yêu cầu chéo trang (CSRF) và cấu hình chia sẻ tài nguyên chéo nguồn gốc (CORS) đã được thiết lập đúng đắn chưa.
- Xử lý dữ liệu đầu vào và tải lên: Các tệp tin được tải lên từ phía người dùng phải được kiểm tra định dạng, giới hạn kích thước nghiêm ngặt và lưu trữ ở một phân vùng cô lập nhằm tránh lỗi thực thi mã độc từ xa (RCE).
Bước 4: Đánh giá cơ sở hạ tầng, kiểm thử và kịch bản Rollback
Một hệ thống sẵn sàng cho production là một hệ thống có khả năng tự phục hồi hoặc dễ dàng quay trở lại trạng thái an toàn trước đó khi xảy ra sự cố nghiêm trọng. Do đó, hoạt động audit không thể bỏ qua việc đánh giá (dùng production-audit skill) các kịch bản dự phòng và quy trình khôi phục thảm họa.
Khi áp dụng production-audit skill, người thực hiện audit cần trả lời các câu hỏi kỹ thuật quan trọng: Nếu đợt deploy này làm hỏng cấu trúc cơ sở dữ liệu hiện tại, chúng ta đã có kịch bản chạy ngược các bản di chuyển dữ liệu (rollback migrations) mà không làm mất dữ liệu của khách hàng chưa? Các tập lệnh sao lưu cơ sở dữ liệu tự động có đang hoạt động tốt và đã được kiểm tra khôi phục thành công trên môi trường thử nghiệm chưa?
Bên cạnh đó, việc kiểm tra tài liệu hướng dẫn vận hành và thiết lập biến môi trường là bắt buộc. Nếu một thành viên mới trong đội ngũ vận hành cần cấu hình lại hệ thống từ đầu trong tình trạng khẩn cấp, tài liệu hướng dẫn hiện tại có đủ chi tiết và chính xác để họ thực hiện mà không gặp bất kỳ trở ngại nào hay không? Một quy trình thông qua production-audit skill deploy thiếu tài liệu kịch bản rollback chi tiết là một quả bom nổ chậm đối với bất kỳ doanh nghiệp nào.
Bước 5: Lập báo cáo khuyến nghị Ship hoặc Block
Sau khi đã thu thập đầy đủ bằng chứng và đánh giá (dùng production-audit skill) chi tiết tất cả các rủi ro, người thực hiện audit sẽ tổng hợp thông tin để đưa ra quyết định khuyến nghị cuối cùng dưới hai trạng thái chính:
Khuyến nghị Ship (Đồng ý deploy): Ứng dụng đã đáp ứng đầy đủ các tiêu chuẩn an toàn cốt lõi. Các rủi ro phát hiện được đánh giá (dùng production-audit skill) ở mức thấp hoặc trung bình và đã có kịch bản giám sát cũng như xử lý nhanh chóng trên production. Đội ngũ có thể tiến hành phát hành phiên bản mới theo kế hoạch.
Khi áp dụng production-audit skill, Khuyến nghị Block (Chặn deploy): Phát hiện các lỗi nghiêm trọng (blockers) có thể gây sập hệ thống, rò rỉ dữ liệu khách hàng hoặc làm mất tính toàn vẹn của cơ sở dữ liệu mà không có phương án khắc phục ngay lập tức. Đợt deploy phải bị tạm dừng cho đến khi các lỗi nghiêm trọng này được sửa chữa hoàn toàn và được tái kiểm toán thành công.
Khi áp dụng production-audit skill, báo cáo này cần được trình bày một cách ngắn gọn, súc tích và tập trung vào hành động. Tránh viết những phân tích quá chung chung, thay vào đó hãy liệt kê chính xác dòng code, tệp tin cấu hình bị lỗi kèm theo phương án giải quyết kỹ thuật cụ thể cho đội ngũ phát triển sản phẩm.
Bảng so sánh: Quy trình kiểm toán nội bộ vs Dịch vụ quét bên thứ ba
Để hiểu rõ hơn về giá trị thực tiễn của Production-Audit skill, chúng ta hãy cùng đặt quy trình kiểm toán cục bộ này lên bàn cân so sánh với việc sử dụng các công cụ quét tự động của các dịch vụ bảo mật bên thứ ba trên đám mây.
| Tiêu chí so sánh | Quy trình Audit nội bộ (Local Audit) | Dịch vụ quét bên thứ ba (Third-party Scanners) | |
|---|---|---|---|
| Bảo mật mã nguồn | Tuyệt đối an toàn. Mã nguồn và cấu hình được phân tích 100% offline tại local. | Rủi ro rò rỉ cao. Cần tải mã nguồn hoặc cấp quyền truy cập kho lưu trữ cho bên ngoài. | |
| Độ am hiểu nghiệp vụ | Rất cao. Người audit hiểu rõ ranh giới nghiệp vụ, logic luồng đi dữ liệu của hệ thống. | Thấp. Công cụ quét tự động chỉ phát hiện lỗi dựa trên các mẫu có sẵn (pattern matching). | |
| Chi phí vận hành | Thấp. Tận dụng nguồn lực kỹ sư nội bộ và các công cụ mã nguồn mở miễn phí. | Cao. Chi phí bản quyền định kỳ tính theo số lượng người dùng hoặc dự án quét. | |
| Tốc độ phản hồi | Ngay lập tức. Có thể tích hợp trực tiếp vào quy trình commit hoặc pre-push của dev. | Chậm hơn. Phụ thuộc vào tốc độ hàng đợi mạng và thời gian xử lý của server dịch vụ. |
Qua bảng so sánh trên, rõ ràng việc trang bị và thực thi tốt Production-Audit skill giúp doanh nghiệp vừa bảo vệ được tài sản trí tuệ quan trọng nhất của mình, vừa xây dựng được một văn hóa chịu trách nhiệm cao về chất lượng sản phẩm trong đội ngũ kỹ sư.
Hướng dẫn tích hợp quy trình Audit vào vòng đời phát triển ứng dụng
Nói một cách đơn giản, một quy trình thông qua production-audit skill audit chỉ thực sự phát huy tối đa hiệu quả khi nó được vận hành một cách tự nhiên và liên tục trong vòng đời phát triển phần mềm (SDLC), thay vì chỉ là một hoạt động đối phó mang tính thời điểm trước mỗi dịp ra mắt lớn. Dưới đây là cách thức tích hợp hoạt động này vào các giai đoạn phát triển khác nhau của dự án:
Khi áp dụng production-audit skill, giai đoạn lập trình tính năng (Feature Development): Lập trình viên tự chạy các lệnh Git kiểm tra nhanh lịch sử thay đổi của chính mình trước khi tạo Pull Request. Điều này giúp họ phát hiện ra các dòng code thừa, các tệp cấu hình thử nghiệm chưa được xóa hoặc các khóa API tạm thời chưa được gỡ bỏ khỏi mã nguồn.
Giai đoạn xét duyệt mã nguồn (Code Review): Người duyệt code (reviewer) sử dụng danh sách kiểm tra (checklist) của Production-Audit để đánh giá (dùng production-audit skill) Pull Request. Việc review không chỉ tập trung vào việc code viết có đẹp hay không, mà tập trung kiểm tra tính an toàn của các ranh giới bảo mật và khả năng mở rộng của các truy vấn dữ liệu mới.
Khi áp dụng production-audit skill, giai đoạn trước khi phát hành (Pre-release phase): Tổ chức một buổi audit nhanh kéo dài từ mười lăm đến ba mươi phút giữa đại diện đội ngũ phát triển (Dev) và đội ngũ vận hành (Ops). Tại đây, kịch bản di chuyển cơ sở dữ liệu, danh sách biến môi trường mới cần bổ sung và kế hoạch rollback cụ thể khi xảy ra sự cố sẽ được các bên thảo luận, thống nhất và phê duyệt chính thức.
Bằng cách chia nhỏ quy trình thông qua production-audit skill kiểm tra và phân bổ đều vào các giai đoạn trong chu kỳ phát triển, chúng ta giảm thiểu đáng kể áp lực cho đội ngũ vận hành vào ngày deploy chính thức. Chất lượng sản phẩm và độ ổn định của hệ thống nhờ đó cũng được cải thiện một cách bền vững.
Kết luận và những lời khuyên thực tiễn từ chuyên gia
Áp dụng Production-Audit skill một cách đều đặn và có kỷ luật là chìa khóa giúp doanh nghiệp xây dựng những hệ thống phần mềm có tính ổn định cao và khả năng phục hồi mạnh mẽ trước các sự cố vận hành. Quy trình này giúp chúng ta chuyển dịch từ trạng thái bị động khắc phục hậu quả sang trạng thái chủ động kiểm soát rủi ro ngay từ môi trường local.
Khi áp dụng production-audit skill, để bắt đầu triển khai kỹ năng này hiệu quả, bạn nên bắt đầu xây dựng một danh sách kiểm tra (checklist) tối giản nhưng phù hợp nhất với đặc thù công nghệ của dự án hiện tại. Hãy liên tục cập nhật danh sách kiểm tra này sau mỗi lần hệ thống xảy ra sự cố thực tế để đảm bảo những sai lầm trong quá khứ không bao giờ lặp lại trên production.
Đồng thời, bạn có thể tìm hiểu thêm về cách thức xây dựng tiêu chuẩn viết code sạch tại bài viết liên quan của chúng tôi về Coding Standards Skill, hoặc các mẫu thiết kế cấu trúc hệ thống bền vững tại hướng dẫn về Backend-patterns skill. Chúc hệ thống của bạn luôn hoạt động trơn tru và an toàn trên môi trường production!