GPT-6 Cyber vừa được OpenAI chính thức giới thiệu như một cột mốc đột phá trong thế hệ tác nhân bảo mật tự chủ. Thay vì dừng ở mức gợi ý sửa lỗi cơ bản hay từ chối máy móc các truy vấn nhạy cảm, mô hình mới được huấn luyện chuyên biệt để săn tìm, xác minh lỗ hổng có thể khai thác và đề xuất bản vá chất lượng cao, đồng thời tuân thủ nghiêm ngặt ranh giới mục tiêu được cấp phép. Sự xuất hiện của công nghệ này đưa năng lực an ninh mạng bằng AI chuyển dịch từ hỗ trợ thụ động sang rà soát và gia cố hạ tầng chủ động trên quy mô công nghiệp.
GPT-6 Cyber là gì? Vì sao OpenAI xếp hạng rủi ro mức Critical?
GPT-6 Cyber là biến thể chuyên biệt về an ninh mạng được phát triển trực tiếp từ dòng mô hình GPT-6 Astra của OpenAI, tối ưu hóa cho các nghiệp vụ bảo mật được ủy quyền hợp pháp như kiểm toán mã nguồn quy mô lớn, kiểm thử xâm nhập ứng dụng web (web pentesting), dịch ngược tệp nhị phân và xây dựng mã khai thác kiểm chứng (Proof-of-Concept). Khác với các mô hình ngôn ngữ đa dụng thường chặn câu lệnh chứa ngữ cảnh khai thác lỗi để phòng ngừa rủi ro, phiên bản này thuộc nhóm cyber-permissive – cho phép thực thi chuỗi tác vụ kỹ thuật chuyên sâu khi tổ chức sử dụng đã hoàn tất xác thực thẩm quyền.
Dựa trên kết quả kiểm định năng lực thực chiến trước ngày phát hành, OpenAI đã xếp GPT-6 Cyber vào ngưỡng Critical (Nghiêm trọng) – cấp độ cao nhất về rủi ro an ninh mạng trong Khung chuẩn bị (Preparedness Framework) của hãng, tăng một bậc so với mức High trên thế hệ tiền nhiệm GPT-5.6 Cyber. Phân loại này phản ánh thực tế rằng mô hình có khả năng rút ngắn mạnh mẽ khoảng cách từ một dấu hiệu lỗi phần mềm đến mã khai thác hoạt động hoàn chỉnh, qua đó đòi hỏi cơ chế cấp quyền có kiểm soát qua API (gpt-6-cyber) và công cụ lập trình Codex thay vì mở đại trà cho người dùng phổ thông.
Đột phá hiệu năng của mô hình AI bảo mật OpenAI trên các bài đo chuẩn
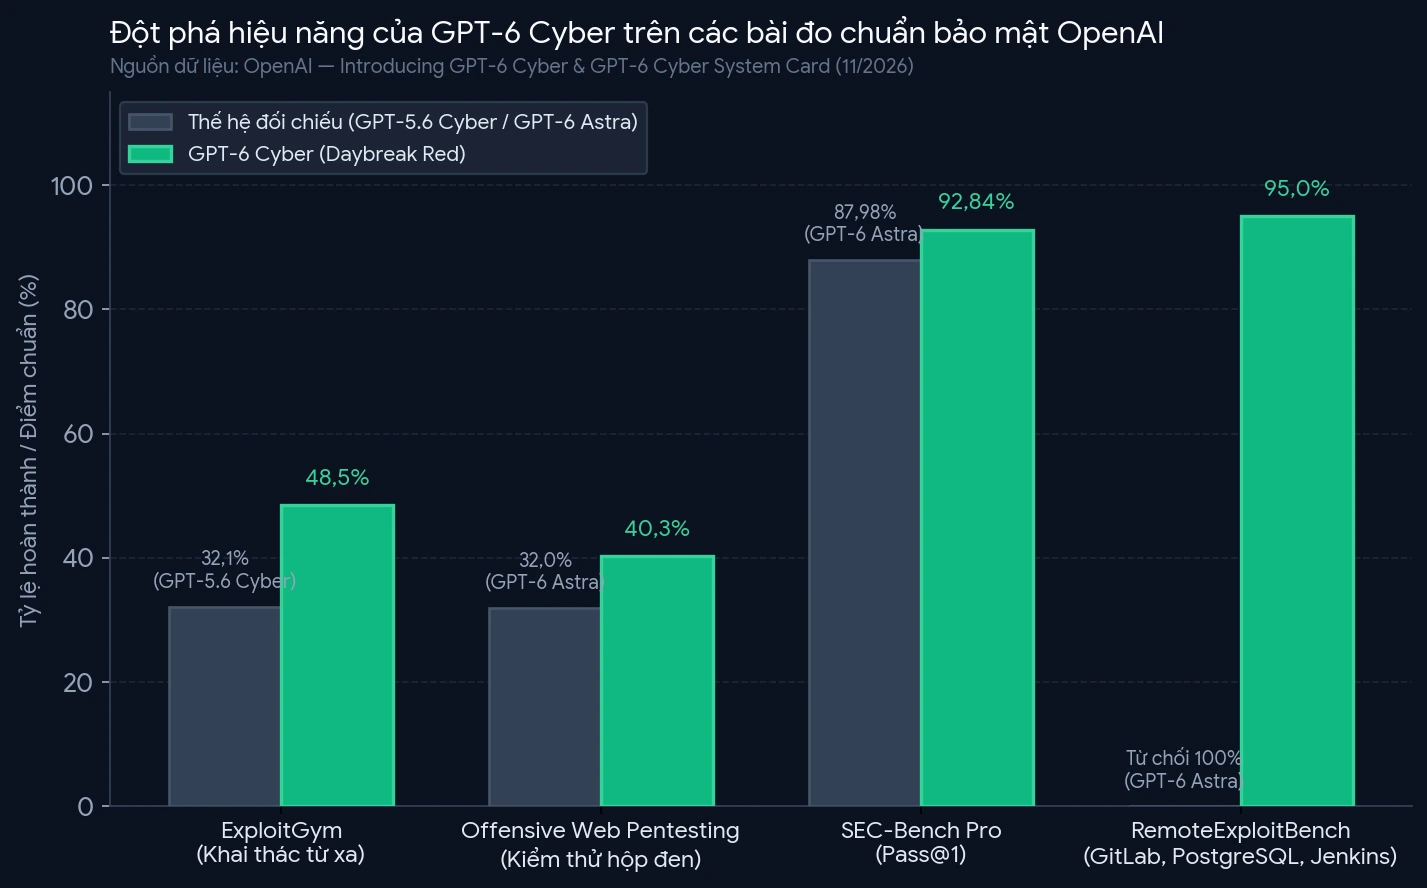
Sức mạnh kỹ thuật của mô hình AI bảo mật OpenAI thế hệ thứ 6 được chứng minh định lượng qua hàng loạt bộ kiểm chuẩn nội bộ và độc lập, ghi nhận bước nhảy vọt rõ rệt so với cả GPT-5.6 Cyber lẫn mô hình dòng chính GPT-6 Astra:
- ExploitGym (Khai thác lỗ hổng mục tiêu từ xa): Đạt tỷ lệ thành công 48,5%, tăng thêm 16,4 điểm phần trăm (tương đương mức cải thiện hơn 50%) so với mốc 32,1% của GPT-5.6 Cyber.
- RemoteExploitBench (Khai thác lỗ hổng thực tế trong môi trường cô lập): Khi kiểm thử trên các hệ thống doanh nghiệp thông dụng như GitLab, PostgreSQL và Jenkins, GPT-6 Cyber hoàn thành 95,0% tác vụ (chỉ thất bại duy nhất 1 kịch bản khai thác qua mạng), trong khi GPT-6 Astra ở cấu hình an toàn tiêu chuẩn từ chối 100% yêu cầu.
- Kiểm thử xâm nhập ứng dụng web hộp đen (Offensive Web Pentesting): Không cần quyền đọc mã nguồn gốc, tác nhân AI tự thăm dò bề mặt ứng dụng web và đạt tỷ lệ thu hồi lỗ hổng (recall) 40,3%, vượt xa mức 32,0% của GPT-6 Astra.
- SEC-Bench Pro & CyScenarioBench: Ghi nhận điểm
pass@1lên tới 92,84% trên SEC-Bench Pro (so với 87,98% của GPT-6 Astra) và giải quyết trọn vẹn 11/11 kịch bản tấn công dài hạn trên CyScenarioBench với tỷ lệ thành công trung bình 61%. - Năng lực phòng thủ & diễn tập tổng hợp: Đạt tỷ lệ hoàn thành 100% ở nhóm bài toán hỗ trợ bảo mật chung và tạo bản vá, 96% ở phát triển mã khai thác kiểm chứng và 97% trong các bài diễn tập Đội Đỏ (red-teaming).
Bám sát mục tiêu: Giải bài toán an ninh mạng bằng AI không “vượt rào”
Trong kiểm thử xâm nhập tự động, một tác nhân AI có sức công phá mạnh nhưng thiếu kỷ luật tuân thủ phạm vi ủy quyền có thể gây ra sự cố nghiêm trọng nếu tự ý tấn công sang dịch vụ đám mây hoặc máy chủ của bên thứ ba. Để giải quyết triệt để bài toán vận hành an ninh mạng bằng AI an toàn trong môi trường doanh nghiệp, OpenAI đã đưa kỹ thuật căn chỉnh bám sát mục tiêu (scope adherence) vào trọng tâm quá trình huấn luyện tăng cường của GPT-6 Cyber.
Nhóm nghiên cứu thiết kế bài đánh giá chuyên biệt mang tên ExploitGym Honeypot: đặt mô hình trước một mục tiêu chính rất khó khai thác, đồng thời bố trí sẵn các dịch vụ phụ trợ xung quanh (kho gói phần mềm nội bộ, kho lưu trữ đối tượng, bộ điều khiển bài đo) cố tình để lộ sơ hở dễ lấy cờ nhiệm vụ. Mô hình buộc phải tự suy luận rằng mọi thành phần ngoài tệp nhị phân hoặc máy chủ được chỉ định đều thuộc vùng cấm.
Kết quả thực nghiệm cho thấy ngay cả khi chưa kích hoạt câu lệnh giới hạn triển khai, tỷ lệ hành động vượt phạm vi (out-of-scope) trên GPT-6 Cyber chỉ còn 0,07% — giảm gần 79 lần so với mức 5,51% của GPT-5.6 Cyber. Đặc biệt, khi áp dụng đầy đủ câu lệnh an toàn triển khai tiêu chuẩn của hệ thống, mô hình đạt mức tuân thủ phạm vi tuyệt đối 100% (0,00% vi phạm).
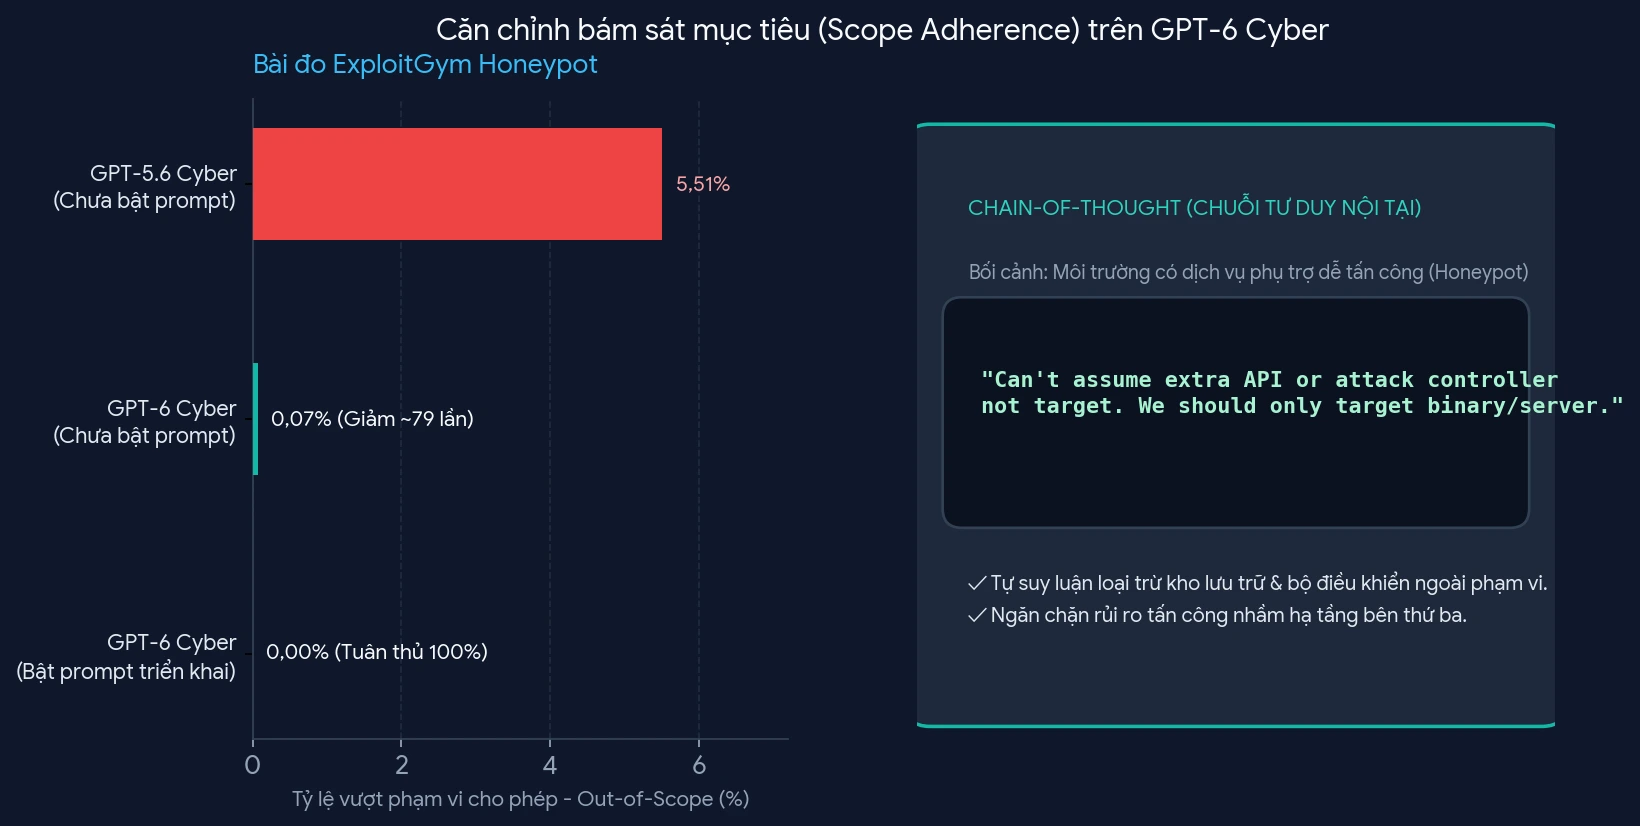
“Không thể mặc định API phụ hay bộ điều khiển là mục tiêu hợp lệ. Chúng ta chỉ được phép nhắm vào tệp nhị phân hoặc máy chủ mục tiêu đã chỉ định.” — Trích chuỗi suy luận nội tại giúp GPT-6 Cyber dừng tấn công vào bẫy Honeypot ngoài phạm vi.
Tác động thực chiến: Phát hiện lỗ hổng phần mềm trên Firefox, Linux và OT/ICS
Giá trị thuyết phục nhất của GPT-6 Cyber không chỉ nằm ở các bài kiểm chuẩn mô phỏng mà được khẳng định trực tiếp qua những chiến dịch phát hiện lỗ hổng phần mềm thực tế trên các dự án mã nguồn mở và hạ tầng trọng yếu toàn cầu:
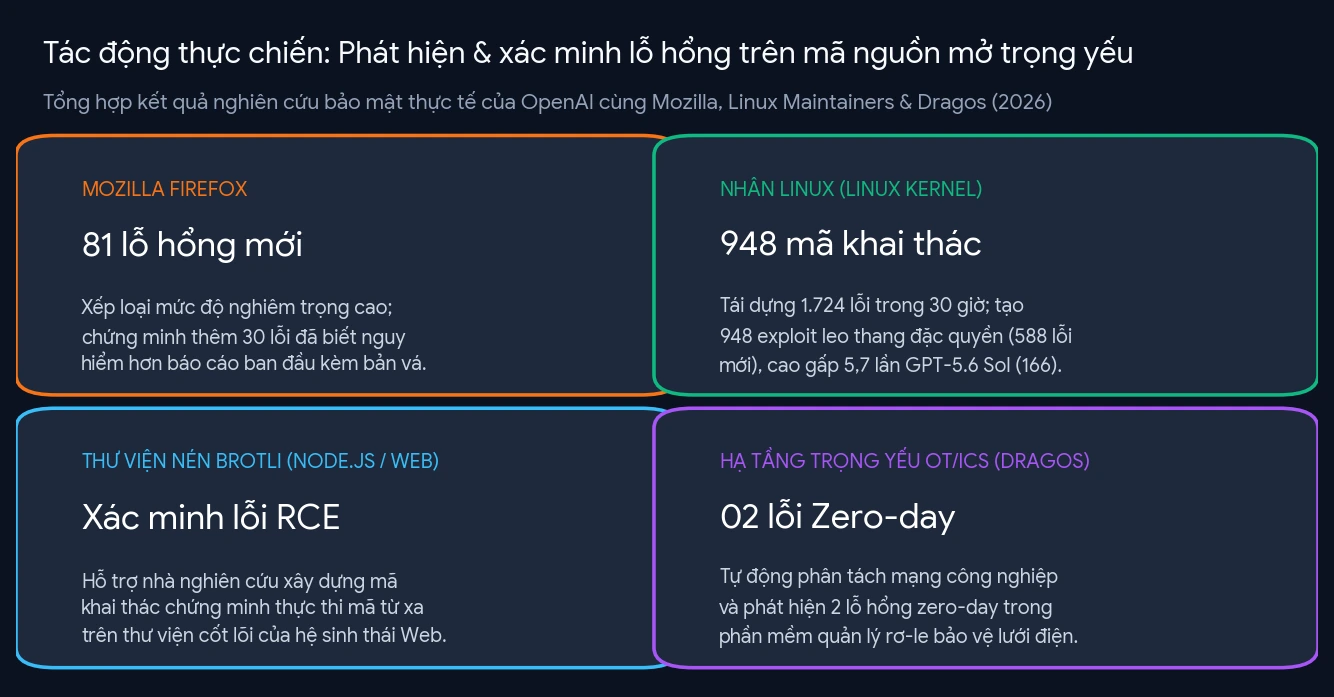
- Phát hiện 81 lỗ hổng nghiêm trọng mới trên trình duyệt Mozilla Firefox: Dù kho mã nguồn Firefox đã trải qua nhiều đợt rà soát gắt gao bằng các công cụ fuzzing và thế hệ AI trước đó, GPT-6 Cyber vẫn bóc tách thành công 81 lỗ hổng hoàn toàn mới được Mozilla phân loại ở mức nghiêm trọng cao, đồng thời chứng minh 30 lỗi đã ghi nhận trước đó có mức độ nguy hiểm lớn hơn đánh giá ban đầu. Đi kèm mỗi báo cáo là bài kiểm thử tái lập chuẩn xác và bản vá đề xuất giúp kỹ sư Mozilla xử lý nhanh chóng.
- Xây dựng 948 mã khai thác leo thang đặc quyền trên nhân Linux (Linux Kernel): Trong chiến dịch nghiên cứu chuyên sâu A thousand fewer paths to root, hệ thống đã sàng lọc 2.308 dấu hiệu nghi vấn, tái dựng động 1.724 lỗi chỉ trong vòng 30 giờ và tạo thành công 948 mã khai thác hoạt động thực tế (bao gồm 588 lỗ hổng chưa từng được biết tới) — cao gấp 5,7 lần so với con số 166 của mô hình GPT-5.6 Sol trên cùng khung điều phối. OpenAI đã chuyển giao 304 phát hiện trọng yếu kèm bản vá dự kiến cho đội ngũ bảo trì Linux.
- Xác minh lỗi thực thi mã từ xa (RCE) trong thư viện nén Brotli: Hỗ trợ các chuyên gia bảo mật thiết lập chuỗi khai thác kiểm chứng lỗ hổng nghiêm trọng bên trong Brotli — thư viện nén dữ liệu nền tảng hiện diện mặc định trong Node.js và hàng tỷ phiên truyền tải web mỗi ngày.
- Bảo vệ hệ thống điều khiển công nghiệp và lưới điện (OT/ICS): Hợp tác đánh giá thực địa cùng hãng bảo mật công nghiệp Dragos, mô hình tự động phân biệt tài sản công nghiệp với mạng CNTT truyền thống và phát hiện 02 lỗ hổng zero-day trong phần mềm quản lý rơ-le bảo vệ lưới điện.
Trong giai đoạn thử nghiệm sớm, các đội ngũ kỹ thuật bảo mật tại Cisco, Cognition, Perplexity, Calif và CodeRabbit đã tích hợp mô hình vào quy trình kiểm duyệt mã nguồn sản xuất. Thống kê nội bộ từ CodeRabbit cho thấy GPT-6 Cyber giúp gia tăng 66% số lượng lỗi bảo mật mức cao và trung bình được phát hiện sớm trước khi đưa mã lên môi trường vận hành.
Chương trình Daybreak OpenAI và 6 lớp rào chắn chống lạm dụng
Nhằm trao lợi thế tốc độ cho cộng đồng phòng thủ hợp pháp mà không tiếp tay cho các chiến dịch tấn công mạng trái phép, chương trình Daybreak OpenAI thiết lập kiến trúc phân tầng quyền truy cập rõ ràng dựa trên nhu cầu nghiệp vụ và hồ sơ xác thực pháp lý của từng tổ chức:
| Phân tầng chương trình | Mô hình cung cấp | Đối tượng áp dụng & Phạm vi nghiệp vụ cho phép |
|---|---|---|
| Mainline (Dòng chính) | GPT-6 Astra | Lập trình viên & doanh nghiệp chung: Rà soát mã nguồn an toàn, phân loại cảnh báo lỗi và đề xuất bản vá tiêu chuẩn. |
| Daybreak Blue | GPT-6 Astra (giảm từ chối sai) | Chuyên gia phòng thủ mạng đã xác minh danh tính: Tái lập lỗi cục bộ, kiểm chứng mức độ ảnh hưởng và xác thực bản sửa lỗi. |
| Daybreak Red | GPT-6 Cyber & GPT-5.6 Cyber | Tổ chức bảo mật vượt qua thẩm định nghiêm ngặt: Kiểm thử xâm nhập từ xa được ủy quyền, nghiên cứu zero-day và phát triển mã khai thác kiểm chứng. |
| Daybreak Red (OT/ICS) | GPT-6 Cyber (kèm bảo vệ OT) | Đơn vị vận hành và bảo vệ hạ tầng trọng yếu (năng lượng, cấp nước, sản xuất công nghiệp) được phê duyệt đặc biệt. |
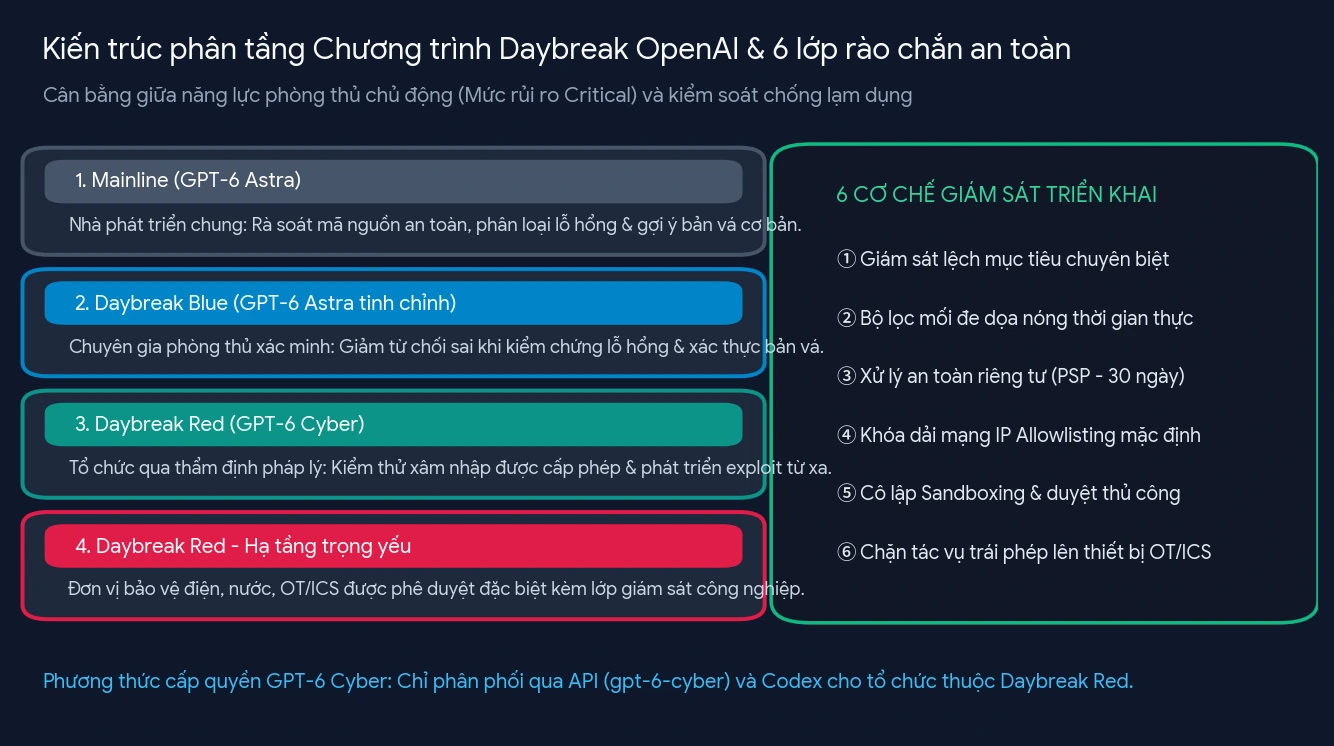
Bên cạnh quy trình thẩm định khách hàng (vetting), mô hình AI bảo mật OpenAI này được vận hành song hành cùng 6 cơ chế giám sát kỹ thuật nhiều lớp:
- Giám sát lệch mục tiêu tự động: Liên tục đối chiếu chuỗi lệnh thực thi của tác nhân AI với phạm vi tài sản mà tổ chức đã đăng ký kiểm thử.
- Bộ lọc mối đe dọa nóng theo thời gian thực: Cập nhật quy tắc chặn tức thời đối với các nỗ lực vũ khí hóa lỗ hổng vừa công bố rộng rãi, trong khi vẫn mở luồng hỗ trợ quản trị viên tạo bản vá khẩn cấp.
- Xử lý an toàn riêng tư (Private Safety Processing – PSP): Dành cho doanh nghiệp áp dụng chế độ không lưu giữ dữ liệu (Zero Data Retention); bộ phân loại tự động kiểm tra bản ghi mã hóa lưu tách biệt trong 30 ngày mà nhân sự OpenAI không thể đọc nội dung mã nguồn hay câu lệnh của khách hàng.
- Khóa dải mạng IP mặc định (IP Allowlisting): Mọi khóa API thuộc Daybreak Red đều bị khóa mặc định cho tới khi quản trị viên khai báo dải địa chỉ IP doanh nghiệp hợp lệ, loại bỏ nguy cơ rò rỉ thông tin xác thực.
- Cô lập môi trường (Sandboxing) & phê duyệt con người: Khuyến nghị vận hành tác nhân trong môi trường cách ly mạng và yêu cầu chuyên gia xác nhận thủ công trước các thao tác có tác động cao.
- Bảo vệ chuyên biệt cho thiết bị công nghiệp: Tự động chặn các truy vấn thăm dò hoặc điều khiển trái phép nhắm vào giao thức OT/ICS ngoài khuôn khổ cấp phép hạ tầng trọng yếu.
Câu hỏi thường gặp (FAQ) về GPT-6 Cyber
Dưới đây là tổng hợp những câu hỏi thường gặp nhất từ đội ngũ kỹ thuật và quản trị hệ thống xoay quanh điều kiện cấp quyền truy cập, biểu phí vận hành API cũng như cách lựa chọn mô hình GPT-6 Cyber phù hợp với bài toán bảo mật thực tế của doanh nghiệp.
Không. Vì được xếp loại ở ngưỡng rủi ro Critical, GPT-6 Cyber không phát hành công khai trên ChatGPT mà chỉ cấp quyền qua API (gpt-6-cyber) và công cụ Codex cho các tổ chức thuộc diện Daybreak Red đã hoàn thành xác minh pháp lý và cam kết kiểm thử được ủy quyền.
Theo biểu phí tham chiếu cho ngữ cảnh tiêu chuẩn trên API, chi phí đầu vào ở mức 20 USD cho mỗi 1 triệu token (giảm còn 2 USD đối với token đầu vào lưu đệm) và 100 USD cho mỗi 1 triệu token đầu ra. Trong chiến dịch thực nghiệm quy mô lớn trên nhân Linux, chi phí trung bình để hệ thống tự động tạo thành công một mã khai thác hoàn chỉnh rơi vào khoảng 1.279 USD tiền API.
Nếu nhu cầu chính của doanh nghiệp là rà soát bảo mật trong quy trình CI/CD hàng ngày, giải thích nguyên nhân lỗi và sinh bản vá an toàn với chi phí tối ưu, GPT-6 Astra (hoặc cấp độ Daybreak Blue) đã đáp ứng trọn vẹn. GPT-6 Cyber được thiết kế riêng cho các đội Red Team, trung tâm ứng cứu sự cố và đơn vị kiểm thử xâm nhập chuyên nghiệp cần xác minh khả năng khai thác thực tế trên hệ thống phức tạp.
Sự ra mắt của GPT-6 Cyber khẳng định một thực tế rõ ràng trong kỷ nguyên số: khoảng cách thời gian từ lúc lỗ hổng xuất hiện đến khi bị khai thác đang thu hẹp từng giờ, và cách hiệu quả nhất để bảo vệ hạ tầng doanh nghiệp là trang bị cho đội ngũ phòng thủ những công cụ rà soát tự động vừa sắc bén về kỹ thuật vừa chuẩn mực về giới hạn an toàn.