Bảo mật dữ liệu Claude không chỉ là câu chuyện dữ liệu có được mã hóa hay không. Với doanh nghiệp, điều cần kiểm tra là dữ liệu nào được gửi lên Claude, ai có quyền truy cập, dữ liệu được giữ bao lâu, nội dung có được dùng để huấn luyện mô hình hay không và connector có mở thêm đường truyền dữ liệu sang hệ thống khác không. Tính đến 12/09/2026, chính sách và công cụ quản trị của Anthropic khác nhau đáng kể giữa Claude Free/Pro/Max, Claude for Work, Claude Enterprise và Anthropic API.
Bảo mật dữ liệu Claude là gì và doanh nghiệp nên hiểu thế nào?
“Bảo mật dữ liệu Claude” là cách gọi tổng quát cho nhiều lớp kiểm soát, không phải tên một sản phẩm riêng của Anthropic. Doanh nghiệp nên tách bốn câu hỏi: dữ liệu được bảo vệ thế nào, ai được truy cập, lưu bao lâu và được sử dụng cho mục đích gì.
Mã hóa và truy cập
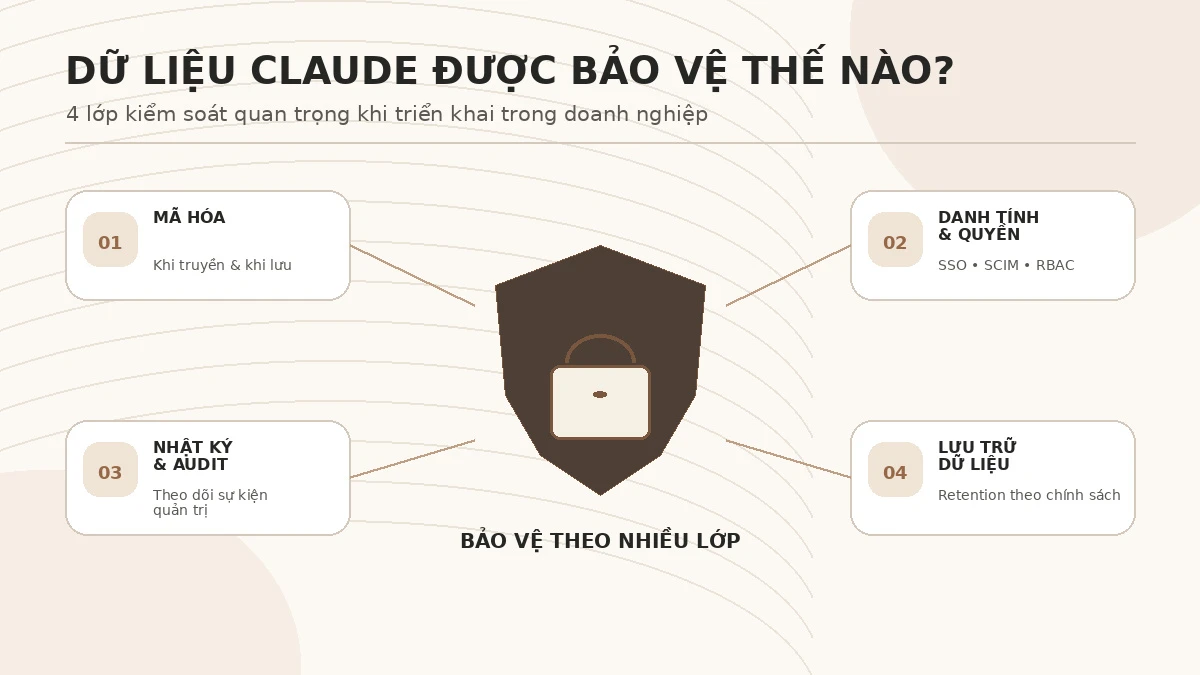
Anthropic cho biết dữ liệu được mã hóa khi truyền và khi lưu. Tuy nhiên, mã hóa không thay thế cho phân quyền: tài khoản bị chiếm quyền hoặc connector có quyền quá rộng vẫn có thể làm lộ dữ liệu.
Claude Enterprise có SSO, quản lý danh tính, phân quyền theo vai trò và nhật ký kiểm tra. Doanh nghiệp nên gắn quyền truy cập Claude với vòng đời nhân sự để cấp và thu hồi quyền tập trung.
Vòng đời và mục đích sử dụng dữ liệu
Không có một thời gian lưu duy nhất cho mọi sản phẩm. Anthropic API thường xóa input/output khỏi backend trong vòng 30 ngày theo mặc định, trừ thỏa thuận khác hoặc các ngoại lệ liên quan đến Usage Policy và pháp luật; sản phẩm có lịch sử chat có thể giữ dữ liệu đến khi bị xóa hoặc chịu retention của tổ chức.
Với sản phẩm thương mại, Anthropic công bố input và output không được dùng để huấn luyện mô hình theo mặc định. Feedback, báo lỗi hoặc cơ chế opt-in có thể tạo ra trường hợp xử lý khác.
Claude xử lý dữ liệu khác nhau theo từng loại tài khoản
Một sai lầm phổ biến là áp dụng chính sách của Claude Enterprise cho tài khoản Pro, hoặc áp dụng chính sách API cho giao diện Claude.ai. Doanh nghiệp cần xác định chính xác nhân viên đang dùng sản phẩm nào vì quyền quản trị, retention và điều kiện dữ liệu khác nhau.
| Môi trường sử dụng | Huấn luyện mặc định | Kiểm soát nổi bật | Lưu trữ cần lưu ý |
|---|---|---|---|
| Claude Free/Pro/Max | Theo chính sách tiêu dùng và lựa chọn quyền riêng tư | Chủ yếu do người dùng tự quản | Người dùng quản lịch sử; có các ngoại lệ an toàn |
| Claude for Work/Team | Không dùng input/output để train mặc định | Workspace và quản lý thành viên theo gói | Chat được lưu để duy trì trải nghiệm cho đến khi xóa theo cơ chế áp dụng |
| Claude Enterprise | Không dùng input/output để train mặc định | RBAC, SCIM, audit logs, Compliance API, custom retention | Có thể đặt retention tùy chỉnh; mức tối thiểu hiện được nêu là 30 ngày |
| Anthropic API | Không dùng input/output để train mặc định | Kiểm soát ở lớp ứng dụng/API | Mặc định xóa input/output backend trong vòng 30 ngày, trừ ngoại lệ |
| API với ZDR/EFS đủ điều kiện | Không dùng để train mặc định | Thỏa thuận và kiến trúc riêng | ZDR/EFS có điều kiện, không mặc định cho mọi sản phẩm |
Bảng trên phản ánh tài liệu được kiểm tra ngày 12/09/2026. Các điều kiện đủ tiêu chuẩn có thể thay đổi, vì vậy doanh nghiệp cần xác nhận lại trước khi đưa dữ liệu chịu quy định vào hệ thống.
Nếu đang chuyển người dùng từ tài khoản cá nhân sang workspace tổ chức, có thể xem hướng dẫn chuyển tài khoản Claude cá nhân sang Team hoặc Enterprise để hiểu tác động tới dữ liệu và cách tách công việc khỏi tài khoản riêng.
Các lớp bảo mật Claude Enterprise đáng chú ý
Claude Enterprise tập trung nhiều hơn vào quản trị tổ chức, không chỉ tăng hạn mức dùng. Đây là điểm quan trọng vì nhiều sự cố đến từ danh tính, chia sẻ dữ liệu và thiếu khả năng kiểm tra sau sự kiện hơn là từ chính mô hình AI.
SSO, Domain Capture, RBAC và SCIM
SSO và Domain Capture giúp đưa tài khoản Claude vào hệ thống danh tính của doanh nghiệp. RBAC giới hạn quyền theo vai trò, còn SCIM hỗ trợ đồng bộ người dùng để việc onboarding và offboarding bớt phụ thuộc vào thao tác thủ công.
Audit logs và Compliance API
Audit logs giúp theo dõi các sự kiện quản trị. Compliance API được Anthropic mô tả là công cụ truy cập dữ liệu sử dụng ở cấp tổ chức, gồm các loại dữ liệu như activity logs, lịch sử chat và nội dung tệp theo phạm vi quyền phù hợp.
Vì vậy, người dùng nên coi workspace công việc là tài sản dữ liệu của tổ chức. Nội dung có thể nằm trong phạm vi kiểm toán, điều tra nội bộ hoặc yêu cầu tuân thủ.
Custom data retention
Claude Enterprise cho phép Owner hoặc Primary Owner đặt thời gian lưu cho chat và project. Theo tài liệu Anthropic kiểm tra ngày 12/09/2026, mức tối thiểu là 30 ngày; nếu không cấu hình, dữ liệu có thể được giữ vô thời hạn theo mặc định của tính năng này.
Doanh nghiệp nên chọn retention theo phân loại dữ liệu. Nhóm cần lịch sử dài có thể giữ lâu hơn, trong khi dữ liệu nhạy cảm nên có thời gian lưu và quy trình xóa rõ ràng.
Dữ liệu Claude có được dùng để huấn luyện không?
Câu trả lời phụ thuộc vào loại sản phẩm. Với Claude for Work và Anthropic API, Anthropic cho biết dữ liệu thương mại không được dùng để huấn luyện mô hình mặc định; với tài khoản tiêu dùng, người dùng cần xem lại cài đặt quyền riêng tư và các trường hợp đánh giá an toàn.
Sản phẩm thương mại
Trong Claude for Work, tổ chức là bên kiểm soát dữ liệu của người dùng trong workspace, còn Anthropic xử lý dữ liệu theo thỏa thuận thương mại. Anthropic nêu rõ họ không dùng dữ liệu đó để train mặc định, trừ các trường hợp khách hàng chủ động gửi feedback, báo lỗi hoặc opt-in.
Tài khoản cá nhân
Với Claude Free, Pro và Max, chat hoặc coding session có thể được sử dụng để cải thiện Claude nếu người dùng cho phép, nếu nội dung bị đánh dấu cho quy trình an toàn hoặc khi người dùng tham gia chương trình opt-in khác. Vì vậy, “gói trả phí” không đồng nghĩa với “chính sách dữ liệu doanh nghiệp”.
Feedback cũng cần được kiểm soát
Khi gửi feedback kèm hội thoại, dữ liệu liên quan có thể được lưu lâu hơn phục vụ xử lý. Với thông tin nhạy cảm, doanh nghiệp nên hướng dẫn nhân viên không gửi nguyên hội thoại chứa bí mật thương mại nếu không cần thiết.
Zero Data Retention và Enterprise Frontier Safeguards có ý nghĩa gì?
ZDR và EFS thường xuất hiện trong các thảo luận về bảo mật dữ liệu Claude, nhưng chúng không giống nhau và không phải quyền lợi mặc định của mọi gói. Đây là các cơ chế dành cho trường hợp yêu cầu cao hơn về nơi lưu và thời gian giữ dữ liệu.
Zero Data Retention không phải mặc định của Claude Enterprise
Anthropic Privacy Center nêu rằng một số khách hàng API doanh nghiệp được phê duyệt có thể có thỏa thuận ZDR. Phạm vi mặc định là Anthropic API và sản phẩm dùng API key thương mại; ZDR không tự động áp dụng cho Claude for Work, Claude Max, Workbench hoặc sản phẩm khác nếu không có thỏa thuận riêng.
Enterprise Frontier Safeguards là gì?
Ngày 01/09/2026, Anthropic công bố Enterprise Frontier Safeguards. EFS hướng tới quyền riêng tư tương đương ZDR kết hợp khả năng phát hiện lạm dụng, với dữ liệu hoạt động được lưu trong hạ tầng cloud do khách hàng kiểm soát thay vì Anthropic.
Anthropic mô tả các tùy chọn như customer-owned storage, khóa mã hóa do khách hàng quản lý và review tự động. EFS dự kiến hỗ trợ Claude Enterprise, Claude Code, Claude Platform và nhiều môi trường cloud, nhưng đang triển khai theo giai đoạn trong mùa thu 2026.
EFS không phải một gói độc lập. Anthropic không thu phí EFS, nhưng khách hàng có thể chịu phí hạ tầng cloud. NTO cũng đã đề cập thay đổi này trong bài Claude Fable 5.1 và Mythos 5.1 có gì mới.
Doanh nghiệp nên chọn gói Claude nào theo yêu cầu bảo mật?
Không phải tổ chức nào cũng cần Enterprise. Lựa chọn nên dựa trên độ nhạy cảm dữ liệu, số người dùng, nhu cầu audit, tích hợp IAM và việc Claude được dùng như ứng dụng chat hay API.
Cá nhân và nhóm nhỏ
Claude Pro/Max phù hợp hơn cho năng suất cá nhân với dữ liệu ít nhạy cảm; người dùng cần kiểm tra Privacy Settings và không tải tài liệu mật nếu chưa được phép. Claude for Work/Team phù hợp hơn khi cần workspace tổ chức, quản lý thành viên và giảm shadow AI.
Doanh nghiệp cần quản trị sâu
Claude Enterprise phù hợp khi cần SCIM, RBAC, audit logs, Compliance API và retention tùy chỉnh. Các công cụ này giúp IT và Security đưa Claude vào mô hình kiểm soát SaaS doanh nghiệp.
Developer và hệ thống tích hợp
Nếu Claude được gọi từ ứng dụng hoặc agent, Anthropic API cho phép thiết kế pipeline dữ liệu chi tiết hơn. Có thể tham khảo Security Scan Skill cho Claude Code và bài so sánh Claude AI và ChatGPT để mở rộng đánh giá.
Để đối chiếu gói và mức giá NTO đang cung cấp, xem bảng giá mua Claude AI bản quyền có xuất hóa đơn VAT. Giá, tính năng và điều kiện có thể thay đổi theo thời điểm.
Quy trình 7 bước triển khai Claude an toàn trong doanh nghiệp
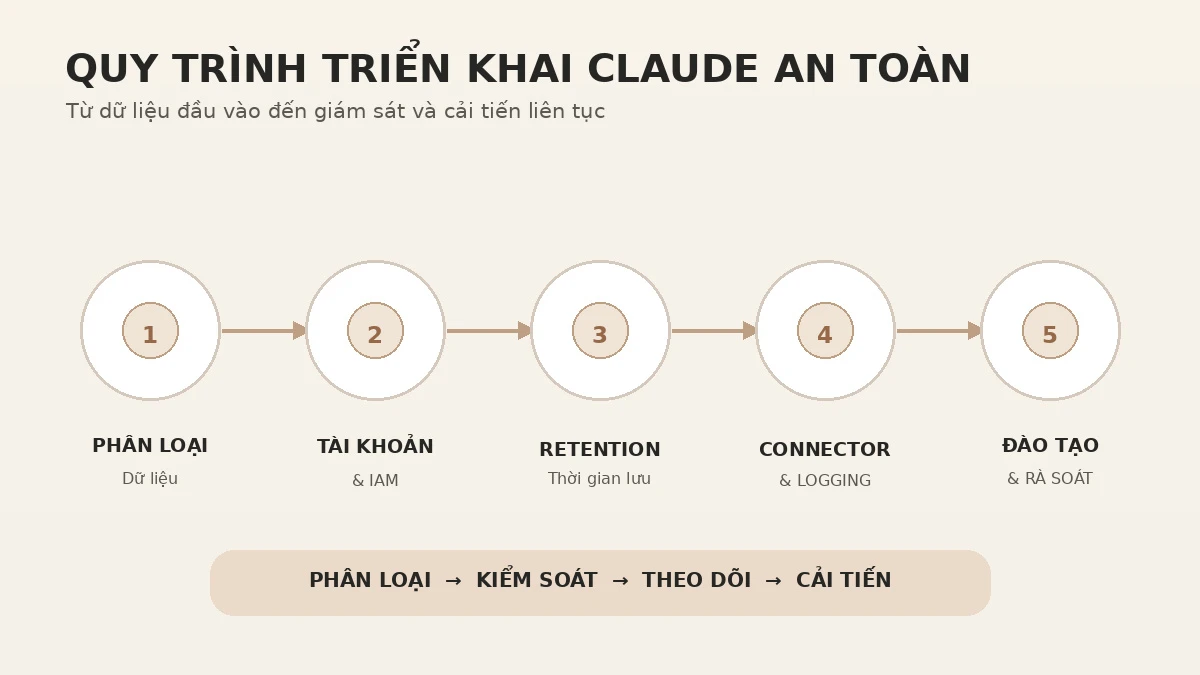
Bảo mật hiệu quả không đến từ một nút bật duy nhất. Doanh nghiệp nên triển khai theo chuỗi từ phân loại dữ liệu đến danh tính, retention, connector, logging và đào tạo người dùng.
Bước 1: Phân loại dữ liệu
Chia dữ liệu thành công khai, nội bộ, mật và dữ liệu chịu quy định. Xác định loại nào được phép đưa vào Claude, cần ẩn danh hóa hoặc bị cấm.
Bước 2: Tách tài khoản cá nhân và công việc
Ưu tiên workspace tổ chức để quyền sở hữu dữ liệu, thành viên và vòng đời tài khoản nằm trong kiểm soát công ty.
Bước 3: Kết nối hệ thống danh tính
Với Enterprise, cấu hình SSO, SCIM, vai trò phù hợp và MFA ở IdP để thu hồi quyền nhanh khi nhân sự thay đổi.
Bước 4: Thiết lập retention
Chọn thời gian lưu theo nhu cầu vận hành, kiểm toán và mức độ nhạy cảm thay vì giữ vô thời hạn theo mặc định.
Bước 5: Kiểm soát connector và MCP
Chỉ dùng connector tin cậy, cấp quyền tối thiểu và yêu cầu IT/Security phê duyệt. Có thể xem Claude Cowork trên Chrome để hiểu cách Claude tương tác với ngữ cảnh trình duyệt.
Bước 6: Bật logging và giám sát
Dùng audit logs, Compliance API hoặc log ứng dụng để theo dõi thay đổi retention, connector, quyền quản trị và truy cập bất thường.
Bước 7: Đào tạo và rà soát định kỳ
Nhân viên cần biết dữ liệu nào không được nhập và khi nào phải ẩn danh hóa. Rà lại quyền, connector và chính sách Anthropic theo chu kỳ.
Tình huống sử dụng thực tế
Cùng một nền tảng Claude nhưng rủi ro thay đổi theo loại dữ liệu và cách kết nối hệ thống. Ví dụ, phòng pháp chế phân tích hợp đồng nên dùng workspace doanh nghiệp, retention rõ ràng, hạn chế chia sẻ Project và ẩn danh hóa dữ liệu khi có thể.
Với developer tích hợp API vào CRM hoặc code repository, kiểm soát phải bao phủ cả pipeline trước và sau Claude: lọc trường không cần thiết, bảo vệ API key, thiết kế log hợp lý và đánh giá ZDR/EFS nếu có yêu cầu lưu trữ đặc biệt.
Những rủi ro và giới hạn cần biết
Chứng nhận và công cụ bảo mật không loại bỏ rủi ro sử dụng sai. Khi Claude kết nối browser, connector hoặc agent, doanh nghiệp phải kiểm soát cả hệ sinh thái xung quanh mô hình.
Chứng nhận không đồng nghĩa mọi sản phẩm đều phù hợp
Anthropic công bố SOC 2 Type I/II, ISO 27001:2022, ISO/IEC 42001:2023 và HIPAA Configurable cho sản phẩm thương mại. Tuy nhiên, BAA chỉ dành cho một số dịch vụ đủ điều kiện; tài liệu hiện tại nêu rằng BAA không bao phủ chung Claude for Work Team/Enterprise, Claude.ai Free/Pro/Max hay Workbench.
Connector có thể đưa dữ liệu sang bên thứ ba
Remote connector và custom MCP có thể truy cập dịch vụ ngoài Claude. Doanh nghiệp cần đánh giá nhà cung cấp, phạm vi OAuth và quyền đọc/ghi trước khi bật.
“Không train mặc định” không đồng nghĩa “không lưu”
Dữ liệu có thể không dùng để train nhưng vẫn được lưu để duy trì lịch sử hoặc thực hiện tính năng. Ngoài ra, ngay trong một số thỏa thuận ZDR, Anthropic cho biết kết quả phân loại UserSafety vẫn có thể được giữ để thực thi Usage Policy.
Checklist bảo mật dữ liệu Claude cho doanh nghiệp
Checklist giúp IT, Security, Legal và người dùng thống nhất một chuẩn tối thiểu trước khi triển khai rộng. Mỗi mục nên được gắn với chủ sở hữu và chu kỳ rà soát cụ thể thay vì chỉ kiểm tra một lần.
- Xác định loại tài khoản Claude đang được nhân viên sử dụng.
- Ban hành danh sách dữ liệu được phép, cần ẩn danh hóa và bị cấm đưa vào AI.
- Ưu tiên workspace tổ chức cho dữ liệu công việc.
- Cấu hình SSO/SCIM/RBAC nếu gói và hạ tầng hỗ trợ.
- Rà soát retention và lịch xóa dữ liệu.
- Rà soát cài đặt feedback/training trên tài khoản cá nhân.
- Chỉ bật connector/MCP đã được phê duyệt.
- Kiểm soát API key, secrets và token trong pipeline kỹ thuật.
- Bật audit/logging và quy trình xử lý sự cố.
- Xác nhận phạm vi compliance/BAA trước khi xử lý dữ liệu chịu quy định.
- Kiểm tra lại chính sách Anthropic định kỳ.
Câu hỏi thường gặp về bảo mật dữ liệu Claude
Các câu hỏi dưới đây tập trung vào những điểm doanh nghiệp thường nhầm khi đánh giá Claude. Nội dung phản ánh tài liệu chính thức được kiểm tra ngày 12/09/2026 và nên được xác minh lại trước quyết định liên quan đến pháp lý hoặc dữ liệu chịu quy định.
Với các sản phẩm thương mại như Claude for Work và Anthropic API, Anthropic cho biết mặc định không dùng input hoặc output của khách hàng để huấn luyện mô hình. Dữ liệu có thể được sử dụng khi khách hàng chủ động gửi feedback, báo lỗi hoặc tham gia cơ chế opt-in phù hợp.
Không. Theo tài liệu hiện tại của Anthropic, ZDR chủ yếu áp dụng cho một số khách hàng Anthropic API doanh nghiệp được phê duyệt, trừ khi hợp đồng có thỏa thuận khác; ZDR không tự động áp dụng cho Claude for Work hoặc Claude Enterprise.
Với Anthropic API, input và output thường được xóa khỏi backend trong vòng 30 ngày theo mặc định, trừ ngoại lệ. Với sản phẩm thương mại có lịch sử chat, dữ liệu được giữ để cung cấp trải nghiệm cho đến khi bị xóa hoặc chịu chính sách retention; Claude Enterprise cho phép đặt retention tùy chỉnh với mức tối thiểu hiện được nêu là 30 ngày.
Trong Claude for Work, tổ chức là bên kiểm soát dữ liệu và có các quyền quản trị, xuất dữ liệu hoặc công cụ tuân thủ tùy gói. Vì vậy, người dùng nên coi dữ liệu trong workspace công việc là dữ liệu của tổ chức và tuân theo chính sách nội bộ, thay vì xem đây là không gian cá nhân tuyệt đối.
Không nên mặc định là có. Anthropic công bố trạng thái HIPAA Configurable, nhưng BAA chỉ áp dụng cho một số dịch vụ đủ điều kiện và cấu hình phù hợp; tài liệu hiện tại nêu rằng BAA không bao phủ chung Claude for Work Team/Enterprise, Claude.ai Free/Pro/Max hay Workbench.
Nếu cần quản trị danh tính, audit, phân quyền và retention, Claude Enterprise phù hợp hơn tài khoản cá nhân; nếu Claude được tích hợp vào hệ thống, Anthropic API có thể cho phép kiến trúc kiểm soát chi tiết hơn. Với yêu cầu lưu trữ đặc biệt, doanh nghiệp nên trao đổi về ZDR hoặc EFS nếu đủ điều kiện thay vì giả định các cơ chế này có sẵn mặc định.
Kết luận: Bảo mật dữ liệu Claude cần cả công nghệ và quy trình
Bảo mật dữ liệu Claude không thể đánh giá chỉ bằng một câu “dữ liệu có được mã hóa” hay “Anthropic có dùng dữ liệu để train không”. Doanh nghiệp cần nhìn toàn bộ vòng đời: loại tài khoản, phân loại dữ liệu, quyền truy cập, connector, retention, logging và phạm vi hợp đồng.
Tính đến 12/09/2026, Claude Enterprise có nhiều công cụ quản trị dành cho tổ chức, Anthropic API cho phép thiết kế kiến trúc dữ liệu chi tiết hơn, còn ZDR và EFS chỉ áp dụng trong các trường hợp đủ điều kiện. Cách tiếp cận phù hợp là xác định yêu cầu bảo mật trước rồi mới chọn gói và cách triển khai.
Ngọc Thiên One là đơn vị cung cấp và tư vấn giải pháp Claude AI. Doanh nghiệp có thể liên hệ NTO để được tư vấn gói phù hợp, nhận báo giá và hỗ trợ kỹ thuật. Hotline: 1900252388.